ربط مجموعة سياسات واحدة بعدة أطر دون إعادة كتابتها
تعيد المؤسسات التي تتبنى إطارًا ثانيًا أو ثالثًا كتابة سياساتها لكل إطار في الغالب. ولا حاجة إلى ذلك: صغها مرة واحدة، ثم اربطها بالأطر.
تغطي هذه المقالة الأطر 11 التي ربطها ControlMapping وقت كتابتها. ومنذ ذلك الحين أُضيفت DORA, CPS 234, Cyber Essentials بتاريخ 2026-10-27، وتشمل صفحاتها ومصفوفة التغطية هذه الأطر.
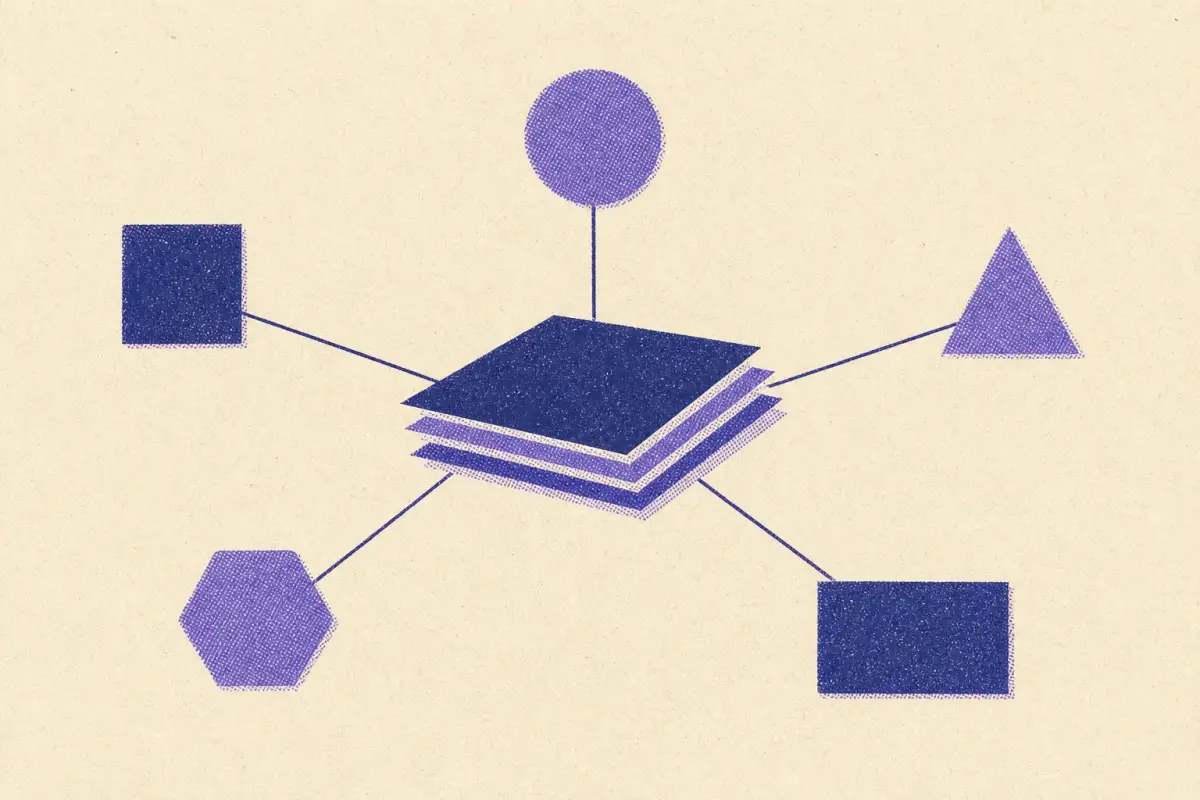
نمط شائع: تكتب الشركة مجموعة سياسات لـ ISO 27001، ثم يطلب أحد العملاء SOC 2 فيشتري أحدهم حزمة قوالب ثانية، ثم تصل PCI DSS بمتطلباتها الخاصة. ثلاث مجموعات سياسات متداخلة، كل منها متقادم قليلًا، ولا تتطابق أيٌّ منها مع ما يفعله الناس فعليًا. لا تحتاج السياسات إلى أن تكون خاصة بإطار بعينه. بل تحتاج إلى أن تكون خاصة بالمؤسسة، ومربوطة بالأطر.
الهيكل: ثلاث طبقات
- سياسة واحدة لأمن المعلومات: موجزة، يعتمدها الإدارة العليا، وتبيّن الأهداف والنطاق والمسؤوليات والالتزام. يشترط كلٌّ من البند 5.2 من ISO 27001 والبند 12.1.1 من PCI DSS وجودها.
- سياسات الموضوعات (نحو عشر سياسات أو اثنتي عشرة): التحكم في الوصول، والاستخدام المقبول، وإدارة الأصول، والتشفير، والاستجابة للحوادث، واستمرارية الأعمال، وأمن الموردين، والتطوير الآمن، وإدارة الثغرات والترقيع، والتسجيل والمراقبة، والأمن المادي، وأمن الموارد البشرية.
- الإجراءات والمعايير التي تأتي تحتها، وفيها تُحدَّد التكرارات والإعدادات والخطوات. تتغير هذه أكثر تكرارًا، ولا ينبغي أن تحتاج إلى موافقة الإدارة العليا في كل مرة.
ضع التفاصيل الخاصة بإطار معين في الإجراءات لا في السياسات: فـ«تتم مراجعة الوصول كل ستة أشهر» تنتمي إلى إجراء مراجعة الوصول، حيث يمكن أن يعيش تكرار PCI DSS دون أن يثقل السياسة.
الربط لا إعادة الكتابة
احتفظ بجدول مطابقة: صف واحد لكل بند في السياسة، مع المتطلبات التي يعالجها في كل إطار. يوضح موضوع سياسة الحوكمة ما يتوقعه كل إطار على المستوى الأعلى:
| الإطار | سياسة الحوكمة | رابط |
|---|---|---|
| NIST CSF 2.0 | GV.PO-01GV.PO-02 | تعريف الموضوع |
| ISO 27001 | A.5.1A.5.37Clause 5.2 | جدول المطابقة |
| CIS v8.1 | — | لا يوجد ربط في بياناتنا |
| SOC 2 | CC5.3CC1.1 | تحريري |
| PCI DSS | 12.1.112.1.2 | جدول المطابقة |
| CMMC | — | لا يوجد ربط في بياناتنا |
| 800-53 | PM-1PL-1 | جدول المطابقة |
| HIPAA | §164.316(a)§164.316(b)(2)(iii) | جدول المطابقة |
| GDPR | Art.24(2) | تحريري |
| NIS2 | 1.1 | جدول المطابقة |
| Essential Eight | — | لا يوجد ربط في بياناتنا |
التفاصيل الكاملة وسبب كل رابط: سياسة الحوكمة عبر الأطر →
عند ظهور إطار جديد، شغّل تحليل الفجوات وانظر في متطلبات الحوكمة والسياسات: معظمها سيرتبط بسياسة لديك بالفعل، والباقي يصبح أقسامًا أو إجراءات جديدة.
ما تشترطه الأطر كتابيًا تحديدًا
- ISO 27001: سياسة لأمن المعلومات (البند 5.2) وسياسات خاصة بالموضوعات حسب الحاجة (A.5.1)، مع توصيلها ومراجعتها.
- SOC 2: سياسات تحدد ما هو متوقع، وتُطبَّق من خلال الإجراءات (CC5.3).
- PCI DSS: لكل متطلب من متطلباتها الاثني عشر، سياسات وإجراءات موثقة ومحدّثة (x.1.1) وأدوار مسندة (x.1.2)، تُراجع سنويًا على الأقل.
- NIS2: سياسة بشأن أمن أنظمة الشبكات والمعلومات، وسياسات خاصة بالموضوعات (النقطة 1 من اللائحة التنفيذية).
- NIST CSF 2.0: تُنشأ السياسة وتُوصَّل وتُفرض (GV.PO).
الحد الأدنى من مجموعة السياسات
بالنسبة لمعظم المؤسسات الصغيرة والمتوسطة، تغطي هذه الوثائق متطلبات السياسات في ISO 27001 وSOC 2 وNIST CSF وPCI DSS وNIS2:
- سياسة أمن المعلومات (على المستوى الأعلى، يعتمدها الإدارة العليا)
- سياسة الاستخدام المقبول
- سياسة التحكم في الوصول
- سياسة إدارة الأصول وتصنيف البيانات
- سياسة التشفير
- سياسة التطوير الآمن وإدارة التغيير
- سياسة إدارة الثغرات والترقيع
- سياسة التسجيل والمراقبة
- سياسة الاستجابة للحوادث (مع التزامات الإبلاغ)
- سياسة استمرارية الأعمال والنسخ الاحتياطي
- سياسة أمن الموردين
- سياسة أمن الموارد البشرية
- سياسة الأمن المادي
ثلاث عشرة وثيقة، معظمها من بضع صفحات، ولكل منها مالك وتاريخ مراجعة. تحمل الإجراءات التفاصيل وتتغير بوتيرة أعلى.
النقاط الرئيسية
- ينبغي أن تكون السياسات خاصة بالمؤسسة ومربوطة، لا خاصة بإطار بعينه.
- ضع التكرارات والإعدادات في الإجراءات.
- ثلاث عشرة سياسة موجزة تغطي معظم الأطر.
- تشترط PCI DSS مراجعة سياساتها وإجراءاتها سنويًا على الأقل.
حافظ على صحتها
- اكتب ما تفعله، لا ما يقوله القالب. يختبر المدققون السياسات مقابل الممارسة.
- راجعها سنويًا، وبعد أي تغيير جوهري، مع تسجيل الاعتماد.
- الإيجاز أفضل من الاكتمال: سياسة تحكم في الوصول من صفحتين يقرؤها الناس أفضل من عشرين صفحة لا يقرؤها أحد.
لمجموعة ضوابط شاملة مبنية على الفكرة نفسها، راجع مجموعة ضوابط واحدة لـ SOC 2 وISO 27001.
الأسئلة
كم عدد السياسات الأمنية التي تحتاجها؟
أقل مما تقترحه معظم القوالب. تكفي عادةً سياسة واحدة لأمن المعلومات على المستوى الأعلى، إلى جانب نحو اثنتي عشرة سياسة موضوعية (التحكم في الوصول، والاستخدام المقبول، والاستجابة للحوادث، وأمن الموردين وغيرها) لتغطية ISO 27001 وSOC 2 وNIST وPCI DSS.
هل تشترط PCI DSS سياسات محددة؟
نعم. يبدأ كل متطلب من متطلبات PCI DSS بشرط وجود سياسات وإجراءات موثقة ومحدّثة لذلك المجال (x.1.1)، إضافة إلى الأدوار والمسؤوليات (x.1.2).
البيانات حتى تاريخ 2026-10-27: الأرقام الواردة في هذه المقالة محسوبة من جدول المطابقة الحالي وتُحدَّث عند تغييره. جدول المطابقة جدول مطابقة منشور (NIST، ENISA، CIS، PCI SSC) هو ما ينشئ الربط · تحريري حكم ControlMapping في الحالات التي لا يوجد فيها جدول مطابقة، مع عرض السبب · يشترك فقط في نتيجة CSF 2.0 واحدة: يستحق المراجعة، وليس ربطاً · لا يوجد ربط في بياناتنا لا يوجد ربط في بياناتنا؛ غالباً عمل جديد، لكن راجع ملاحظات التغطية. ليست نصيحة امتثال.
مقالات ذات صلة
 التحليل · 2026-10-27APRA CPS 234 وISO 27001: ما الذي يغطيه ISMS وما الذي تضيفه APRAيغطي نظام ISMS وفق ISO 27001 تقريباً كل فقرة من CPS 234 الصادر عن APRA، ومع ذلك تضيف APRA واجبات على مجلس الإدارة، وتأكيداً من أطراف ثالثة، ومواعيد إخطار صارمة.
 التحليل · 2026-10-27DORA مقابل NIS2: ما الذي يغطيه برنامج NIS2 بالفعليتشارك DORA وNIS2 معظم محتواهما الأمني، لكن DORA يضيف سجلًا وشروطًا تعاقدية واختبارات مدفوعة بالتهديدات. مادةً بمادة، ما الذي ينتقل من جهد إلى آخر.
 التحليل · 2026-10-13متطلبات MFA مقارنةً عبر 11 إطارًا أمنيًاأي الأطر تتطلب MFA، ولمن، وبأي درجة من الصرامة: مقارنة جنبًا إلى جنب لـ PCI DSS وCMMC وNIS2 وEssential Eight وISO 27001 وSOC 2 وHIPAA.