भौतिक सुरक्षा: वह विषय जिसे क्लाउड-फ़र्स्ट कंपनियाँ अक्सर भूल जाती हैं
अधिकतर सुरक्षा टीमें अब सब कुछ क्लाउड में चलाती हैं और ताले व कैमरों के बारे में शायद ही सोचती हैं। फिर भी अधिकतर फ़्रेमवर्क इनकी माँग करते हैं, और ऑडिटर अब भी इनके बारे में पूछते हैं।
यह पोस्ट उन 11 फ़्रेमवर्कों को कवर करती है जिन्हें इसके लिखे जाने के समय ControlMapping ने मानचित्रित किया था। तब से DORA, CPS 234, Cyber Essentials को 2026-10-27 पर जोड़ा गया है; उनके पृष्ठ और कवरेज मैट्रिक्स में वे शामिल हैं।
भौतिक सुरक्षा आधुनिक सुरक्षा कार्यक्रमों का भुला दिया गया विषय बन गई है। वर्कलोड किसी और के डेटा सेंटर में चलते हैं, स्टाफ़ घर से काम करता है, और दफ़्तर ज़्यादातर मेज़ों और कॉफ़ी तक सीमित है। फिर भी अधिकतर फ़्रेमवर्क भौतिक नियंत्रणों की माँग करते हैं, और जब हमने अपनी ही मैपिंग का ऑडिट किया तो पता चला कि यह कम मैप हुआ था, इसलिए हमने इसे अपना अलग विषय दे दिया।
किसको क्या चाहिए
| फ़्रेमवर्क | भौतिक सुरक्षा | लिंक |
|---|---|---|
| NIST CSF 2.0 | PR.AA-06DE.CM-02PR.IR-02 | विषय परिभाषा |
| ISO 27001 | A.7.1A.7.2A.7.3A.7.4A.7.5A.7.8A.7.11A.7.6A.7.12 | क्रॉसवॉक |
| CIS v8.1 | — | हमारे डेटा में कोई मैपिंग नहीं |
| SOC 2 | CC6.4 | संपादकीय |
| PCI DSS | 9.2.19.2.39.3.19.2.1.19.3.1.19.3.2 | क्रॉसवॉक |
| CMMC | PE.L2-3.10.1PE.L2-3.10.2PE.L2-3.10.3PE.L2-3.10.4PE.L2-3.10.5PE.L2-3.10.6 | क्रॉसवॉक |
| 800-53 | PE-2PE-3PE-6PE-8PE-13PE-14 | क्रॉसवॉक |
| HIPAA | §164.310(a)§164.310(a)(2)(ii)§164.310(a)(2)(iii)§164.310(b)§164.310(c) | क्रॉसवॉक |
| GDPR | — | हमारे डेटा में कोई मैपिंग नहीं |
| NIS2 | 13.113.213.3 | क्रॉसवॉक |
| Essential Eight | — | हमारे डेटा में कोई मैपिंग नहीं |
पूर्ण विवरण और हर संबंध का कारण: फ़्रेमवर्क में भौतिक सुरक्षा →
वे फ़्रेमवर्क जो इस पर सबसे ज़्यादा ध्यान देते हैं
PCI DSS सबसे विस्तृत है: उन सुविधाओं के लिए प्रवेश नियंत्रण जहाँ कार्डधारक डेटा सिस्टम हैं, कैमरों या एक्सेस कंट्रोल सिस्टम से संवेदनशील क्षेत्रों की निगरानी, विज़िटर की अधिकृति और लॉग, प्रतिबंधित नेटवर्क जैक और हार्डवेयर, सुरक्षित मीडिया भंडारण और विनाश, और कार्ड-रीडिंग डिवाइसों में छेड़छाड़ की जाँच (आवश्यकता 9)। CMMC Level 2 में पूरा एक परिवार है: भौतिक पहुँच को सीमित और मॉनिटर करना, विज़िटरों के साथ एस्कॉर्ट रखना, एक्सेस लॉग रखना, एक्सेस डिवाइसों का प्रबंधन करना, और वैकल्पिक कार्य-स्थलों पर CUI की सुरक्षा करना (PE.L2-3.10.1 से 3.10.6)। ISO 27001 में अपने A.7 विषय के अंतर्गत चौदह भौतिक नियंत्रण हैं, जो परिधि और प्रवेश नियंत्रण से लेकर क्लियर डेस्क, उपकरण रखरखाव और सुरक्षित निपटान तक हैं। HIPAA के §164.310 में भौतिक सुरक्षोपायों का पूरा सेट है।
वे जो इसकी माँग नहीं करते
CIS Controls ने संस्करण 8 में भौतिक सुरक्षा हटा दी। GDPR और Essential Eight इसे संबोधित नहीं करते। SOC 2 इसे एक ही मानदंड (CC6.4) में कवर करता है, और केवल-क्लाउड कंपनियों के ऑडिटर अक्सर इसके लिए क्लाउड प्रोवाइडर की अपनी रिपोर्ट स्वीकार कर लेते हैं।
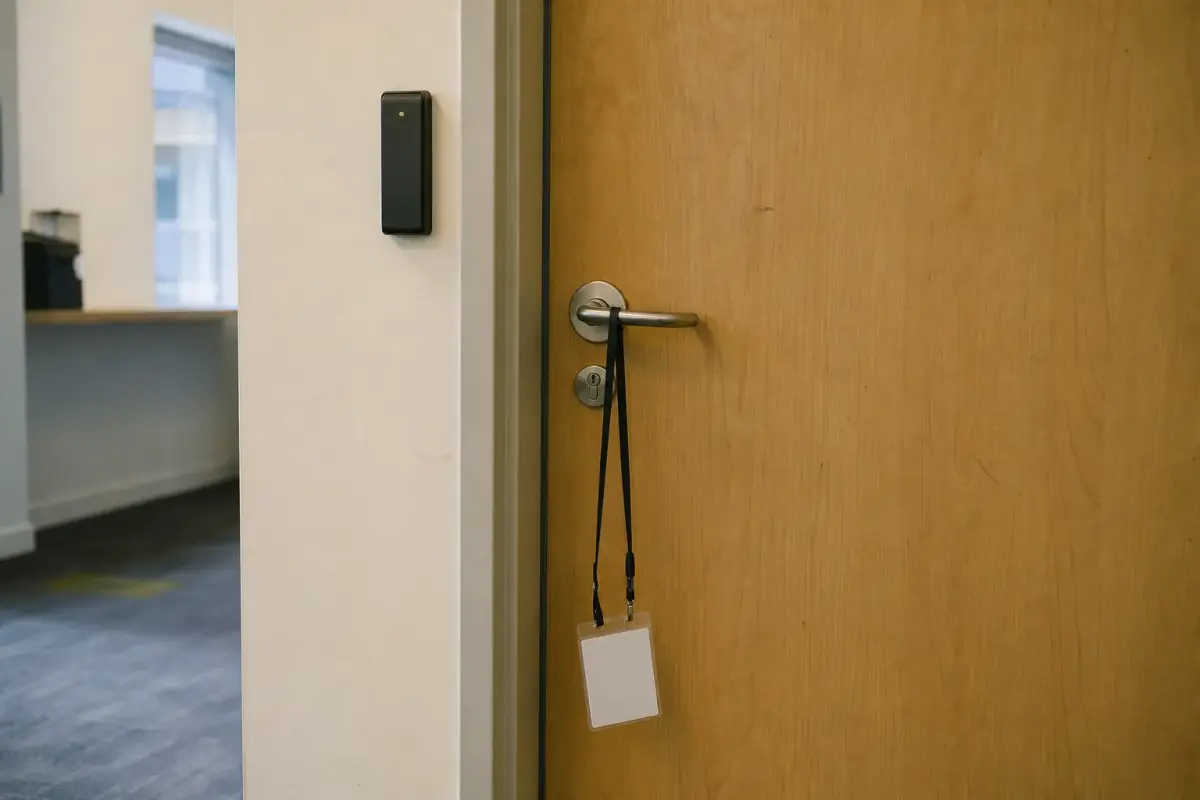
क्लाउड-फ़र्स्ट कंपनी से ऑडिटर क्या पूछते हैं
भले ही आपके पास कोई सर्वर न हो, कुछ सवालों की छोटी सूची की उम्मीद करें:
- आपके सिस्टम कौन-से क्लाउड और कोलोकेशन प्रोवाइडर होस्ट करते हैं, और उनकी आश्वासन रिपोर्ट कहाँ है?
- आप अपने दफ़्तरों तक पहुँच कैसे नियंत्रित करते हैं, और चाबियाँ या बैज किसके पास हैं?
- क्या विज़िटर साइन-इन करते हैं और जहाँ संवेदनशील जानकारी दिखती है, वहाँ उनके साथ एस्कॉर्ट रहता है?
- खोने या चोरी होने पर लैपटॉप कैसे सुरक्षित रहते हैं (एन्क्रिप्शन, रिमोट वाइप, रिपोर्टिंग प्रक्रिया)?
- ड्राइव, लैपटॉप और कागज़ात का निपटान कैसे होता है?
थोड़े-से ठोस साक्ष्य (बैज सिस्टम एक्सपोर्ट, विज़िटर लॉग, MDM रिपोर्ट, निपटान प्रमाणपत्र) आम तौर पर इस विषय को जल्दी बंद कर देते हैं।
मुख्य बातें
- अधिकतर फ़्रेमवर्क अब भी भौतिक नियंत्रणों की माँग करते हैं।
- क्लाउड-फ़र्स्ट कंपनियाँ डेटा सेंटर के आश्वासन और सुरक्षित दफ़्तर, लैपटॉप और मीडिया को विरासत में पाती हैं।
- कार्ड-प्रेज़ेंट भुगतान PCI की भौतिक आवश्यकताओं को फिर से दायरे में ले आते हैं।
- PCI DSS सबसे विस्तृत है, विज़िटर लॉग और कार्ड रीडर में छेड़छाड़ की जाँच तक।
डेटा सेंटर के बिना इसे पूरा करना
ऐसी कंपनी के लिए जिसके पास अपने सर्वर नहीं हैं, भौतिक सुरक्षा चार बातों पर आ जाती है:
- डेटा सेंटर को विरासत में लें। आपके क्लाउड प्रोवाइडर की SOC 2 रिपोर्ट या ISO प्रमाणपत्र उसकी सुविधाओं को कवर करता है। दायरा पढ़ें, और अपने दस्तावेज़ों में दर्ज करें कि आप उस पर निर्भर हैं।
- अपने दफ़्तर को अनुपात में सुरक्षित करें। बैज एक्सेस, विज़िटर साइन-इन, संवेदनशील किसी भी चीज़ के लिए बंद भंडारण, और क्लियर डेस्क नीति (ISO A.7.7)।
- लैपटॉप को परिधि मानें। फ़ुल-डिस्क एन्क्रिप्शन, स्क्रीन लॉक, रिमोट वाइप और खोए डिवाइसों की प्रक्रिया उन चीज़ों का अधिकांश हिस्सा कवर करती है जो कभी भौतिक नियंत्रण करते थे।
- मीडिया और निपटान संभालें। पुनः उपयोग या निपटान से पहले ड्राइव और डिवाइस मिटाएँ या नष्ट करें (ISO A.7.14, PCI 9.4.7, HIPAA §164.310(d))।
यदि आप व्यक्तिगत रूप से कार्ड भुगतान स्वीकार करते हैं, तो PCI DSS आवश्यकता 9 ध्यान से पढ़ें: बिक्री बिंदु पर कार्ड-रीडिंग डिवाइस भौतिक नियंत्रणों को दायरे में वापस ले आते हैं, चाहे आप कितने भी क्लाउड-नेटिव हों।
भौतिक सुरक्षा विषय पृष्ठ हर आवश्यकता को उसके स्रोत के साथ सूचीबद्ध करता है, और गैप विश्लेषण दिखाता है कि नया फ़्रेमवर्क आपके मौजूदा फ़्रेमवर्क में क्या जोड़ता है।
प्रश्न
क्या CIS Controls भौतिक सुरक्षा को कवर करते हैं?
नहीं। CIS Controls v8 ने भौतिक सुरक्षा हटा दी, इसलिए इस विषय के लिए इसमें कोई मैपिंग नहीं है।
क्लाउड-ओनली कंपनियाँ भौतिक सुरक्षा आवश्यकताएँ कैसे पूरी करती हैं?
अपने क्लाउड प्रोवाइडर के डेटा सेंटरों के लिए उसके आश्वासन पर निर्भर रहकर (उदाहरण के लिए उसकी SOC 2 रिपोर्ट या ISO प्रमाणपत्र) और अपने ऑफ़िस, डिवाइस, मीडिया और विज़िटरों को कवर करके।
2026-10-27 तक का डेटा: इस पोस्ट के आँकड़े वर्तमान क्रॉसवॉक से गणना किए गए हैं और उसके बदलने पर अपडेट होते हैं। क्रॉसवॉक प्रकाशित क्रॉसवॉक (NIST, ENISA, CIS, PCI SSC) यह संबंध बनाता है · संपादकीय जहाँ कोई क्रॉसवॉक मौजूद नहीं है वहाँ ControlMapping का निर्णय; कारण दिखाया गया है · केवल एक CSF 2.0 परिणाम साझा करता है: जाँचने योग्य है, मैपिंग नहीं · हमारे डेटा में कोई मैपिंग नहीं हमारे डेटा में कुछ भी मैप नहीं है; अक्सर यह नया काम होता है, पर कवरेज नोट्स जाँच लें. यह अनुपालन सलाह नहीं है।
संबंधित पोस्ट
 विश्लेषण · 2026-10-27APRA CPS 234 और ISO 27001: आपका ISMS क्या कवर करता है और APRA क्या जोड़ता हैISO 27001 ISMS APRA के CPS 234 के लगभग हर अनुच्छेद को कवर करता है, फिर भी APRA बोर्ड की जिम्मेदारियाँ, तृतीय पक्ष आश्वासन और सख़्त सूचना समय-सीमाएँ जोड़ता है।
 विश्लेषण · 2026-10-27Cyber Essentials बनाम Essential Eight: दो राष्ट्रीय बेसलाइनों की तुलनाUK का Cyber Essentials और ऑस्ट्रेलिया का Essential Eight, दोनों आम हमलों को निशाना बनाते हैं, लेकिन उनका दायरा अलग है। क्या ओवरलैप होता है, क्या नहीं होता, और क्यों।
 विश्लेषण · 2026-10-27DORA बनाम NIS2: NIS2 कार्यक्रम पहले से क्या-क्या कवर करता हैDORA और NIS2 की अधिकांश सुरक्षा सामग्री समान है, लेकिन DORA में रजिस्टर, अनुबंध शर्तें और खतरा-आधारित परीक्षण जुड़ते हैं। अनुच्छेद-दर-अनुच्छेद देखें कि क्या आगे ले जाया जा सकता है।