CIS Controls गैप: केवल 153 में से 49 safeguards का ही प्रकाशित क्रॉसवॉक क्यों है
CIS Controls सबसे व्यावहारिक सुरक्षा बेसलाइन्स में से हैं, फिर भी CIS द्वारा NIST CSF 2.0 के लिए प्रकाशित क्रॉसवॉक में उनके safeguards का केवल एक-तिहाई ही दिखता है। यहाँ बताया गया है कि अगर आप CIS को किसी और चीज़ से मैप करते हैं तो इसका क्या मतलब है।
CIS Critical Security Controls practitioners के बीच पसंदीदा हैं, क्योंकि वे साफ़-साफ़ बताते हैं कि क्या करना है: स्वचालित discovery के साथ अपनी assets की इन्वेंटरी बनाएँ, सॉफ़्टवेयर की allowlist बनाएँ, command-line audit logs एकत्र करें। Version 8.1 में 18 controls और 153 safeguards हैं, जिन्हें तीन Implementation Groups में बाँटा गया है। इन्हें अन्य फ़्रेमवर्क से मैप करना आसान होना चाहिए, और CIS ने स्वयं NIST की OLIR catalogue में NIST CSF 2.0 के लिए एक क्रॉसवॉक प्रकाशित किया था।
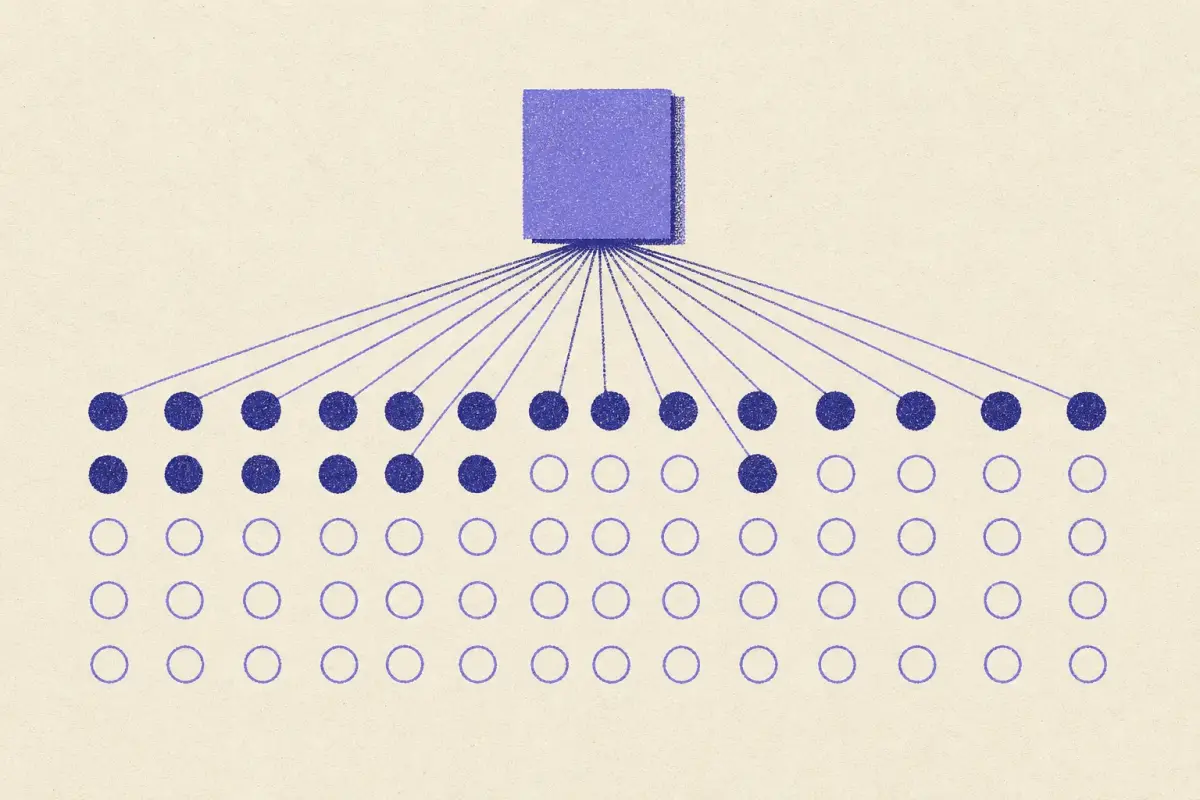
वह क्रॉसवॉक 49 safeguards को कवर करता है। बाकी 104 का उसमें कोई प्रकाशित लिंक नहीं है।
49 क्या कवर करते हैं
CIS की OLIR submission में safeguards सभी controls में फैले हैं, जिनमें ज़ोर उन पर है जो CSF outcome को सीधे समर्थन देते हैं। कई विशिष्ट तकनीकी safeguards (अलग-अलग log types, कुछ anti-malware settings, आंतरिक और बाहरी assets की अलग-अलग स्कैनिंग) उसमें नहीं हैं, संभवतः इसलिए कि CIS ने उस स्तर पर मैपिंग की जहाँ साफ़ one-to-one लिंक मौजूद था। CIS की विस्तृत मैपिंग उसकी अपनी वेबसाइट पर डाउनलोड फ़ॉर्म के पीछे है, और उसका लाइसेंस (CC BY-NC-ND) सीमित करता है कि दूसरे इसका पुनः उपयोग कैसे कर सकते हैं।
बाकी 104 को हमने कैसे संभाला
CIS के दो-तिहाई को अमैप्ड छोड़ने के बजाय, ControlMapping ने शेष हर safeguard को उस विषय में रखा जिससे वह स्पष्ट रूप से संबंधित है (vulnerability scans को vulnerability management में, audit-log safeguards को logging में, workforce training को awareness में)। हर एक पर “संपादकीय” लेबल है और साथ में एक पंक्ति का कारण। परिणाम:
153 CIS v8.1 सुरक्षा उपाय में से 153 (100%) NIST CSF 2.0 में किसी चीज़ से मैप होते हैं, 0 केवल ढीले तौर पर संबंधित हैं और 0 का हमारे डेटा में कोई मैपिंग नहीं है। गैप रिपोर्ट खोलें →
अब हर CIS safeguard एक CSF-परिभाषित विषय से मैप होता है। लेकिन उनमें से ज़्यादातर लिंक हमारा निर्णय हैं, CIS का नहीं, और आपको उन्हें उसी तरह देखना चाहिए।
CIS के लिए “मैप्ड” इतना आसान क्यों लगता है
CIS safeguards संकीर्ण और तकनीकी हैं, इसलिए लगभग कोई भी व्यापक फ़्रेमवर्क विषय-स्तर पर हर एक को छूता है। ISO 27001 का logging control हर CIS logging safeguard से संबंधित है; NIST के vulnerability outcomes हर scanning safeguard से संबंधित हैं। इसी कारण CIS लगभग पूरी तरह किसी भी अन्य चीज़ से कवर हुआ दिखता है, जैसा कि framework starting-point analysis में पाया गया था। व्यवहार में CIS safeguard आमतौर पर अधिक कठोर आवश्यकता होता है: ISO कहता है कि आप लॉग करें, CIS बताता है कि कौन से लॉग।
दूसरी दिशा
106 NIST CSF 2.0 उप-श्रेणियाँ में से 59 (56%) CIS v8.1 में किसी चीज़ से मैप होते हैं, 9 केवल ढीले तौर पर संबंधित हैं और 38 का हमारे डेटा में कोई मैपिंग नहीं है। गैप रिपोर्ट खोलें →
CIS से CSF 2.0 की ओर जाने पर अंतर ज़्यादातर governance के हैं: CIS v8.1 एक operational बेसलाइन है और संगठनात्मक संदर्भ, risk strategy या supply-chain कार्यक्रमों के बारे में बहुत कम कहती है, जो CSF के “शासन करें” फ़ंक्शन में आते हैं।
मुख्य बातें
- CIS का खुले रूप में उपलब्ध NIST CSF 2.0 क्रॉसवॉक 153 CIS Controls v8.1 safeguards में से 49 को कवर करता है; बाकी यहाँ निर्णय द्वारा मैप किए गए हैं, हर एक के साथ एक कारण।
- क्योंकि CIS safeguards संकीर्ण और तकनीकी हैं, लगभग कोई भी व्यापक फ़्रेमवर्क उन्हें कवर करता दिखता है। व्यवहार में CIS safeguard आमतौर पर अधिक कठोर आवश्यकता होता है।
- CIS से अन्य फ़्रेमवर्क की ओर जाने पर मुख्य अंतर governance का है: risk strategy, oversight और supply-chain कार्यक्रम।
- CIS को ISO 27001 या CSF के अंतर्गत implementation detail के रूप में उपयोग करें, और यदि ऑडिट को प्रामाणिक लिंक चाहिए तो CIS की पूरी मैपिंग प्राप्त करें।
CIS को किसी अन्य फ़्रेमवर्क के साथ कैसे उपयोग करें
- CIS को implementation detail के रूप में उपयोग करें किसी व्यापक फ़्रेमवर्क के अंतर्गत: ISO 27001 या CSF बताता है कि क्या हासिल करना है, CIS IG1 और IG2 बताते हैं कि कैसे।
- संपादकीय लिंक को शुरुआती बिंदु मानें। हमारे आवश्यकता पृष्ठ दिखाते हैं कि कौन से CIS लिंक क्रॉसवॉक-समर्थित हैं और कौन से हमारे हैं; CIS Controls v8.1 सभी 153 safeguards को दोनों के साथ सूचीबद्ध करता है।
- CIS की पूरी मैपिंग प्राप्त करें यदि आपको ऑडिट के लिए प्रामाणिक CIS-से-CSF लिंक चाहिए।
NIST CSF vs CIS comparison और ISO 27001 vs CIS comparison दोनों दिशाओं को कवर करते हैं।
प्रश्न
क्या CIS NIST CSF 2.0 की पूरी मैपिंग प्रकाशित करता है?
CIS अपनी वेबसाइट पर डाउनलोड फ़ॉर्म के पीछे एक विस्तृत मैपिंग प्रकाशित करता है। NIST की OLIR catalogue में खुले रूप में उपलब्ध क्रॉसवॉक 153 CIS Controls v8.1 safeguards में से 49 को कवर करता है।
क्या ControlMapping के CIS लिंक भरोसेमंद हैं?
49 क्रॉसवॉक-समर्थित लिंक CIS के अपने हैं। बाकी ControlMapping के संपादकीय हैं, जो बताए गए कारण के साथ विषयों में रखे गए हैं; इन पर भरोसा करने से पहले इन्हें CIS की पूरी मैपिंग से मिलाएँ।
CIS Implementation Groups क्या हैं?
CIS safeguards के तीन स्तर: IG1 हर संगठन के लिए आवश्यक cyber hygiene है, IG2 अधिक जटिल वातावरण वाले संगठनों के लिए safeguards जोड़ता है, और IG3 उन संगठनों के लिए जोड़ता है जो परिष्कृत हमलों का सामना करते हैं।
2026-10-27 तक का डेटा: इस पोस्ट के आँकड़े वर्तमान क्रॉसवॉक से गणना किए गए हैं और उसके बदलने पर अपडेट होते हैं। क्रॉसवॉक प्रकाशित क्रॉसवॉक (NIST, ENISA, CIS, PCI SSC) यह संबंध बनाता है · संपादकीय जहाँ कोई क्रॉसवॉक मौजूद नहीं है वहाँ ControlMapping का निर्णय; कारण दिखाया गया है · केवल एक CSF 2.0 परिणाम साझा करता है: जाँचने योग्य है, मैपिंग नहीं · हमारे डेटा में कोई मैपिंग नहीं हमारे डेटा में कुछ भी मैप नहीं है; अक्सर यह नया काम होता है, पर कवरेज नोट्स जाँच लें. यह अनुपालन सलाह नहीं है।
संबंधित पोस्ट
 विश्लेषण · 2026-10-27APRA CPS 234 और ISO 27001: आपका ISMS क्या कवर करता है और APRA क्या जोड़ता हैISO 27001 ISMS APRA के CPS 234 के लगभग हर अनुच्छेद को कवर करता है, फिर भी APRA बोर्ड की जिम्मेदारियाँ, तृतीय पक्ष आश्वासन और सख़्त सूचना समय-सीमाएँ जोड़ता है।
 विश्लेषण · 2026-10-27Cyber Essentials बनाम Essential Eight: दो राष्ट्रीय बेसलाइनों की तुलनाUK का Cyber Essentials और ऑस्ट्रेलिया का Essential Eight, दोनों आम हमलों को निशाना बनाते हैं, लेकिन उनका दायरा अलग है। क्या ओवरलैप होता है, क्या नहीं होता, और क्यों।
 विश्लेषण · 2026-10-27DORA बनाम NIS2: NIS2 कार्यक्रम पहले से क्या-क्या कवर करता हैDORA और NIS2 की अधिकांश सुरक्षा सामग्री समान है, लेकिन DORA में रजिस्टर, अनुबंध शर्तें और खतरा-आधारित परीक्षण जुड़ते हैं। अनुच्छेद-दर-अनुच्छेद देखें कि क्या आगे ले जाया जा सकता है।