Разрыв в CIS Controls: почему лишь 49 из 153 мер защиты имеют опубликованные соответствия
Меры CIS Controls входят в число самых практичных базовых требований безопасности, однако в опубликованном CIS соответствии NIST CSF 2.0 представлена лишь треть из них. Вот что это значит, если вы сопоставляете CIS с чем-либо ещё.
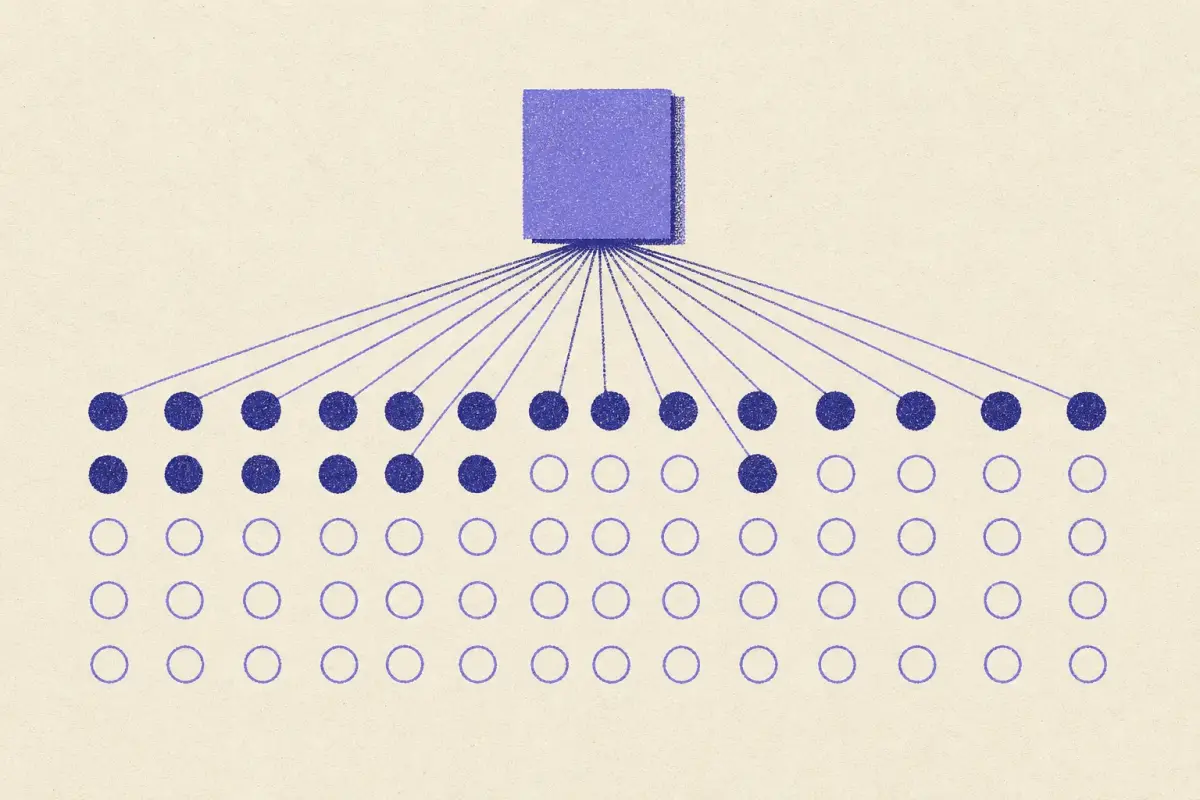
Меры CIS Critical Security Controls пользуются популярностью у практиков, потому что прямо говорят, что делать: вести инвентаризацию активов с автоматическим обнаружением, составлять список разрешённого ПО, собирать журналы аудита командной строки. В версии 8.1 есть 18 мер и 153 меры защиты, разделённые на три группы внедрения. Сопоставить их с другими стандартами должно быть несложно, и CIS сам опубликовал соответствие с NIST CSF 2.0 в каталоге OLIR NIST.
Это соответствие охватывает 49 мер защиты. Остальные 104 в нём не имеют опубликованной связи.
Что охватывают 49 мер защиты
Меры защиты в представлении CIS в OLIR распределены по мерам контроля, с акцентом на те, что наиболее непосредственно поддерживают результат CSF. Многие конкретные технические меры защиты (отдельные типы журналов, определённые настройки антивирусной защиты, раздельное сканирование внутренних и внешних активов) в нём отсутствуют, вероятно, потому что CIS сопоставлял на уровне, где существовала однозначная связь «один к одному». Более полное соответствие CIS размещено на его собственном сайте за формой загрузки, а лицензия (CC BY-NC-ND) ограничивает возможности повторного использования другими сторонами.
Как мы обработали остальные 104
Вместо того чтобы оставлять две трети CIS без сопоставления, ControlMapping отнёс каждую оставшуюся меру защиты к теме, к которой она очевидно относится (сканирование уязвимостей к управлению уязвимостями, меры по журналам аудита к логированию, обучение персонала к осведомлённости), и пометил каждую как редакционный материал с обоснованием в одну строку. Результат:
Из 153 меры защиты CIS v8.1 153 (100%) сопоставлены с чем-либо в NIST CSF 2.0, 0 связаны лишь косвенно, а для 0 в наших данных нет сопоставления. Открыть отчёт о разрывах →
Теперь каждая мера защиты CIS сопоставлена с определённой в CSF темой. Но большинство этих связей основано на нашей оценке, а не на оценке CIS, и относиться к ним следует соответственно.
Почему «сопоставление» CIS выглядит так просто
Меры защиты CIS узкие и технические, поэтому почти любой широкий стандарт касается каждой из них на уровне тем. Контроль логирования в ISO 27001 относится к каждой мере защиты CIS по логированию; результаты NIST по уязвимостям относятся к каждой мере сканирования. Поэтому кажется, что CIS почти полностью покрыт любым другим стандартом, как показал наш анализ отправных точек выбора стандарта. На практике мера защиты CIS обычно является более строгим требованием: ISO требует вести журналы, а CIS указывает, какие именно.
Обратное направление
Из 106 подкатегории NIST CSF 2.0 59 (56%) сопоставлены с чем-либо в CIS v8.1, 9 связаны лишь косвенно, а для 38 в наших данных нет сопоставления. Открыть отчёт о разрывах →
При переходе от CIS к CSF 2.0 разрывы в основном связаны с управлением: CIS v8.1 является операционной базой и мало говорит об организационном контексте, стратегии риска или программах управления цепочками поставок, которые составляют функцию CSF «Управлять» (Govern).
Ключевые выводы
- Открытое соответствие CIS с NIST CSF 2.0 охватывает 49 из 153 мер защиты CIS Controls v8.1; остальные здесь сопоставлены по экспертной оценке, с обоснованием для каждой.
- Поскольку меры защиты CIS узкие и технические, почти любой более широкий стандарт кажется их охватывающим. На практике мера защиты CIS обычно является более строгим требованием.
- При переходе от CIS к другим стандартам основной разрыв связан с управлением: стратегией риска, надзором и программами управления цепочками поставок.
- Используйте CIS как детализацию реализации в рамках ISO 27001 или CSF, а полное соответствие CIS получайте, если аудиту нужна авторитетная связь.
Как использовать CIS вместе с другим стандартом
- Используйте CIS как детализацию реализации в рамках более широкого стандарта: ISO 27001 или CSF определяют, чего нужно достичь, а CIS IG1 и IG2 показывают, как это сделать.
- Относитесь к редакционным связям как к отправным точкам. На наших страницах требований видно, какие связи CIS подкреплены соответствиями, а какие наши; CIS Controls v8.1 содержит все 153 меры защиты с обеими категориями.
- Получите полное соответствие CIS, если для аудита нужна авторитетная связь CIS с CSF.
Сравнение NIST CSF и CIS и сравнение ISO 27001 и CIS охватывают оба направления.
Вопросы
Публикует ли CIS полное соответствие NIST CSF 2.0?
CIS публикует более полное соответствие на собственном сайте, доступ к которому открывается через форму загрузки. Открытое соответствие в каталоге OLIR NIST охватывает 49 из 153 мер защиты CIS Controls v8.1.
Насколько надёжны ссылки ControlMapping на CIS?
49 связей, подкреплённых соответствиями, принадлежат CIS. Остальные — редакционные материалы ControlMapping, отнесённые к темам с указанием причины; перед использованием сверьте их с полным соответствием CIS.
Что такое группы внедрения CIS (Implementation Groups)?
Три уровня мер защиты CIS: IG1 — базовая кибергигиена, обязательная для любой организации; IG2 добавляет меры для организаций со сложной ИТ-средой; IG3 добавляет меры для организаций, подверженных изощрённым атакам.
Данные на 2026-10-27: цифры в этой публикации рассчитаны по текущей таблице соответствий и обновляются при её изменении. Соответствия связь установлена опубликованной таблицей соответствий (NIST, ENISA, CIS, PCI SSC) · Редакционные материалы Суждение ControlMapping там, где таблицы соответствий не существует; причина указана · есть только общий результат CSF 2.0: стоит проверить, но это не сопоставление · Нет сопоставления в наших данных в наших данных ничего не сопоставлено; часто это новая работа, но проверьте примечания о покрытии. Не является консультацией по соответствию.
Связанные публикации
 Аналитика · 2026-10-27APRA CPS 234 и ISO 27001: что охватывает ваша СУИБ и что добавляет APRAСУИБ по ISO 27001 охватывает почти каждый пункт стандарта CPS 234 от APRA, однако APRA добавляет обязанности совета директоров, гарантии в отношении третьих сторон и жёсткие сроки уведомления.
 Аналитика · 2026-10-27Cyber Essentials и Essential Eight: сравнение базовых наборов мерCyber Essentials в Великобритании и Essential Eight в Австралии нацелены на одни и те же распространённые атаки, но охватывают разные области. Что совпадает, что нет и почему.
 Аналитика · 2026-10-27DORA и NIS2: что уже покрывает программа NIS2DORA и NIS2 во многом совпадают по мерам безопасности, но DORA добавляет реестр, условия договоров и тестирование на основе угроз. Статья за статьёй: что переносится.