Le déficit de correspondance des CIS Controls : pourquoi seulement 49 des 153 mesures de protection ont une correspondance publiée
Les CIS Controls comptent parmi les socles de sécurité les plus pragmatiques, mais seul un tiers de leurs mesures de protection figure dans la correspondance publiée par CIS avec le NIST CSF 2.0. Voici ce que cela implique si vous mettez les CIS en correspondance avec d'autres référentiels.
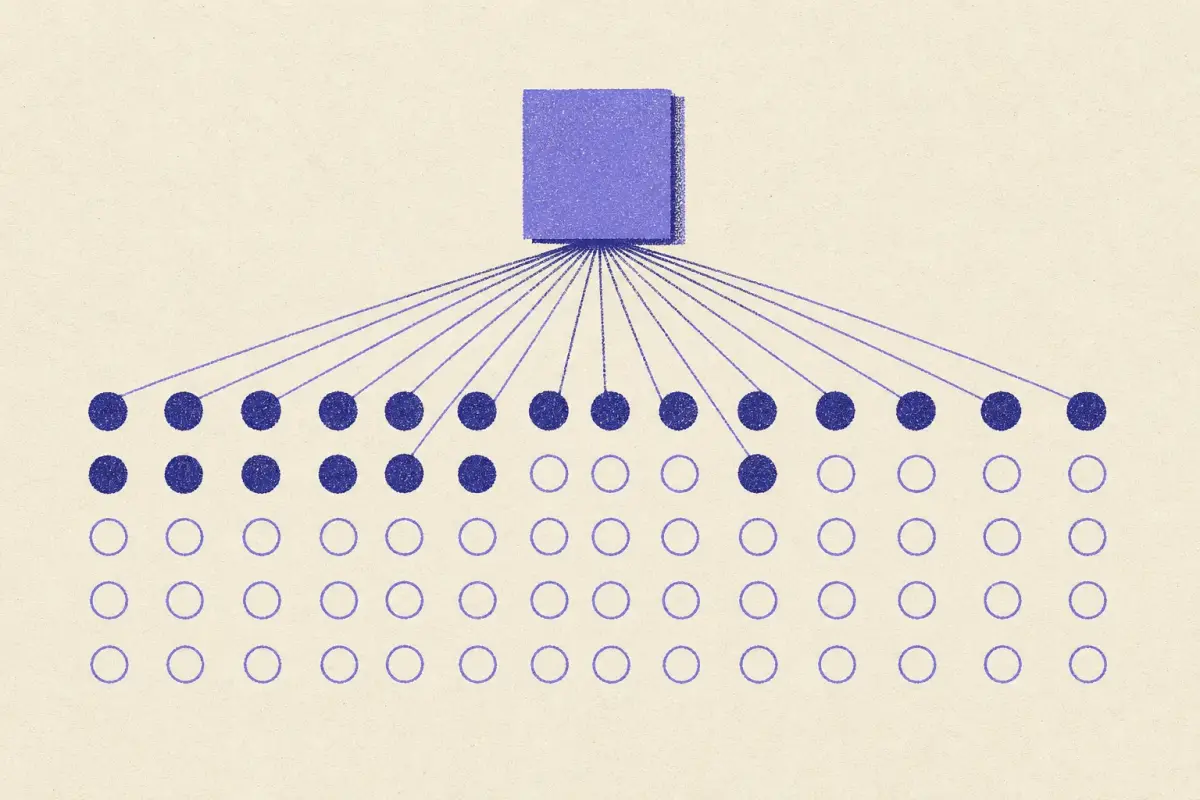
Les CIS Critical Security Controls sont très appréciés des praticiens, car ils indiquent exactement quoi faire : inventorier vos actifs grâce à une découverte automatisée, placer les logiciels sur liste d'autorisation, collecter les journaux d'audit des lignes de commande. La version 8.1 compte 18 contrôles et 153 mesures de protection, hiérarchisées en trois groupes de mise en œuvre. Les mettre en correspondance avec d'autres référentiels devrait être simple, et CIS a lui-même publié une correspondance avec le NIST CSF 2.0 dans le catalogue OLIR du NIST.
Cette correspondance couvre 49 mesures de protection. Les 104 autres n'y ont aucun lien publié.
Ce que couvrent les 49 mesures
Les mesures de protection soumises par CIS à OLIR sont réparties sur l'ensemble des contrôles, avec une préférence pour celles qui soutiennent le plus directement un résultat du CSF. Beaucoup de mesures techniques précises (types de journaux individuels, paramètres particuliers des logiciels anti-malware, analyses distinctes des actifs internes et externes) n'y figurent pas, sans doute parce que CIS a établi la correspondance au niveau où existait un lien clair un-à-un. La correspondance plus complète de CIS se trouve sur son propre site, derrière un formulaire de téléchargement, et sa licence (CC BY-NC-ND) limite la réutilisation qu'en font les tiers.
Comment nous avons traité les 104 autres
Plutôt que de laisser les deux tiers des CIS sans correspondance, ControlMapping a placé chaque mesure restante dans le sujet auquel elle appartient manifestement (les analyses de vulnérabilités dans la gestion des vulnérabilités, les mesures relatives aux journaux d'audit dans la journalisation, la formation du personnel dans la sensibilisation), chacune étiquetée « Éditorial » avec une raison en une ligne. Le résultat :
Sur les 153 mesures de protection CIS v8.1, 153 (100%) correspondent à un élément de NIST CSF 2.0, 0 sont seulement faiblement liés et 0 n'ont aucune correspondance dans nos données. Ouvrir le rapport d'écarts →
Chaque mesure CIS est désormais rattachée à un sujet défini par le CSF. Mais la plupart de ces liens relèvent de notre appréciation, et non de celle de CIS ; il faut les considérer comme tels.
Pourquoi une mise en correspondance « réussie » semble si simple pour les CIS
Les mesures CIS sont étroites et techniques, si bien que presque tout référentiel général touche chacune d'elles au niveau du sujet. Le contrôle de journalisation de l'ISO 27001 se rapporte à chaque mesure de journalisation CIS ; les résultats du NIST relatifs aux vulnérabilités se rapportent à chaque mesure d'analyse. Cela donne l'impression que les CIS sont presque entièrement couverts par n'importe quel autre référentiel, comme l'a montré notre analyse des référentiels pour bien démarrer. En pratique, la mesure CIS est généralement l'exigence la plus contraignante : l'ISO vous demande de journaliser, les CIS vous disent quels journaux.
L'autre sens
Sur les 106 sous-catégories NIST CSF 2.0, 59 (56%) correspondent à un élément de CIS v8.1, 9 sont seulement faiblement liés et 38 n'ont aucune correspondance dans nos données. Ouvrir le rapport d'écarts →
En allant des CIS vers le CSF 2.0, les écarts relèvent surtout de la gouvernance : les CIS v8.1 forment un socle opérationnel et disent peu de choses sur le contexte organisationnel, la stratégie de risque ou les programmes de chaîne d'approvisionnement, qui constituent la fonction Gouverner du CSF.
Points clés
- La correspondance librement accessible de CIS avec le NIST CSF 2.0 couvre 49 des 153 mesures de protection des CIS Controls v8.1 ; les autres sont mises en correspondance ici par appréciation, chacune avec une raison.
- Parce que les mesures CIS sont étroites et techniques, presque tout référentiel plus large semble les couvrir. En pratique, la mesure CIS est généralement l'exigence la plus contraignante.
- En allant des CIS vers d'autres référentiels, le principal écart est la gouvernance : stratégie de risque, supervision et programmes de chaîne d'approvisionnement.
- Utilisez les CIS comme détail de mise en œuvre sous l'ISO 27001 ou le CSF, et obtenez la correspondance complète de CIS si un audit exige un lien faisant autorité.
Comment utiliser les CIS avec un autre référentiel
- Utilisez les CIS comme détail de mise en œuvre sous un référentiel plus large : l'ISO 27001 ou le CSF dit ce qu'il faut atteindre, les CIS IG1 et IG2 disent comment.
- Considérez les liens éditoriaux comme des points de départ. Nos pages d'exigences indiquent quels liens CIS sont appuyés par une correspondance et lesquels sont les nôtres ; CIS Controls v8.1 répertorie les 153 mesures avec les deux.
- Obtenez la correspondance complète de CIS si vous avez besoin d'un lien CIS-CSF faisant autorité pour un audit.
La comparaison NIST CSF vs CIS et la comparaison ISO 27001 vs CIS couvrent les deux sens.
Questions
CIS publie-t-il une correspondance complète avec le NIST CSF 2.0 ?
CIS publie une correspondance plus complète sur son propre site, derrière un formulaire de téléchargement. La correspondance librement accessible du catalogue OLIR du NIST couvre 49 des 153 mesures de protection des CIS Controls v8.1.
Les liens CIS de ControlMapping sont-ils fiables ?
Les 49 liens appuyés par une correspondance proviennent de CIS. Les autres sont des liens éditoriaux de ControlMapping, placés dans des sujets avec une raison indiquée ; vérifiez-les par rapport à la correspondance complète de CIS avant de vous y fier.
Que sont les groupes de mise en œuvre CIS ?
Trois niveaux de mesures CIS : l'IG1 correspond à l'hygiène cyber essentielle pour toute organisation, l'IG2 ajoute des mesures pour les organisations aux environnements plus complexes, et l'IG3 ajoute celles pour les organisations exposées à des attaques sophistiquées.
Données au 2026-10-27 : les chiffres de cet article sont calculés à partir de la correspondance actuelle et sont mis à jour lorsqu'elle évolue. Correspondance une table de correspondance publiée (NIST, ENISA, CIS, PCI SSC) établit le lien · Éditorial Jugement de ControlMapping lorsqu'aucune table de correspondance n'existe ; le motif est affiché · partage seulement un résultat CSF 2.0 : à vérifier, mais ce n'est pas une correspondance · Aucune correspondance dans nos données rien de mappé dans nos données ; souvent un travail nouveau, mais consultez les notes de couverture. Pas un conseil en conformité.
Articles connexes
 Analyse · 2026-10-27APRA CPS 234 et ISO 27001 : ce que couvre votre SMSI et ce qu'APRA ajouteUn SMSI ISO 27001 couvre presque chaque paragraphe de la norme CPS 234 de l'APRA, mais l'APRA ajoute des obligations pour le conseil d'administration, l'assurance des tiers et des délais de notification stricts.
 Analyse · 2026-10-27Cyber Essentials face à l'Essential Eight : deux référentiels nationaux comparésLe Cyber Essentials britannique et l'Essential Eight australien visent tous deux les attaques courantes, mais ils ne couvrent pas les mêmes domaines. Ce qui se recoupe, ce qui ne se recoupe pas, et pourquoi.
 Analyse · 2026-10-27DORA vs NIS2 : ce qu'un programme NIS2 couvre déjàDORA et NIS2 partagent l'essentiel de la sécurité, mais DORA ajoute registre, clauses et tests basés sur la menace. Article par article, ce qui se reporte.