تحديد نطاق أول تقرير SOC 2 دون التزام زائد
يحدد النطاق مقدار تكلفة تقرير SOC 2 ومدة إعداده ومدى فائدته للعملاء. معظم أخطاء المرة الأولى هي أخطاء في النطاق، وتُرتكب في الأسبوع الأول.
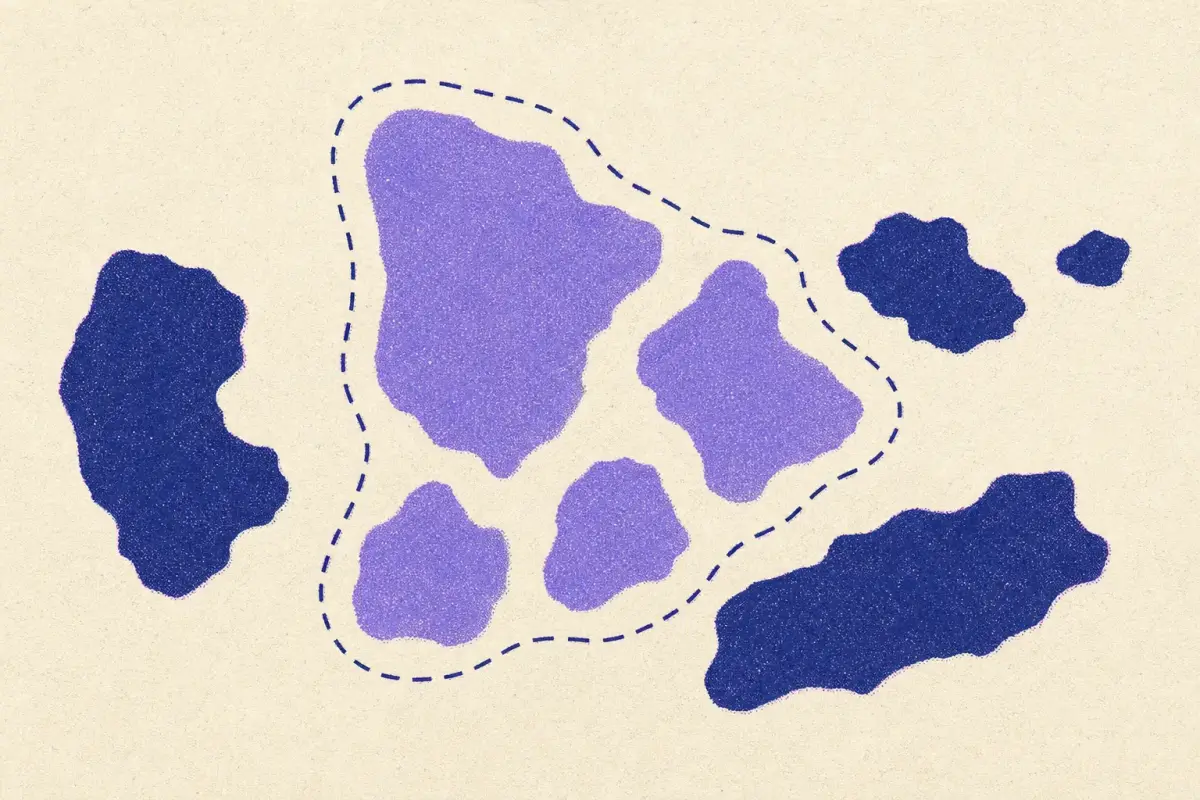
تُغطي تقارير SOC 2 نظاماً: الخدمة التي يشتريها العملاء وكل ما يدعمها. إذا رسمتَ هذا الحد أوسع مما ينبغي، فستقضي شهوراً في توثيق ضوابط لم يطلبها أحد. وإذا رسمته أضيق مما ينبغي، فلن يجيب التقرير عن سؤال العميل. تُرتكب أغلب أخطاء SOC 2 المكلفة في المرة الأولى أثناء أسبوع تحديد النطاق.
القرار 1: أي نظام
ابدأ مما يشتريه العملاء ويعتمدون عليه. بالنسبة لمعظم شركات البرمجيات، فهذا هو منصة الإنتاج: التطبيق، والبنية التحتية ومخازن البيانات، والأشخاص الذين يطورونها ويشغلونها، والعمليات التي يتبعونها. وعادةً ما تكون خارج النطاق: تقنية المعلومات المؤسسية الداخلية التي لا تمس بيانات العملاء، وخطوط المنتجات الأخرى، وأنظمة المبيعات.
دوّن حدود النطاق مبكراً، لأنها ستصبح وصف النظام في التقرير، ويجب أن تعمل كل ضابط عبر كل ما يقع داخلها، في كل يوم من فترة الرصد.
القرار 2: أي المعايير
الأمن، أي المعايير المشتركة CC1 إلى CC9، إلزامي. أضف معايير أخرى فقط عندما يحتاجها العملاء:
- التوافر إذا كان العملاء يعتمدون على التزامات وقت التشغيل.
- السرية إذا كنت تحتفظ ببيانات عملاء مصنفة على أنها سرية (وهو الأمر في معظم خدمات B2B).
- سلامة المعالجة إذا كان العملاء يعتمدون عليك في معالجة بياناتهم بدقة: المدفوعات والرواتب والفوترة.
- الخصوصية إذا كنت تعالج معلومات شخصية لأغراضك الخاصة وطلبها العملاء. ومعظم معاييرها لا يقابلها شيء في أطر الأمن، كما يوضح تحليلنا لـ SOC 2 وISO 27001.
القرار 3: منظمات الخدمات الفرعية
يُشغّل مزوّد السحابة لديك أو معالج المدفوعات أو مزوّد قاعدة البيانات المُدارة ضوابط تعتمد عليها. وتختار بين:
- الاستبعاد (الأكثر شيوعاً): تُستبعد ضوابطهم؛ تصف ما تعتمد عليهم فيه، وتُثبت أنك تراجع تقارير SOC 2 الخاصة بهم.
- الشمول: تُختبر ضوابطهم ضمن تقريرك. يتطلب هذا تعاونهم، وهو نادر لدى المزودين الكبار.
القرار 4: ضوابط الكيانات المستخدمة التكميلية
اذكر الضوابط التي يجب على عملائك تشغيلها كي يعمل نظامك: إدارة حساباتهم، وحماية مفاتيح API الخاصة بهم، وإعداد تسجيل الدخول الموحد (SSO). اجعلها واقعية وقليلة، لأن العملاء يقرؤونها وستشكك فرق الأمن لديهم في أي قائمة غير معقولة.
القرار 5: النوع الأول أو الثاني، والفترة
النوع الأول أسرع؛ أما النوع الثاني فهو ما يريده معظم العملاء. بالنسبة لأول تقرير من النوع الثاني، تشيع فترة من ثلاثة إلى ستة أشهر. ابدأ الفترة فقط عندما تكون الضوابط قد عملت لبضعة أسابيع، حتى لا يمتلئ الجزء المبكر من الفترة بالاستثناءات.
قائمة مراجعة لتحديد النطاق
قبل بدء العمل مع شركة CPA لديك، يجب أن تكون لديك إجابات عن هذه الأسئلة:
- ما المنتج أو الخدمة التي يتناولها التقرير، وفيما يعتمد عليها العملاء؟
- ما البيئات الداخلة في النطاق (الإنتاج فقط، أم التهيئة أيضاً)؟
- ما حسابات السحابة والمناطق ومخازن البيانات؟
- ما الفرق والأدوار التي تشغّل النظام؟
- ما منظمات الخدمات الفرعية التي يعتمد عليها النظام، وهل لديك تقاريرها؟
- ما فئات معايير خدمات الثقة، ولماذا؟
- ما ضوابط الكيانات المستخدمة التكميلية التي سيحتاجها العملاء لتشغيلها؟
- النوع الأول أولاً، أم الانتقال مباشرة إلى النوع الثاني؟ وأي فترة؟
- ما الأطر أو عمليات التدقيق القائمة التي يمكنك إعادة استخدام أدلتها؟
تصبح الإجابات المكتوبة المسودة الأولى لوصف نظامك، وتوفر أسابيع من المراسلات المتكررة. وإذا كنت تملك شهادة ISO 27001 بالفعل، فإن تقرير فجوات ISO 27001 → SOC 2 يجيب عن السؤال الأخير.
أخطاء تحديد النطاق الأكثر تكلفة
- تضمين تقنية المعلومات المؤسسية “احتياطاً”: يضاعف عدد الأنظمة التي يجب توثيقها.
- إضافة الخصوصية أو سلامة المعالجة لأنهما تبدوان جيدتين: كل منهما يضيف ضوابط وأدلة لكامل الفترة.
- وصف نظام لا يطابق الواقع: المدققون يختبرون ما كتبته.
- بدء الفترة قبل تشغيل الضوابط: الاستثناءات في الشهر الأول تبقى في التقرير.
يغطي دليل SOC 2 العملية كاملة؛ وتسرد صفحة إطار SOC 2 كل معيار مع روابطه؛ وإذا كنت تملك إطاراً آخر بالفعل، فإن تحليل الفجوات يوضح مدى تقدمك به.
الأسئلة
ما الحد الأدنى للنطاق في تقرير SOC 2؟
فئة الأمن (المعايير المشتركة، CC1 إلى CC9) لنظام محدد. التوافر والسرية وسلامة المعالجة والخصوصية اختيارية.
ما هو الاستبعاد الجزئي في SOC 2؟
استبعاد ضوابط منظمة خدمة فرعية (مثل ضوابط مراكز البيانات لدى مزوّد السحابة) من تقريرك، مع وصف ما تعتمد عليه فيها وكيفية مراقبتها.
البيانات حتى تاريخ 2026-10-27: الأرقام الواردة في هذه المقالة محسوبة من جدول المطابقة الحالي وتُحدَّث عند تغييره. جدول المطابقة جدول مطابقة منشور (NIST، ENISA، CIS، PCI SSC) هو ما ينشئ الربط · تحريري حكم ControlMapping في الحالات التي لا يوجد فيها جدول مطابقة، مع عرض السبب · يشترك فقط في نتيجة CSF 2.0 واحدة: يستحق المراجعة، وليس ربطاً · لا يوجد ربط في بياناتنا لا يوجد ربط في بياناتنا؛ غالباً عمل جديد، لكن راجع ملاحظات التغطية. ليست نصيحة امتثال.
مقالات ذات صلة
 أدلة عملية · 2026-09-01التحضير لتقييم CMMC Level 2 عندما تُشغّل بالفعل SP 800-53 مسبقاًكيف يمكن للمؤسسات التي تُطبّق NIST SP 800-53 بالفعل أن تستعد لتقييم CMMC Level 2: نطاق CUI وخطة أمن النظام (SSP) وإعادة استخدام الأدلة والمزالق الشائعة.
 التحليل · 2026-08-04الأمن المادي عبر الأطر: الموضوع الذي تنساه الشركات السحابية أولاًمقارنة متطلبات الأمن المادي عبر ISO 27001 وPCI DSS وCMMC وHIPAA وSOC 2، وكيف تستوفيها الشركات التي تعتمد السحابة أولاً.
 أدلة عملية · 2026-07-21كيفية قراءة جدول المطابقة، ومتى لا ينبغي الوثوق بهما الذي يخبرك به جدول مطابقة الإطار وما لا يخبرك به: أنواع العلاقات والاتجاه والإصدارات والتفصيل وجهة الإعداد، مع عمليات التحقق قبل الاعتماد عليه.