Definire il perimetro di un primo report SOC 2 senza impegnarsi troppo
Il perimetro determina quanto costa un report SOC 2, quanto tempo richiede e quanto è utile ai clienti. La maggior parte degli errori dei primi tentativi sono errori di perimetro, commessi già nella prima settimana.
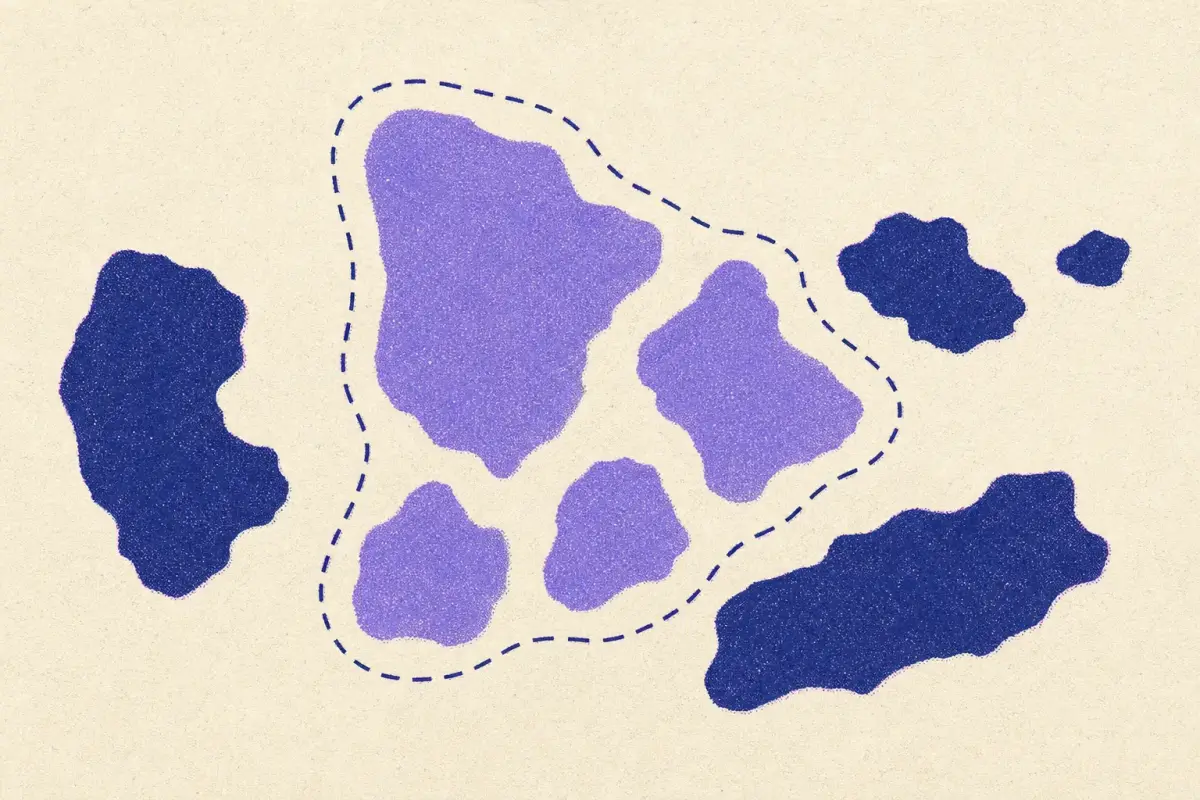
Un report SOC 2 copre un sistema: il servizio che i clienti acquistano e tutto ciò che sta dietro di esso. Se tracci questo confine troppo ampio, passerai mesi a documentare controlli che nessuno ha chiesto. Se lo tracci troppo stretto, il report non risponderà alla domanda del cliente. Gli errori più costosi nei primi tentativi di SOC 2 si commettono nella settimana dedicata al perimetro.
Decisione 1: quale sistema
Parti da ciò che i clienti acquistano e da cui dipendono. Per la maggior parte delle aziende software si tratta della piattaforma di produzione: l'applicazione, la sua infrastruttura e i data store, le persone che la sviluppano e la gestiscono e i processi che seguono. Di solito sono esclusi: i sistemi IT aziendali interni che non toccano mai dati dei clienti, altre linee di prodotto e i sistemi di vendita.
Definisci per tempo il confine per iscritto, perché diventerà la descrizione del sistema nel report, e ogni controllo deve operare su tutto ciò che vi è incluso, ogni giorno del periodo di osservazione.
Decisione 2: quali criteri
La Security, cioè i criteri comuni da CC1 a CC9, è obbligatoria. Aggiungi gli altri solo quando i clienti li richiedono:
- Disponibilità se i clienti dipendono da impegni di uptime.
- Riservatezza se gestisci dati dei clienti designati come riservati (la maggior parte dei servizi B2B).
- Integrità del trattamento se i clienti si affidano a te per elaborare correttamente i loro dati: pagamenti, buste paga, fatturazione.
- Privacy se tratti informazioni personali per fini tuoi e i clienti lo chiedono. La maggior parte dei suoi criteri non ha un equivalente nei framework di sicurezza, come mostra la nostra analisi di SOC 2 e ISO 27001.
Decisione 3: organizzazioni di subservice
Il tuo fornitore cloud, il processore dei pagamenti o il fornitore di database gestiti esegue controlli su cui fai affidamento. Puoi scegliere tra:
- Carve-out (il più comune): i loro controlli sono esclusi; descrivi per cosa ti affidi a loro e dimostri di esaminare i loro report SOC 2.
- Inclusivo: i loro controlli sono testati all'interno del tuo report. Questo richiede la collaborazione del fornitore ed è raro per i grandi provider.
Decisione 4: controlli complementari delle entità utenti
Elenca i controlli che i tuoi clienti devono attuare affinché i tuoi funzionino: gestire i propri account utente, proteggere le proprie chiavi API, configurare il proprio SSO. Mantienili realistici e pochi, perché i clienti li leggono e i loro team di sicurezza metteranno in discussione un elenco irragionevole.
Decisione 5: Tipo I o Tipo II, e il periodo
Un Tipo I è più rapido; un Tipo II è ciò che la maggior parte dei clienti desidera. Per un primo Tipo II è comune un periodo da tre a sei mesi. Avvialo solo quando i controlli sono in funzione da alcune settimane, così che la parte iniziale del periodo non sia piena di eccezioni.
Checklist per il perimetro
Prima dell'avvio con la tua società di revisione CPA, prepara le risposte a queste domande:
- Di quale prodotto o servizio tratta il report e per cosa se ne servono i clienti?
- Quali ambienti rientrano nel perimetro (solo produzione o anche staging)?
- Quali account cloud, regioni e data store?
- Quali team e ruoli gestiscono il sistema?
- Da quali organizzazioni di subservice dipende il sistema e ne possiedi i report?
- Quali categorie dei Trust Services Criteria, e perché?
- Quali controlli complementari delle entità utenti dovranno attuare i clienti?
- Tipo I prima, o direttamente Tipo II? Quale periodo?
- Quali framework o audit esistenti puoi riutilizzare come evidenze?
Le risposte scritte diventano la prima bozza della descrizione del sistema e fanno risparmiare settimane di scambi. Se possiedi già ISO 27001, il report di gap analysis ISO 27001 → SOC 2 risponde all'ultima domanda.
Errori di perimetro che costano di più
- Includere l'IT aziendale «per sicurezza»: raddoppia il numero di sistemi da documentare.
- Aggiungere Privacy o Integrità del trattamento perché suonano bene: ognuno aggiunge controlli ed evidenze per l'intero periodo.
- Una descrizione del sistema che non corrisponde alla realtà: i revisori verificano ciò che hai scritto.
- Avviare il periodo prima che i controlli siano operativi: le eccezioni del primo mese restano nel report.
La nostra guida a SOC 2 copre l'intero processo; la pagina del framework SOC 2 elenca ogni criterio con le relative mappature; e se possiedi già un altro framework, la gap analysis mostra quanta strada ti fa fare.
Domande
Qual è il perimetro minimo per un report SOC 2?
La categoria Security (i criteri comuni, da CC1 a CC9) per un sistema definito. Disponibilità, Riservatezza, Integrità del trattamento e Privacy sono facoltative.
Cos'è un carve-out in SOC 2?
Esclusione dei controlli di un'organizzazione di subservice (ad esempio i controlli del data center del fornitore cloud) dal report, descrivendo al tempo stesso per cosa ci si affida a tale organizzazione e come se ne monitora l'operato.
Dati aggiornati al 2026-10-27: i numeri di questo articolo sono calcolati dal crosswalk attuale e si aggiornano quando questo cambia. Crosswalk una tabella di corrispondenza pubblicata (NIST, ENISA, CIS, PCI SSC) stabilisce il collegamento · Redazione Giudizio di ControlMapping dove non esiste una tabella di corrispondenza; la motivazione è indicata · condivide solo un esito di CSF 2.0: da verificare, non è una mappatura · Nessuna mappatura nei nostri dati nessuna mappatura nei nostri dati; spesso si tratta di lavoro nuovo, ma verifica le note sulla copertura. Non è una consulenza di conformità.
Articoli correlati
 Guida pratica · 2026-09-01Prepararsi a una valutazione CMMC Level 2 quando si gestisce già SP 800-53Come le organizzazioni che già applicano NIST SP 800-53 possono prepararsi a una valutazione CMMC Level 2: ambito CUI, SSP, riutilizzo delle evidenze e insidie.
 Analisi · 2026-08-04Sicurezza fisica nei framework: il tema che le aziende cloud trascuranoRequisiti di sicurezza fisica confrontati tra ISO 27001, PCI DSS, CMMC, HIPAA e SOC 2, e come li soddisfano le aziende cloud-first.
 Guida pratica · 2026-07-21Come leggere un crosswalk e quando non fidarsi di unoCosa dice e cosa non dice un crosswalk tra framework: tipi di relazione, direzione, versioni, granularità e autore, con verifiche prima di usarlo.