Definir el alcance de un primer informe SOC 2 sin comprometerse en exceso
El alcance determina cuánto cuesta un informe SOC 2, cuánto tarda y cuánta utilidad tiene para los clientes. La mayoría de los errores de quienes lo hacen por primera vez son errores de alcance, cometidos en la primera semana.
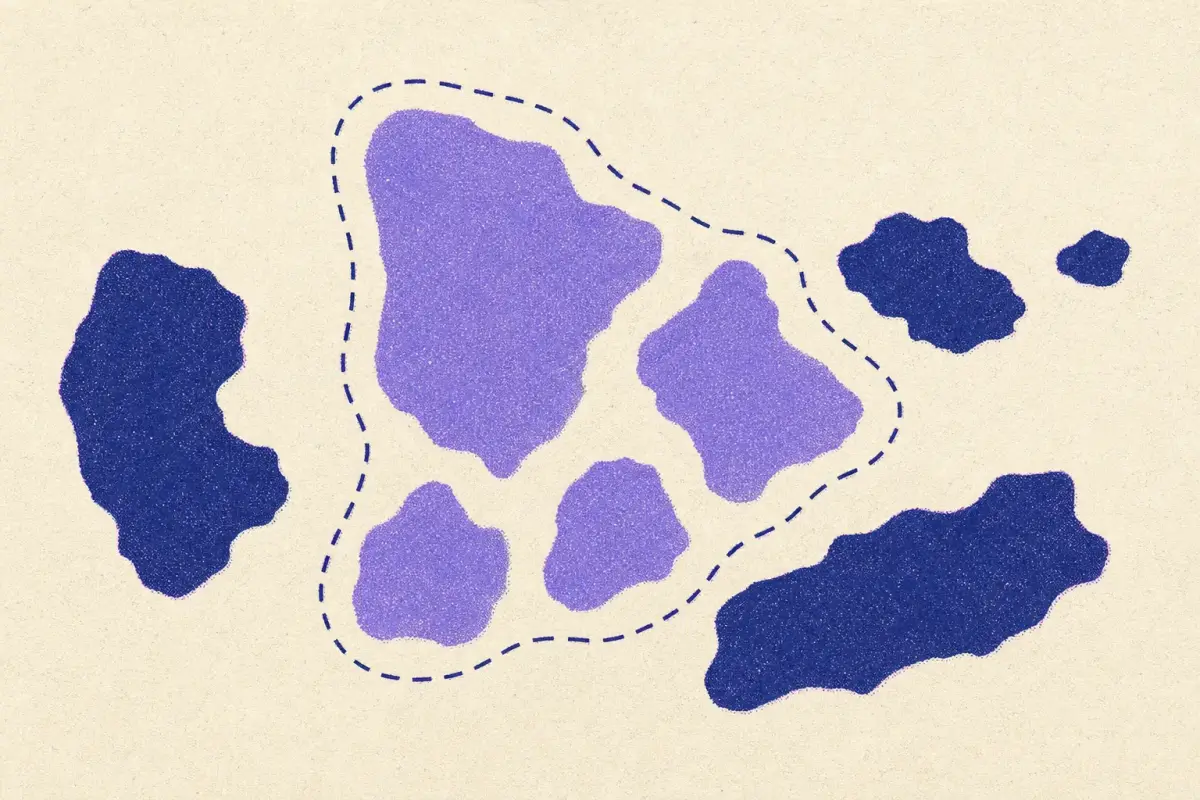
Un informe SOC 2 abarca un sistema: el servicio que contratan los clientes y todo lo que hay detrás de él. Si traza ese límite demasiado amplio, dedicará meses a evidenciar controles que nadie le ha pedido. Si lo traza demasiado estrecho, el informe no responderá a la pregunta del cliente. Los errores más costosos en un primer SOC 2 se cometen en la semana de definición del alcance.
Decisión 1: qué sistema
Parta de lo que los clientes contratan y de lo que dependen. En la mayoría de las empresas de software, se trata de la plataforma de producción: la aplicación, su infraestructura y almacenes de datos, las personas que la desarrollan y operan, y los procesos que siguen. Normalmente quedan fuera del alcance: la TI corporativa interna que nunca toca datos de clientes, otras líneas de producto y los sistemas de ventas.
Documente el límite cuanto antes, porque se convertirá en la descripción del sistema del informe, y cada control debe funcionar en todo lo que quede dentro de él, todos los días del periodo de observación.
Decisión 2: qué criterios
La seguridad, es decir, los criterios comunes CC1 a CC9, es obligatoria. Añada otros solo cuando los clientes los necesiten:
- Disponibilidad, si los clientes dependen de compromisos de tiempo de actividad.
- Confidencialidad, si maneja datos de clientes designados como confidenciales (la mayoría de los servicios B2B).
- Integridad del procesamiento, si los clientes confían en que procesará correctamente sus datos: pagos, nóminas, facturación.
- Privacidad, si trata información personal para sus propios fines y los clientes la solicitan. La mayoría de sus criterios no tiene equivalente en los marcos de seguridad, como muestra nuestro análisis de SOC 2 e ISO 27001.
Decisión 3: organizaciones subcontratadas de servicio
Su proveedor de nube, procesador de pagos o proveedor de bases de datos gestionadas ejecuta controles en los que usted se apoya. Puede elegir entre:
- Exclusión (carve-out) (lo más habitual): sus controles quedan excluidos; usted describe para qué depende de ellos y demuestra que revisa sus propios informes SOC 2.
- Inclusivo: sus controles se prueban dentro de su informe. Esto requiere la cooperación del proveedor y es raro en grandes proveedores.
Decisión 4: controles complementarios de entidades usuarias
Enumere los controles que sus clientes deben operar para que los suyos funcionen: gestionar sus propias cuentas de usuario, proteger sus claves de API, configurar su SSO. Manténgalos realistas y pocos, porque los clientes los leen y sus equipos de seguridad cuestionarán una lista poco razonable.
Decisión 5: Tipo I o Tipo II, y el periodo
El Tipo I es más rápido; el Tipo II es lo que la mayoría de los clientes quieren. Para un primer Tipo II, es habitual un periodo de tres a seis meses. Inícielo solo cuando los controles lleven funcionando unas semanas, para que la parte inicial del periodo no esté llena de excepciones.
Lista de verificación del alcance
Antes de la reunión de inicio con su firma de CPA, tenga respuestas a estas preguntas:
- ¿Sobre qué producto o servicio trata el informe y para qué dependen de él los clientes?
- ¿Qué entornos están dentro del alcance (solo producción o también preproducción)?
- ¿Qué cuentas de nube, regiones y almacenes de datos?
- ¿Qué equipos y roles operan el sistema?
- ¿De qué organizaciones subcontratadas depende el sistema y tiene sus informes?
- ¿Qué categorías de los Criterios de Servicios de Confianza, y por qué?
- ¿Qué controles complementarios de entidades usuarias necesitarán operar los clientes?
- ¿Tipo I primero o directamente Tipo II? ¿Qué periodo?
- ¿Qué marcos o auditorías existentes puede reutilizar como evidencia?
Las respuestas por escrito se convierten en el primer borrador de su descripción del sistema y ahorran semanas de idas y venidas. Si ya tiene ISO 27001, el informe de brechas ISO 27001 → SOC 2 responde a la última pregunta.
Errores de alcance que más cuestan
- Incluir la TI corporativa «por si acaso»: duplica el número de sistemas que hay que evidenciar.
- Añadir Privacidad o Integridad del procesamiento porque suenan bien: cada uno añade controles y evidencias para todo el periodo.
- Una descripción del sistema que no coincide con la realidad: los auditores prueban lo que usted ha escrito.
- Iniciar el periodo antes de que los controles funcionen: las excepciones del primer mes permanecen en el informe.
Nuestra guía de SOC 2 cubre el proceso completo; la página del marco SOC 2 enumera cada criterio con sus correspondencias; y si ya tiene otro marco, el análisis de brechas muestra hasta dónde le lleva.
Preguntas
¿Cuál es el alcance mínimo de un informe SOC 2?
La categoría de Seguridad (los criterios comunes, CC1 a CC9) para un sistema definido. Disponibilidad, Confidencialidad, Integridad del procesamiento y Privacidad son opcionales.
¿Qué es una exclusión (carve-out) en SOC 2?
Excluir los controles de una organización subcontratada de servicio (por ejemplo, los controles del centro de datos de su proveedor de nube) del informe, describiendo para qué depende de ella y cómo la supervisa.
Datos a fecha de 2026-10-27: las cifras de esta entrada se calculan a partir de la correspondencia vigente y se actualizan cuando esta cambia. Correspondencia una tabla de correspondencias publicada (NIST, ENISA, CIS, PCI SSC) establece la relación · Editorial Criterio editorial de ControlMapping cuando no existe crosswalk; se muestra el motivo · solo comparte un resultado de CSF 2.0: conviene revisarlo, no es una asignación · Sin correspondencia en nuestros datos no hay nada asignado en nuestros datos; a menudo es trabajo nuevo, pero revisa las notas de cobertura. No es asesoramiento de cumplimiento.
Artículos relacionados
 Guía práctica · 2026-09-01Cómo prepararse para una evaluación CMMC Level 2 si ya aplica SP 800-53Cómo prepararse para CMMC Level 2 si ya aplica NIST SP 800-53: alcance CUI, el SSP, reutilización de evidencias y errores habituales.
 Análisis · 2026-08-04Seguridad física en los marcos: el tema que olvidan las empresas cloud-firstRequisitos de seguridad física comparados entre ISO 27001, PCI DSS, CMMC, HIPAA y SOC 2, y cómo las empresas cloud-first los cumplen.
 Guía práctica · 2026-07-21Cómo leer una correspondencia y cuándo no fiarse de ellaQué indica y qué no indica una correspondencia entre marcos: tipos de relación, dirección, versiones, granularidad y autoría, y comprobaciones previas.