Cómo leer una correspondencia y cuándo no fiarse de ella
Las correspondencias son la base del cumplimiento multimarco y una de sus herramientas más mal utilizadas. Cinco preguntas permiten saber cuánto confiar en una.
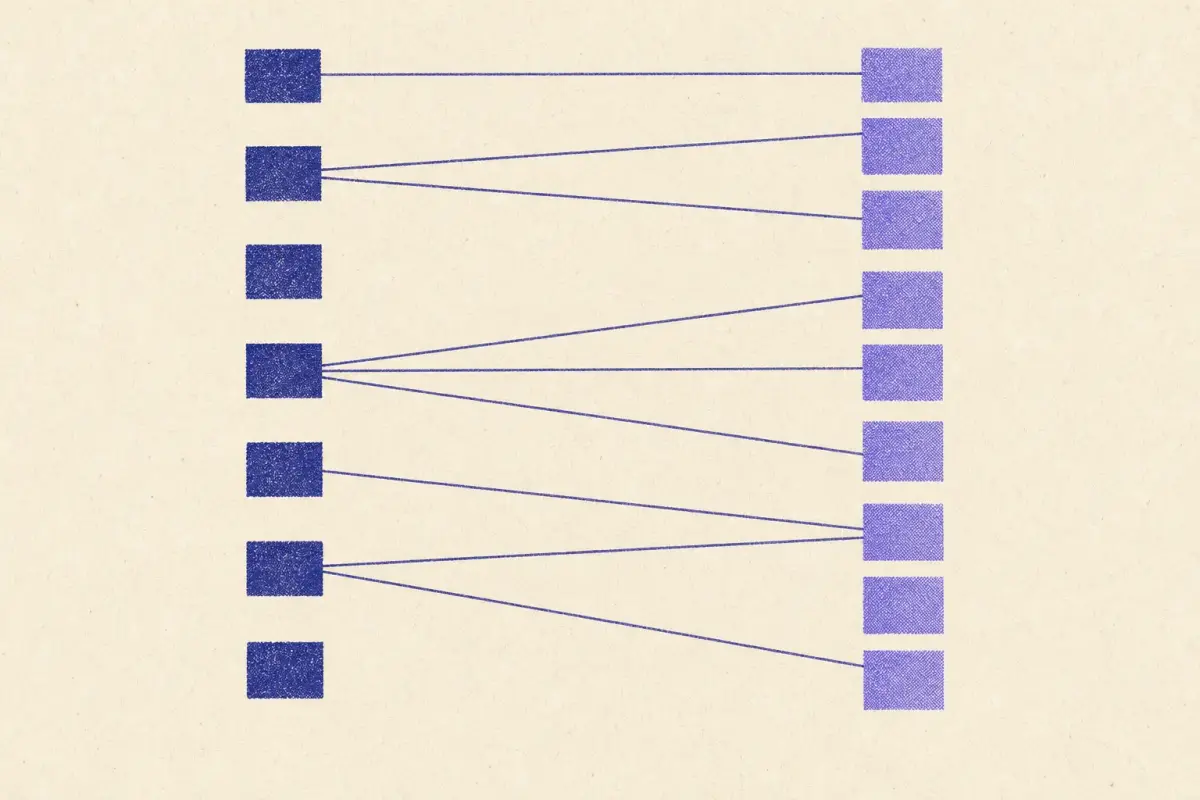
Una correspondencia es un mapeo entre los requisitos de dos marcos. Es lo que permite a un análisis de brechas saber que el A.8.24 de ISO 27001 se relaciona con el 3.5.1 de PCI DSS, y lo que hace que una herramienta GRC afirme que un control "cumple" seis marcos a la vez. Bien usadas, las correspondencias ahorran un esfuerzo enorme. Usadas sin sentido crítico, producen respuestas seguras de sí mismas que los auditores desmontan. Cinco preguntas permiten saber cuánto confiar en una.
1. ¿Quién la elaboró?
La autoridad varía enormemente. Una correspondencia publicada por NIST, ENISA o el propietario del marco suele haber pasado por consulta pública y tiene amplio uso. La correspondencia de un proveedor puede ser rigurosa o ser la tarea de una tarde de un analista junior. Nuestros propios datos etiquetan cada enlace como correspondencia (una correspondencia publicada lo respalda) o editorial (nuestro criterio, con una justificación). La proporción es reveladora, como muestra nuestro artículo sobre hasta qué punto la correspondencia se apoya en evidencia publicada.
2. ¿Qué versiones?
Las correspondencias caducan. Una correspondencia de CSF 1.1 apunta a subcategorías que ya no existen (véase adónde fueron a parar las retiradas); una basada en ISO 27001:2013 usa una numeración de controles que terminó con la transición de 2022; una basada en PCI DSS v3.2.1 no incluye los requisitos de la v4.0. Compruebe ambas versiones antes que nada.
3. ¿Qué significa una línea?
La guía de NIST sobre correspondencias (NIST IR 8477) distingue tipos de relación: dos requisitos pueden ser equivalentes, uno puede ser subconjunto o superconjunto del otro, o simplemente pueden solaparse. La mayoría de las correspondencias publicadas no indican cuál es, así que una línea entre dos requisitos suele significar «relacionados», no «equivalentes». Trátela como una indicación para leer ambos textos, no como una conclusión.
4. ¿En qué dirección?
En la práctica, las correspondencias no son simétricas. Cada punto de NIS2 se corresponde con algo en ISO 27001, pero gran parte de ISO 27001 no tiene nada en el anexo de NIS2: el sistema de gestión no tiene contrapartida. Lea siempre una correspondencia en la dirección de su pregunta: «Tengo A, ¿qué añade B?» Un análisis de brechas hace exactamente esto:
| Dirección | Correspondencia | Sin correspondencia | ||
|---|---|---|---|---|
| Tiene ISO 27001 → necesita NIS2 | 49 de 49 (100%) | 0 | 0 | informe → |
| Tiene NIS2 → necesita ISO 27001 | 104 de 123 (85%) | 13 | 6 | informe → |
5. ¿Con qué granularidad?
Una correspondencia puede mapear familias completas («AC se corresponde con Control de acceso») o requisitos individuales. Los enlaces a nivel de familia casi no sirven como evidencia; son ciertos para todo lo que contienen. Los datos antiguos de NIST enlazaban algunas subcategorías de CSF con todas las familias de SP 800-53; por esa misma razón no las consideramos evidencia de nada concreto.
Cuándo no confiar en una correspondencia
- No tiene fuente ni versión indicadas.
- Lo asocia todo con todo (señal de mapeo por familia o por palabras clave).
- Afirma «cumplimiento total» a partir de una correspondencia.
- No se ha actualizado desde que cambió el marco.
- No puede ver por qué dos requisitos concretos están vinculados.
Un ejemplo práctico
Tomemos un enlace de las referencias publicadas por NIST: CSF 2.0 PR.AA-03 (usuarios, servicios y hardware están autenticados) con ISO 27001 A.8.5 (autenticación segura). Apliquemos las cinco preguntas:
- ¿Quién la elaboró? NIST, mediante las referencias informativas de CSF 2.0: autoridad reconocida.
- ¿Qué versiones? CSF 2.0 e ISO 27001:2022: vigentes.
- ¿Qué significa la línea? Resultados relacionados. A.8.5 exige tecnologías y procedimientos de autenticación segura; PR.AA-03 es el resultado de que la autenticación se produce. Cercanos, pero no idénticos.
- ¿En qué dirección? Cumplir bien A.8.5 logra PR.AA-03; lograr PR.AA-03 no demuestra todos los aspectos de A.8.5.
- ¿Qué granularidad? De requisito a requisito: útil como evidencia.
Conclusión: un enlace sólido, bueno para planificar, pero que merece leer ambos textos antes de basarse en él en una auditoría.
Puntos clave
- Compruebe fuente, versiones, significado, dirección y granularidad.
- Use las correspondencias para encontrar qué revisar, no para decidir.
Uso eficaz de las correspondencias
Úselas para encontrar qué revisar, nunca para decidir qué está hecho. Parta de la fuente más autorizada disponible, lea ambos textos de requisitos en lo que sea relevante y registre su propia conclusión. El análisis de brechas muestra la fuente de cada enlace; la metodología enumera nuestras fuentes y versiones.
Preguntas
¿Una correspondencia demuestra el cumplimiento?
No. Una correspondencia muestra que los requisitos de dos marcos abordan resultados relacionados. Si su implementación cumple ambos es una cuestión distinta.
¿Quién publica correspondencias autorizadas?
Los propietarios de marcos y organismos públicos: NIST (referencias de CSF 2.0, SP 800-53 a ISO 27001, SP 800-171 Apéndice D), ENISA (NIS2 a ISO 27001 y CSF), CIS y PCI SSC (sus marcos a CSF 2.0).
Datos a fecha de 2026-10-27: las cifras de esta entrada se calculan a partir de la correspondencia vigente y se actualizan cuando esta cambia. Correspondencia una tabla de correspondencias publicada (NIST, ENISA, CIS, PCI SSC) establece la relación · Editorial Criterio editorial de ControlMapping cuando no existe crosswalk; se muestra el motivo · solo comparte un resultado de CSF 2.0: conviene revisarlo, no es una asignación · Sin correspondencia en nuestros datos no hay nada asignado en nuestros datos; a menudo es trabajo nuevo, pero revisa las notas de cobertura. No es asesoramiento de cumplimiento.
Artículos relacionados
 Análisis · 2026-10-27APRA CPS 234 y ISO 27001: qué cubre su SGSI y qué añade APRAUn SGSI conforme a ISO 27001 cubre casi todos los párrafos de la CPS 234 de APRA, pero APRA añade obligaciones del consejo de administración, garantías de terceros y plazos estrictos de notificación.
 Análisis · 2026-10-13Requisitos de MFA comparados en 11 marcos de seguridadQué marcos exigen MFA, a quién y con qué rigor: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 y HIPAA, comparados en paralelo.
 Análisis · 2026-09-29Regla de Seguridad de HIPAA desde la perspectiva de NIST CSF 2.0Un programa basado en NIST CSF 2.0 se corresponde con casi todos los requisitos de la Regla de Seguridad de HIPAA. Qué se traslada, los dos que no, y qué aporta CSF más allá de HIPAA.