Как читать соответствия стандартов и когда им не доверять
Соответствия лежат в основе многостандартного комплаенса и относятся к самым часто используемым не по назначению инструментам. Пять вопросов помогут понять, насколько им можно доверять.
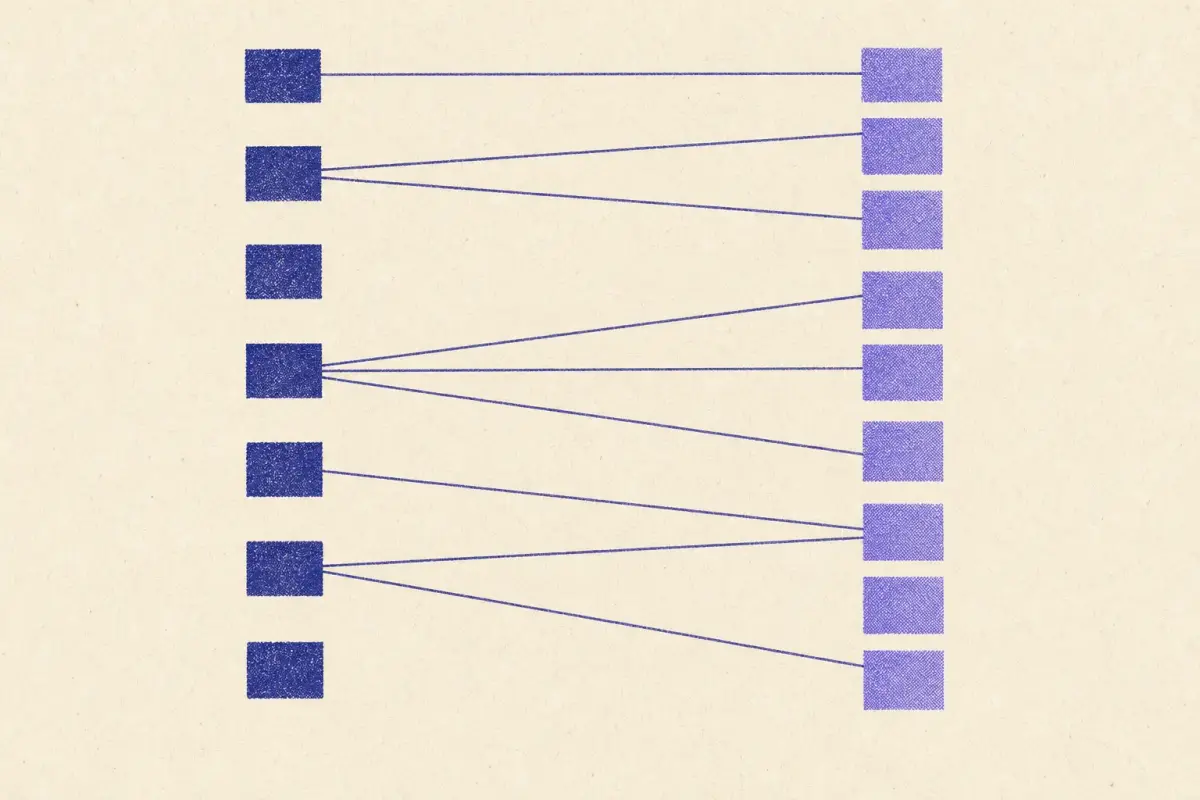
Соответствие — это сопоставление требований двух стандартов. Именно так анализ разрывов понимает, что A.8.24 ISO 27001 связан с требованием 3.5.1 PCI DSS, и именно так инструмент GRC заявляет, что одна мера контроля «удовлетворяет» сразу шести стандартам. При грамотном использовании соответствия экономят огромные усилия. При некритичном использовании они дают уверенные ответы, которые аудиторы разбирают по косточкам. Пять вопросов помогут понять, насколько можно доверять конкретному соответствию.
1. Кто его составил?
Авторитетность сильно различается. Соответствие, опубликованное NIST, ENISA или владельцем стандарта, обычно прошло публичное обсуждение и широко используется. Соответствие от вендора может быть тщательным, а может быть делом младшего аналитика за полдня. В наших данных каждая связь помечена как соответствие (его поддерживает опубликованное соответствие) или как редакционные материалы (наше суждение с обоснованием). Это распределение многое говорит, как показывает наша статья о том, насколько сопоставление опирается на опубликованные данные.
2. Какие версии?
Сопоставления устаревают. Соответствие из CSF 1.1 ссылается на подкатегории, которых больше не существует (см. куда делись отозванные); соответствие из ISO 27001:2013 использует нумерацию мер, которая закончилась с переходом на редакцию 2022 года; соответствие из PCI DSS v3.2.1 не охватывает требования v4.0. Прежде всего проверьте обе версии.
3. Что означает линия?
Руководство NIST по соответствиям (NIST IR 8477) различает типы связей: два требования могут быть равнозначными, одно может быть подмножеством или надмножеством другого, либо они могут лишь частично пересекаться. Большинство опубликованных соответствий не уточняют, какой именно тип, поэтому линия между двумя требованиями обычно означает «связаны», а не «эквивалентны». Воспринимайте её как указатель на необходимость прочитать оба текста, а не как вывод.
4. В каком направлении?
На практике сопоставления не симметричны. Каждый пункт NIS2 соотносится с чем-то в ISO 27001, но большая часть ISO 27001 не имеет аналога в приложении к NIS2: системе менеджмента там соответствовать нечему. Всегда читайте соответствие в направлении вашего вопроса: «У меня есть A, что добавляет B?» Именно это и делает анализ разрывов:
| Направление | Сопоставлено | Нет сопоставления | ||
|---|---|---|---|---|
| Есть ISO 27001 → нужен NIS2 | 49 из 49 (100%) | 0 | 0 | отчёт → |
| Есть NIS2 → нужен ISO 27001 | 104 из 123 (85%) | 13 | 6 | отчёт → |
5. С какой детализацией?
Соответствие может связывать целые семейства («AC соответствует управлению доступом») или отдельные требования. Связи на уровне семейств почти бесполезны как доказательство: они верны для всего, что внутри. Старые данные NIST связывали некоторые подкатегории CSF с каждым семейством SP 800-53; мы не считаем такие связи доказательством именно по этой причине.
Когда не стоит доверять соответствию
- В нём не указан источник или версия.
- Оно сопоставляет всё со всем (признак сопоставления на уровне семейств или по ключевым словам).
- Оно заявляет «полное соответствие» на основании сопоставления.
- Его не обновляли с тех пор, как изменился стандарт.
- Вы не видите, почему два конкретных требования связаны.
Разбор на примере
Возьмём связь из опубликованных NIST ссылок: CSF 2.0 PR.AA-03 (пользователи, службы и оборудование проходят аутентификацию) с ISO 27001 A.8.5 (безопасная аутентификация). Применим пять вопросов:
- Кто его составил? NIST, через информативные ссылки CSF 2.0: авторитетно.
- Какие версии? CSF 2.0 и ISO 27001:2022: актуальны.
- Что означает линия? Связанные результаты. A.8.5 требует безопасных технологий и процедур аутентификации; PR.AA-03 описывает результат, то есть то, что аутентификация происходит. Близко, но не идентично.
- В каком направлении? Надёжное выполнение A.8.5 обеспечивает PR.AA-03; достижение PR.AA-03 не доказывает выполнение каждого аспекта A.8.5.
- Какая детализация? Требование к требованию: пригодно как доказательство.
Вывод: сильная связь, хороша для планирования, но перед использованием в аудите всё равно стоит прочитать оба текста.
Ключевые выводы
- Проверяйте источник, версии, смысл, направление и детализацию.
- Используйте соответствия, чтобы найти, что проверить, а не чтобы принимать решения.
Как грамотно использовать соответствия
Используйте их, чтобы найти, что проверить, но никогда — чтобы решить, что сделано. Начинайте с наиболее авторитетного доступного источника, читайте оба текста требований во всём, что важно, и фиксируйте собственный вывод. Анализ разрывов показывает источник каждой связи; методология перечисляет наши источники и версии.
Вопросы
Доказывает ли соответствие соблюдение требований?
Нет. Соответствие показывает, что требования двух стандартов касаются связанных результатов. Выполняется ли ваша реализация обоих — отдельный вопрос.
Кто публикует авторитетные соответствия?
Владельцы стандартов и государственные организации: NIST (ссылки CSF 2.0, SP 800-53 на ISO 27001, приложение D к SP 800-171), ENISA (NIS2 на ISO 27001 и CSF), CIS и PCI SSC (их стандарты на CSF 2.0).
Данные на 2026-10-27: цифры в этой публикации рассчитаны по текущей таблице соответствий и обновляются при её изменении. Соответствия связь установлена опубликованной таблицей соответствий (NIST, ENISA, CIS, PCI SSC) · Редакционные материалы Суждение ControlMapping там, где таблицы соответствий не существует; причина указана · есть только общий результат CSF 2.0: стоит проверить, но это не сопоставление · Нет сопоставления в наших данных в наших данных ничего не сопоставлено; часто это новая работа, но проверьте примечания о покрытии. Не является консультацией по соответствию.
Связанные публикации
 Аналитика · 2026-10-27APRA CPS 234 и ISO 27001: что охватывает ваша СУИБ и что добавляет APRAСУИБ по ISO 27001 охватывает почти каждый пункт стандарта CPS 234 от APRA, однако APRA добавляет обязанности совета директоров, гарантии в отношении третьих сторон и жёсткие сроки уведомления.
 Аналитика · 2026-10-13Требования к MFA в 11 стандартах безопасности: сравнениеКакие стандарты требуют MFA, для кого и насколько строго: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 и HIPAA в сравнении бок о бок.
 Аналитика · 2026-09-29Правило безопасности HIPAA через призму NIST CSF 2.0Программа на базе NIST CSF 2.0 сопоставляется почти с каждым требованием Правила безопасности HIPAA. Что переходит без изменений, два требования, которые не переходят, и что CSF добавляет сверх HIPAA.