Crosswalks richtig lesen und wann man ihnen nicht trauen darf
Crosswalks sind das Rückgrat der Compliance über mehrere Frameworks hinweg und zugleich eines der am häufigsten missbrauchten Werkzeuge. Fünf Fragen zeigen, wie sehr Sie einem Crosswalk vertrauen können.
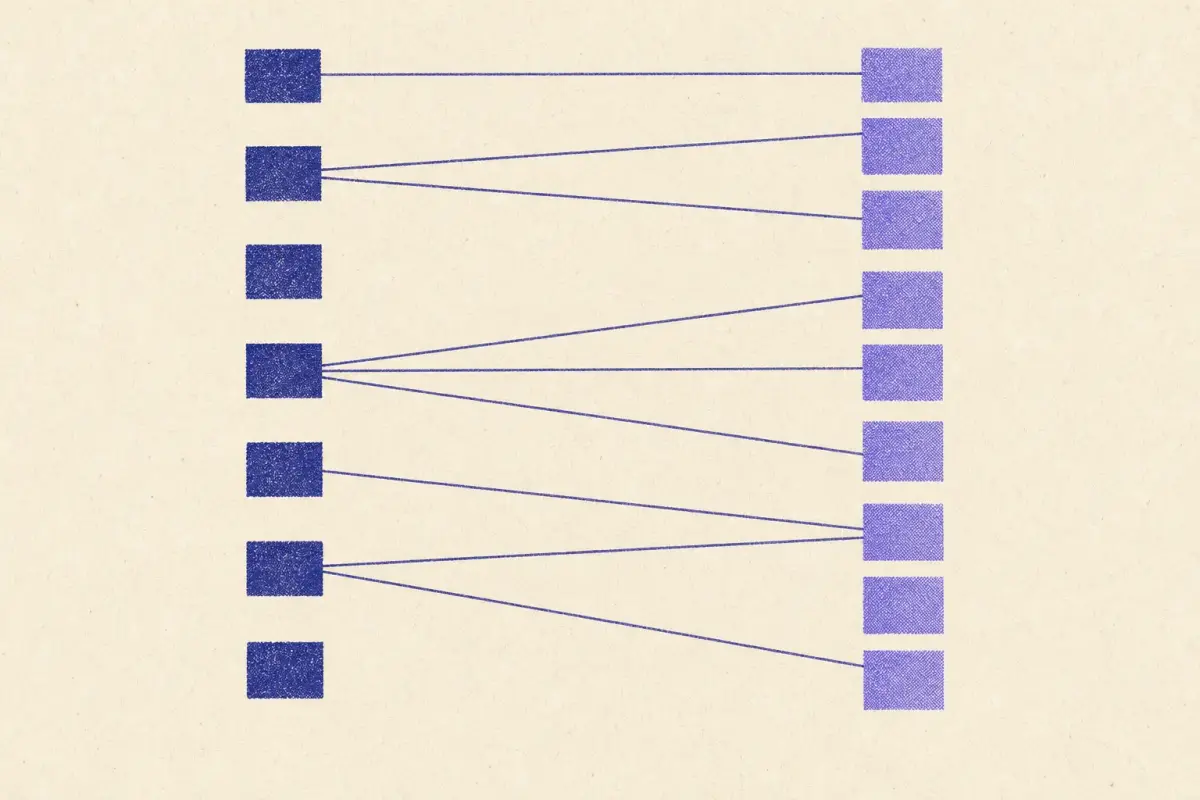
Ein Crosswalk ist eine Zuordnung zwischen den Anforderungen zweier Frameworks. So erkennt eine Lückenanalyse, dass A.8.24 aus ISO 27001 mit PCI DSS 3.5.1 zusammenhängt, und so behauptet ein GRC-Tool, dass eine Kontrolle gleichzeitig sechs Frameworks „erfüllt“. Richtig eingesetzt sparen Crosswalks enorm viel Aufwand. Unkritisch verwendet liefern sie selbstsichere Antworten, die Auditoren auseinandernehmen. Fünf Fragen zeigen, wie sehr Sie einem Crosswalk vertrauen können.
1. Wer hat ihn erstellt?
Die Autorität schwankt stark. Ein von NIST, ENISA oder dem Framework-Eigentümer veröffentlichter Crosswalk hat in der Regel eine öffentliche Kommentierungsphase durchlaufen und ist weit verbreitet. Der Crosswalk eines Anbieters kann sorgfältig gearbeitet sein, oder er ist das Ergebnis des Nachmittags eines Junior-Analysten. Unsere eigenen Daten kennzeichnen jede Verknüpfung entweder als Crosswalk (ein veröffentlichter Crosswalk stützt sie) oder als redaktionell (unsere Einschätzung, mit Begründung). Die Verteilung ist aufschlussreich, wie unser Beitrag wie stark Zuordnungen auf veröffentlichten Belegen beruhen zeigt.
2. Welche Versionen?
Zuordnungen veralten. Ein Crosswalk von CSF 1.1 verweist auf Unterkategorien, die es nicht mehr gibt (siehe wohin die zurückgezogenen gewandert sind); einer von ISO 27001:2013 nutzt eine Kontrollnummerierung, die mit dem Übergang 2022 endete; einer von PCI DSS v3.2.1 übersieht die Anforderungen aus v4.0. Prüfen Sie vor allem anderen beide Versionen.
3. Was bedeutet eine Verbindungslinie?
Die NIST-Leitlinien zu Crosswalks (NIST IR 8477) unterscheiden Beziehungstypen: Zwei Anforderungen können gleichwertig sein, eine kann Teilmenge oder Obermenge der anderen sein, oder sie können sich lediglich überschneiden. Die meisten veröffentlichten Crosswalks sagen nicht, welcher Fall vorliegt. Eine Linie zwischen zwei Anforderungen bedeutet daher meist „verwandt“, nicht „gleichwertig“. Behandeln Sie sie als Hinweis, beide Texte zu lesen, nicht als Schlussfolgerung.
4. In welche Richtung?
Zuordnungen sind in der Praxis nicht symmetrisch. Jeder Punkt der NIS2 lässt sich auf etwas in ISO 27001 abbilden, aber ein großer Teil von ISO 27001 hat im Anhang der NIS2 kein Gegenstück: Das Managementsystem hat keine Entsprechung. Lesen Sie einen Crosswalk immer in der Richtung Ihrer Frage: „Ich habe A, was bringt B hinzu?“ Genau das leistet eine Lückenanalyse:
| Richtung | Zugeordnet | Keine Zuordnung | ||
|---|---|---|---|---|
| Haben ISO 27001 → benötigen NIS2 | 49 von 49 (100%) | 0 | 0 | Bericht → |
| Haben NIS2 → benötigen ISO 27001 | 104 von 123 (85%) | 13 | 6 | Bericht → |
5. Auf welcher Granularität?
Ein Crosswalk kann ganze Familien zuordnen („AC entspricht Access Control“) oder einzelne Anforderungen. Verknüpfungen auf Familienebene taugen kaum als Nachweis, denn sie gelten für alles darin Enthaltene. NIST hat in älteren Daten einige CSF-Unterkategorien mit jeder SP-800-53-Familie verknüpft; genau aus diesem Grund werten wir solche Verknüpfungen nicht als Nachweis.
Wann Sie einem Crosswalk nicht trauen sollten
- Er nennt keine Quelle oder Version.
- Er ordnet alles allem zu (ein Zeichen für Zuordnung auf Familienebene oder per Schlagwort).
- Er leitet aus einer Zuordnung „vollständige Konformität“ ab.
- Er wurde seit einer Änderung des Frameworks nicht aktualisiert.
- Sie können nicht erkennen, warum zwei bestimmte Anforderungen verknüpft sind.
Ein durchgerechnetes Beispiel
Nehmen wir eine Verknüpfung aus NISTs veröffentlichten Referenzen: CSF 2.0 PR.AA-03 (Benutzer, Dienste und Hardware werden authentifiziert) zu ISO 27001 A.8.5 (sichere Authentifizierung). Wenden Sie die fünf Fragen an:
- Wer hat sie erstellt? NIST, über die informativen Referenzen des CSF 2.0: maßgeblich.
- Welche Versionen? CSF 2.0 und ISO 27001:2022: aktuell.
- Was bedeutet die Verbindung? Verwandte Ergebnisse. A.8.5 verlangt sichere Authentifizierungstechnologien und -verfahren; PR.AA-03 ist das Ergebnis, dass Authentifizierung stattfindet. Nah beieinander, aber nicht identisch.
- In welche Richtung? Wer A.8.5 gut erfüllt, erreicht PR.AA-03; das Erreichen von PR.AA-03 belegt aber nicht jeden Aspekt von A.8.5.
- Welche Granularität? Anforderung zu Anforderung: als Nachweis brauchbar.
Fazit: eine starke Verknüpfung, gut für die Planung, dennoch sollten Sie vor einem Einsatz im Audit beide Texte lesen.
Wichtigste Erkenntnisse
- Prüfen Sie Quelle, Versionen, Bedeutung, Richtung und Granularität.
- Nutzen Sie Crosswalks, um zu finden, was zu prüfen ist, nicht um zu entscheiden.
Crosswalks richtig einsetzen
Nutzen Sie sie, um zu finden, was zu prüfen ist, nie um zu entscheiden, was erledigt ist. Beginnen Sie bei der maßgeblichsten verfügbaren Quelle, lesen Sie bei allem Wichtigen beide Anforderungstexte und halten Sie Ihre eigene Schlussfolgerung fest. Die Lückenanalyse zeigt die Quelle jeder Verknüpfung; die Methodik listet unsere Quellen und Versionen auf.
Fragen
Beweist ein Crosswalk die Konformität?
Nein. Ein Crosswalk zeigt, dass Anforderungen in zwei Frameworks auf verwandte Ergebnisse abzielen. Ob Ihre Umsetzung beide erfüllt, ist eine separate Frage.
Wer veröffentlicht maßgebliche Crosswalks?
Framework-Eigentümer und öffentliche Stellen: NIST (CSF-2.0-Referenzen, SP 800-53 zu ISO 27001, SP 800-171 Anhang D), ENISA (NIS2 zu ISO 27001 und CSF), CIS und PCI SSC (ihre Frameworks zu CSF 2.0).
Datenstand 2026-10-27: Die Zahlen in diesem Beitrag werden aus dem aktuellen Crosswalk berechnet und aktualisieren sich, sobald dieser geändert wird. Crosswalk eine veröffentlichte Crosswalk (NIST, ENISA, CIS, PCI SSC) stellt die Verbindung her · Redaktionell Einschätzung von ControlMapping, wo kein Crosswalk existiert; die Begründung wird angezeigt · teilt nur ein CSF-2.0-Ergebnis: einer Prüfung wert, aber keine Zuordnung · Keine Zuordnung in unseren Daten In unseren Daten nichts zugeordnet; oft neue Arbeit, aber prüfen Sie die Hinweise zur Abdeckung. Keine Compliance-Beratung.
Verwandte Beiträge
 Analyse · 2026-10-27CPS 234 und ISO 27001: Was das ISMS abdeckt und was APRA ergänztEin ISO-27001-ISMS deckt nahezu jeden Absatz der CPS 234 der APRA ab, dennoch ergänzt die APRA Pflichten des Vorstands, Zusicherungen durch Dritte und strenge Meldefristen.
 Analyse · 2026-10-13MFA-Anforderungen im Vergleich über 11 Security-FrameworksWelche Frameworks MFA verlangen, für wen und wie streng: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 und HIPAA im direkten Vergleich.
 Analyse · 2026-09-29HIPAA-Sicherheitsregel aus der Perspektive des NIST CSF 2.0Ein Programm nach NIST CSF 2.0 deckt nahezu jede Anforderung der HIPAA-Sicherheitsregel ab. Was sich übertragen lässt, die zwei Punkte, die nicht passen, und was CSF über HIPAA hinaus bietet.