Come leggere un crosswalk e quando non fidarsi di uno
I crosswalk sono la base della compliance multi-framework, ed è uno degli strumenti più usati in modo improprio. Cinque domande ti dicono quanto fidarti di uno.
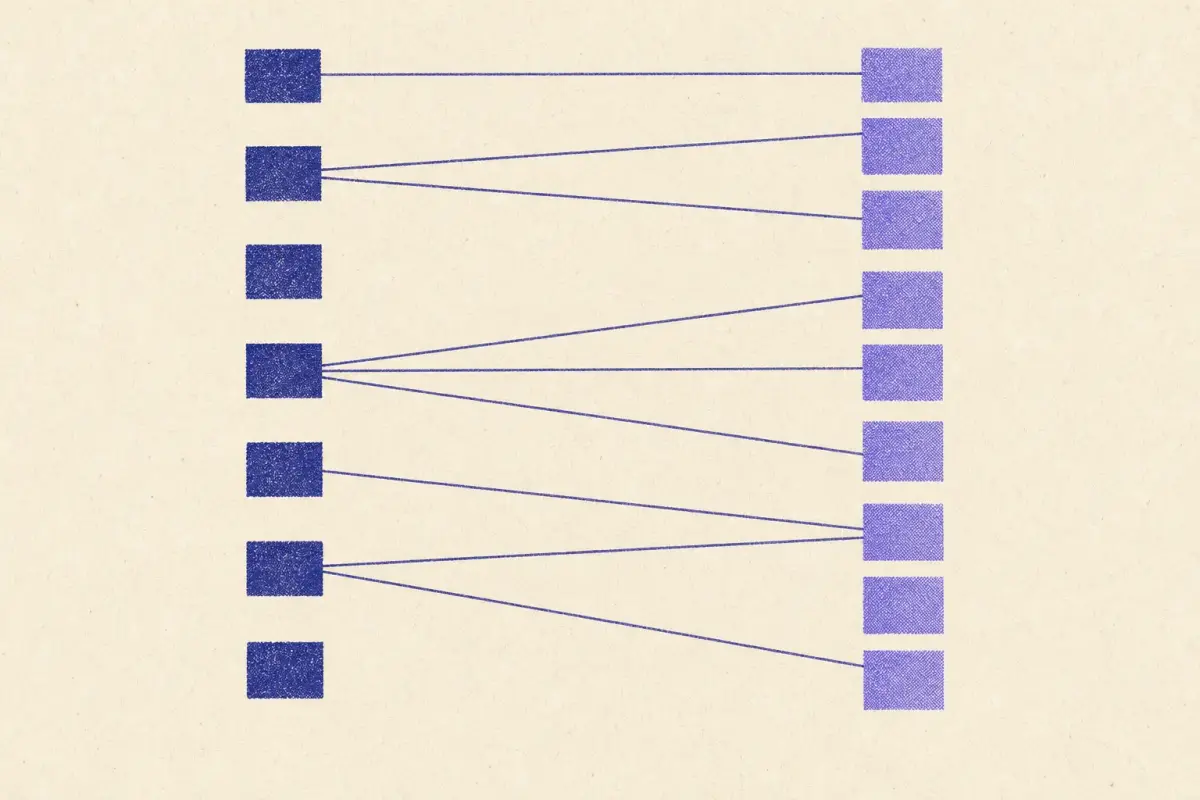
Un crosswalk è una mappatura tra i requisiti di due framework. È ciò che permette a una gap analysis di sapere che la voce A.8.24 dell'ISO 27001 è collegata al requisito PCI DSS 3.5.1, ed è ciò che consente a uno strumento GRC di affermare che un controllo «soddisfa» sei framework contemporaneamente. Usato bene, il crosswalk fa risparmiare un enorme lavoro. Usato senza spirito critico, produce risposte sicure di sé che gli auditor smontano. Cinque domande ti dicono quanto fidarti di uno.
1. Chi lo ha realizzato?
L'autorevolezza varia enormemente. Un crosswalk pubblicato da NIST, ENISA o dal proprietario del framework di solito è passato attraverso una consultazione pubblica ed è ampiamente usato. Il crosswalk di un fornitore può essere accurato oppure essere il lavoro di un pomeriggio di un analista junior. I nostri dati etichettano ogni collegamento come crosswalk (un crosswalk pubblicato lo supporta) oppure come Redazione (il nostro giudizio, con una motivazione). La ripartizione è rivelatrice, come mostra il nostro articolo su quanta parte della mappatura si basa su evidenze pubblicate.
2. Quali versioni?
Le mappature invecchiano. Un crosswalk dal CSF 1.1 punta a sottocategorie che non esistono più (vedi dove sono finite quelle ritirate); uno dall'ISO 27001:2013 usa una numerazione dei controlli terminata con la transizione del 2022; uno dal PCI DSS v3.2.1 non include i requisiti della v4.0. Verifica entrambe le versioni prima di tutto il resto.
3. Cosa significa una linea?
Le linee guida del NIST sui crosswalk (NIST IR 8477) distinguono i tipi di relazione: due requisiti possono essere uguali, uno può essere un sottoinsieme o un sovrainsieme dell'altro, oppure possono semplicemente sovrapporsi. La maggior parte dei crosswalk pubblicati non specifica quale, quindi una linea tra due requisiti di solito significa «correlati», non «equivalenti». Trattala come un rimando per leggere entrambi i testi, non come una conclusione.
4. Quale direzione?
Nella pratica le mappature non sono simmetriche. Ogni punto della NIS2 corrisponde a qualcosa nell'ISO 27001, ma gran parte dell'ISO 27001 non ha alcun corrispettivo nell'Allegato della NIS2: il sistema di gestione non ha un equivalente. Leggi sempre un crosswalk nella direzione della tua domanda: «ho A, cosa aggiunge B?». È esattamente ciò che fa una gap analysis:
| Direzione | Mappato | Nessuna mappatura | ||
|---|---|---|---|---|
| Hai ISO 27001 → ti serve NIS2 | 49 di 49 (100%) | 0 | 0 | report → |
| Hai NIS2 → ti serve ISO 27001 | 104 di 123 (85%) | 13 | 6 | report → |
5. Con quale granularità?
Un crosswalk può mappare intere famiglie («AC corrisponde a Access Control») oppure singoli requisiti. I collegamenti a livello di famiglia quasi non servono come evidenza: sono veri per tutto ciò che sta al loro interno. I dati più vecchi del NIST collegavano alcune sottocategorie del CSF a ogni famiglia dell'SP 800-53; non li consideriamo evidenze proprio per questo motivo.
Quando non fidarsi di un crosswalk
- Non dichiara una fonte o una versione.
- Mappa tutto con tutto (segno di una mappatura per famiglia o per parole chiave).
- Dichiara «piena conformità» sulla base di una mappatura.
- Non è stato aggiornato dopo una modifica del framework.
- Non riesci a capire perché due requisiti specifici siano collegati.
Un esempio svolto
Prendiamo un collegamento dai riferimenti pubblicati dal NIST: CSF 2.0 PR.AA-03 (utenti, servizi e hardware sono autenticati) verso ISO 27001 A.8.5 (autenticazione sicura). Applichiamo le cinque domande:
- Chi lo ha realizzato? Il NIST, tramite i riferimenti informativi del CSF 2.0: autorevole.
- Quali versioni? CSF 2.0 e ISO 27001:2022: attuali.
- Cosa significa la linea? Esiti correlati. A.8.5 richiede tecnologie e procedure di autenticazione sicure; PR.AA-03 è l'esito per cui l'autenticazione avviene. Vicini, ma non identici.
- Quale direzione? Soddisfare bene A.8.5 realizza PR.AA-03; realizzare PR.AA-03 non dimostra ogni aspetto di A.8.5.
- Quale granularità? Da requisito a requisito: utile come evidenza.
Conclusione: un collegamento forte, utile per la pianificazione, ma da verificare sempre leggendo entrambi i testi prima di affidarsi a esso in un audit.
Punti chiave
- Verifica fonte, versioni, significato, direzione e granularità.
- Usa i crosswalk per individuare cosa verificare, non per decidere.
Usare bene i crosswalk
Usali per individuare cosa verificare, mai per decidere cosa è fatto. Parti dalla fonte più autorevole disponibile, leggi entrambi i testi dei requisiti per tutto ciò che conta e registra la tua conclusione. La gap analysis mostra la fonte di ogni collegamento; la metodologia elenca le nostre fonti e versioni.
Domande
Un crosswalk dimostra la conformità?
No. Un crosswalk mostra che i requisiti di due framework affrontano esiti correlati. Se la tua implementazione soddisfa entrambi è una questione separata.
Chi pubblica crosswalk autorevoli?
Proprietari dei framework ed enti pubblici: NIST (riferimenti CSF 2.0, SP 800-53 verso ISO 27001, SP 800-171 Appendice D), ENISA (NIS2 verso ISO 27001 e CSF), CIS e PCI SSC (i loro framework verso CSF 2.0).
Dati aggiornati al 2026-10-27: i numeri di questo articolo sono calcolati dal crosswalk attuale e si aggiornano quando questo cambia. Crosswalk una tabella di corrispondenza pubblicata (NIST, ENISA, CIS, PCI SSC) stabilisce il collegamento · Redazione Giudizio di ControlMapping dove non esiste una tabella di corrispondenza; la motivazione è indicata · condivide solo un esito di CSF 2.0: da verificare, non è una mappatura · Nessuna mappatura nei nostri dati nessuna mappatura nei nostri dati; spesso si tratta di lavoro nuovo, ma verifica le note sulla copertura. Non è una consulenza di conformità.
Articoli correlati
 Analisi · 2026-10-27APRA CPS 234 e ISO 27001: cosa copre l'ISMS e cosa aggiunge APRAUn ISMS conforme a ISO 27001 copre quasi ogni paragrafo del CPS 234 di APRA, ma APRA aggiunge responsabilità del Consiglio di amministrazione, garanzie di terze parti e scadenze di notifica stringenti.
 Analisi · 2026-10-13Requisiti MFA confrontati tra 11 framework di sicurezzaQuali framework richiedono MFA, per chi e con quale rigore: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 e HIPAA a confronto diretto.
 Analisi · 2026-09-29HIPAA Security Rule attraverso la lente del NIST CSF 2.0Un programma NIST CSF 2.0 copre quasi ogni requisito dell'HIPAA Security Rule. Cosa si riporta, i due che non corrispondono e ciò che il CSF aggiunge rispetto all'HIPAA.