Cara membaca crosswalk, dan kapan tidak boleh memercayainya
Crosswalk adalah tulang punggung kepatuhan multi-kerangka kerja, sekaligus salah satu alat yang paling sering disalahgunakan. Lima pertanyaan berikut menunjukkan seberapa jauh Anda bisa memercayainya.
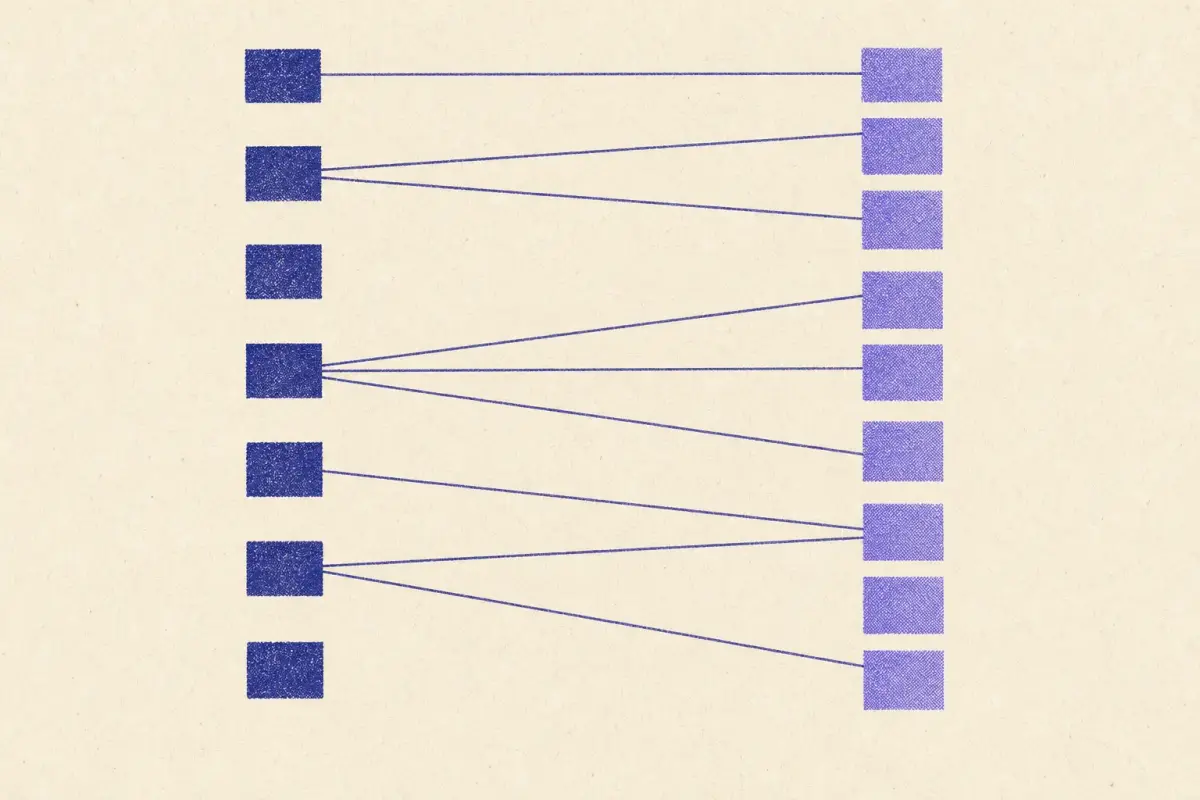
Crosswalk adalah pemetaan antara persyaratan dari dua kerangka kerja. Dengan cara inilah analisis kesenjangan mengetahui bahwa A.8.24 dari ISO 27001 berkaitan dengan PCI DSS 3.5.1, dan bagaimana alat GRC dapat menyatakan bahwa sebuah kontrol "memenuhi" enam kerangka kerja sekaligus. Jika digunakan dengan baik, crosswalk menghemat usaha yang sangat besar. Jika digunakan tanpa sikap kritis, crosswalk menghasilkan jawaban yang tampak yakin namun akan dibongkar oleh auditor. Lima pertanyaan berikut membantu Anda menentukan seberapa besar kepercayaan yang layak diberikan kepada sebuah crosswalk.
1. Siapa yang membuatnya?
Otoritas sangat bervariasi. Crosswalk yang dipublikasikan oleh NIST, ENISA, atau pemilik kerangka kerja biasanya sudah melalui konsultasi publik dan digunakan secara luas. Crosswalk dari vendor bisa saja cermat, tetapi bisa juga hasil kerja sore hari seorang analis junior. Data kami memberi label pada setiap tautan sebagai crosswalk (didukung oleh crosswalk yang dipublikasikan) atau editorial (penilaian kami, disertai alasannya). Perbandingannya cukup menggambarkan, sebagaimana ditunjukkan dalam artikel kami tentang seberapa besar pemetaan bersandar pada bukti yang dipublikasikan.
2. Versi yang mana?
Pemetaan bisa usang. Crosswalk dari CSF 1.1 menunjuk ke subkategori yang sudah tidak ada (lihat ke mana subkategori yang ditarik itu berpindah); crosswalk dari ISO 27001:2013 menggunakan penomoran kontrol yang berakhir pada transisi 2022; crosswalk dari PCI DSS v3.2.1 melewatkan persyaratan v4.0. Periksa kedua versi sebelum hal lain.
3. Apa arti sebuah garis?
Panduan NIST tentang crosswalk (NIST IR 8477) membedakan jenis relasi: dua persyaratan bisa setara, salah satunya bisa merupakan subset atau superset dari yang lain, atau keduanya hanya beririsan. Sebagian besar crosswalk yang dipublikasikan tidak menyebutkan jenisnya, sehingga garis yang menghubungkan dua persyaratan biasanya berarti "terkait", bukan "setara". Perlakukan garis itu sebagai petunjuk untuk membaca kedua teksnya, bukan sebagai kesimpulan.
4. Arah yang mana?
Dalam praktiknya, pemetaan tidak simetris. Setiap poin NIS2 dipetakan ke sesuatu dalam ISO 27001, tetapi sebagian besar ISO 27001 tidak memiliki padanan di Lampiran NIS2: sistem manajemennya tidak punya padanan. Selalu baca crosswalk searah dengan pertanyaan Anda: "Saya memiliki A, apa yang ditambahkan B?" Analisis kesenjangan melakukan persis hal ini:
| Arah | Dipetakan | Tidak ada pemetaan | ||
|---|---|---|---|---|
| Miliki ISO 27001 → butuhkan NIS2 | 49 dari 49 (100%) | 0 | 0 | laporan → |
| Miliki NIS2 → butuhkan ISO 27001 | 104 dari 123 (85%) | 13 | 6 | laporan → |
5. Pada granularitas apa?
Crosswalk dapat memetakan seluruh famili ("AC dipetakan ke Access Control") atau persyaratan individual. Tautan tingkat famili hampir tidak berguna sebagai bukti, karena tautan itu benar untuk semua hal di dalamnya. Data lama NIST menautkan sebagian subkategori CSF ke setiap famili SP 800-53; kami tidak menghitung tautan tersebut sebagai bukti justru karena alasan ini.
Kapan tidak memercayai crosswalk
- Tidak ada sumber atau versi yang dinyatakan.
- Semuanya dipetakan ke semuanya (tanda pemetaan tingkat famili atau berbasis kata kunci).
- Mengklaim "kepatuhan penuh" hanya dari sebuah pemetaan.
- Tidak diperbarui sejak kerangka kerjanya berubah.
- Anda tidak dapat melihat alasan mengapa dua persyaratan tertentu dihubungkan.
Contoh kasus
Ambil satu tautan dari referensi yang dipublikasikan NIST: CSF 2.0 PR.AA-03 (pengguna, layanan dan perangkat keras diautentikasi) ke ISO 27001 A.8.5 (autentikasi yang aman). Terapkan lima pertanyaan:
- Siapa yang membuatnya? NIST, melalui referensi informatif CSF 2.0: otoritatif.
- Versi yang mana? CSF 2.0 dan ISO 27001:2022: terkini.
- Apa arti garisnya? Hasil yang terkait. A.8.5 mensyaratkan teknologi dan prosedur autentikasi yang aman; PR.AA-03 adalah hasil bahwa autentikasi berjalan. Dekat, tetapi tidak identik.
- Arah yang mana? Memenuhi A.8.5 dengan baik berarti mencapai PR.AA-03; mencapai PR.AA-03 tidak membuktikan setiap aspek dari A.8.5.
- Granularitas apa? Persyaratan ke persyaratan: berguna sebagai bukti.
Kesimpulan: tautan yang kuat dan baik untuk perencanaan, tetapi tetap perlu membaca kedua teks sebelum mengandalkannya dalam audit.
Poin utama
- Periksa sumber, versi, makna, arah dan granularitas.
- Gunakan crosswalk untuk menemukan apa yang perlu diperiksa, bukan untuk memutuskan.
Menggunakan crosswalk dengan baik
Gunakan crosswalk untuk menemukan apa yang perlu diperiksa, jangan pernah untuk memutuskan apa yang sudah selesai. Mulailah dari sumber yang paling otoritatif yang tersedia, baca kedua teks persyaratan untuk hal apa pun yang penting, dan catat kesimpulan Anda sendiri. Analisis kesenjangan menunjukkan sumber setiap tautan; metodologi mencantumkan sumber dan versi kami.
Pertanyaan
Apakah crosswalk membuktikan kepatuhan?
Tidak. Crosswalk menunjukkan bahwa persyaratan dalam dua kerangka kerja membahas hasil yang terkait. Apakah implementasi Anda memenuhi keduanya adalah pertanyaan yang terpisah.
Siapa yang menerbitkan crosswalk yang otoritatif?
Pemilik kerangka kerja dan lembaga publik: NIST (referensi CSF 2.0, SP 800-53 ke ISO 27001, SP 800-171 Lampiran D), ENISA (NIS2 ke ISO 27001 dan CSF), CIS dan PCI SSC (kerangka kerja mereka ke CSF 2.0).
Data per 2026-10-27: angka dalam tulisan ini dihitung dari crosswalk terkini dan diperbarui ketika crosswalk berubah. Crosswalk crosswalk yang dipublikasikan (NIST, ENISA, CIS, PCI SSC) menetapkan tautannya · Editorial Penilaian ControlMapping jika tidak ada crosswalk; alasannya ditampilkan · hanya berbagi hasil CSF 2.0: layak diperiksa, bukan pemetaan · Tidak ada pemetaan dalam data kami belum ada yang dipetakan dalam data kami; sering kali pekerjaan baru, tetapi periksa catatan cakupannya. Bukan saran kepatuhan.
Artikel terkait
 Analisis · 2026-10-27APRA CPS 234 dan ISO 27001: apa yang dicakup ISMS Anda dan apa yang ditambahkan APRAISMS ISO 27001 mencakup hampir setiap paragraf CPS 234 milik APRA, namun APRA menambahkan kewajiban Dewan Direksi, jaminan pihak ketiga, dan batas waktu notifikasi yang ketat.
 Analisis · 2026-10-13Persyaratan MFA dibandingkan di 11 kerangka kerja keamananKerangka kerja mana yang mewajibkan MFA, untuk siapa, dan seberapa ketat: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2, dan HIPAA dibandingkan berdampingan.
 Analisis · 2026-09-29Aturan Keamanan HIPAA melalui kacamata NIST CSF 2.0Program NIST CSF 2.0 memetakan hampir setiap persyaratan Aturan Keamanan HIPAA. Apa yang tetap berlaku, dua yang tidak, dan apa yang ditambahkan CSF di luar HIPAA.