كيفية قراءة جدول المطابقة، ومتى لا ينبغي الوثوق به
جداول المطابقة هي العمود الفقري للامتثال متعدد الأطر، وإحدى أكثر الأدوات إساءةً للاستخدام. خمسة أسئلة تحدد مدى الثقة التي يستحقها أي جدول منها.
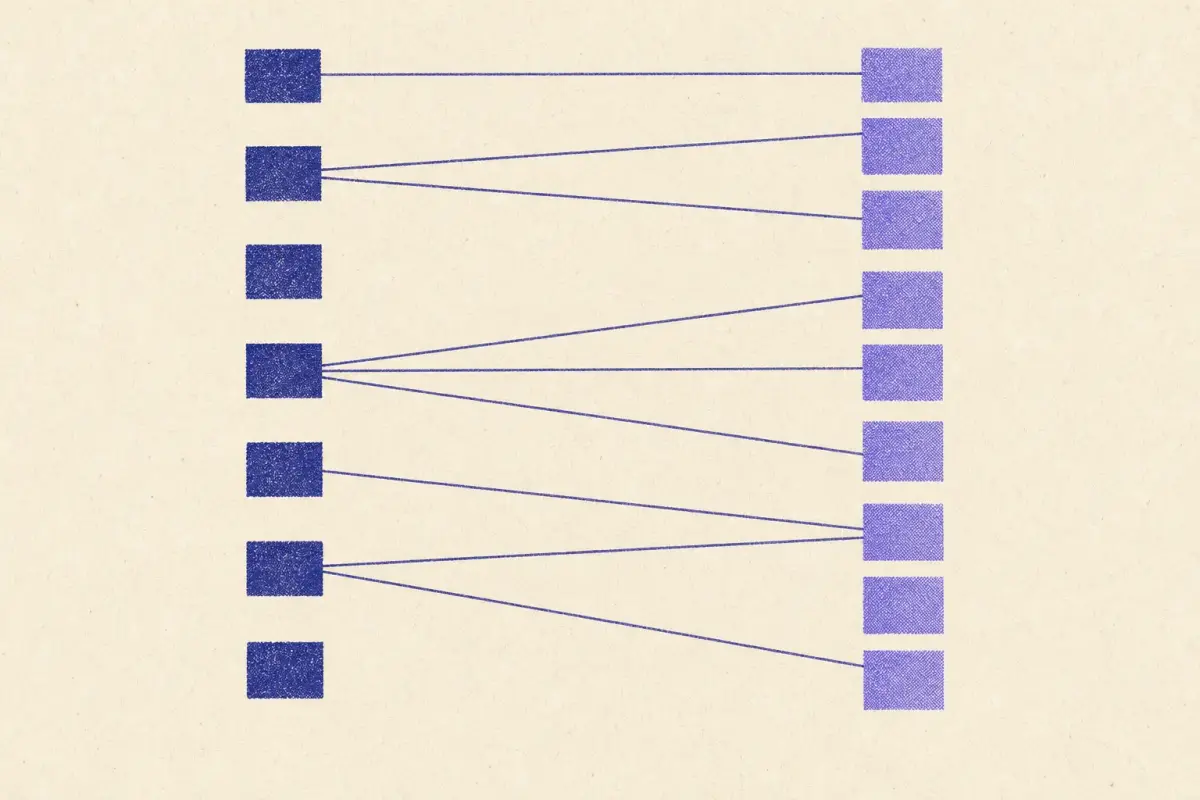
جدول المطابقة هو ربط بين متطلبات إطارين. بهذه الطريقة يعرف تحليل الفجوات أن A.8.24 في ISO 27001 يرتبط بـ PCI DSS 3.5.1، وكيف تدّعي أداة GRC أن ضابطًا واحدًا «يستوفي» ستة أطر في آن واحد. عند استخدامه بشكل جيد، يوفّر جدول المطابقة جهدًا كبيرًا. أما عند استخدامه دون تمحيص، فإنه ينتج إجابات واثقة يفندها المدققون. خمسة أسئلة تحدد مدى الثقة في أي جدول منها.
1. من أعدّه؟
تتفاوت السلطة التي تقف وراء جدول المطابقة تفاوتًا كبيرًا. الجدول الذي تنشره NIST أو ENISA أو مالك الإطار عادةً ما يكون قد مر بمرحلة تعليق عام، ويُستخدم على نطاق واسع. أما جدول المطابقة الذي يعدّه مورّد فقد يكون دقيقًا، وقد يكون مجرد عمل بعد الظهر لمحلل مبتدئ. بياناتنا تصنّف كل رابط إما بأنه جدول مطابقة (يدعمه جدول منشور) أو تحريري (حكمنا المهني مع ذكر السبب). وكما يوضح منشورنا حول مدى اعتماد الربط على أدلة منشورة، فإن هذا التوزيع يكشف الكثير.
2. أي الإصدارات؟
الروابط تتقادم مع الوقت. جدول مطابقة من CSF 1.1 يشير إلى فئات فرعية لم تعد موجودة (انظر أين انتهت الفئات الملغاة)؛ وجدول من ISO 27001:2013 يستخدم ترقيم ضوابط توقف مع الانتقال إلى إصدار 2022؛ وجدول من PCI DSS v3.2.1 يغفل متطلبات الإصدار v4.0. تحقق من الإصدارين قبل أي شيء آخر.
3. ماذا يعني الخط؟
تميّز إرشادات NIST بشأن جداول المطابقة (NIST IR 8477) بين أنواع العلاقات: قد يكون متطلبان متكافئين، أو قد يكون أحدهما مجموعة فرعية من الآخر أو أعلى منه، أو قد يتقاطعان فقط. معظم جداول المطابقة المنشورة لا توضح أيًّا من هذه الحالات، لذا فإن الخط الواصل بين متطلبين يعني عادةً «ذو صلة»، لا «متكافئ». تعامل معه كمؤشر يدفعك إلى قراءة النصين معًا، لا كنتيجة نهائية.
4. في أي اتجاه؟
المطابقات غير متماثلة عمليًا. كل نقطة في NIS2 تُطابَق بشيء في ISO 27001، لكن جزءًا كبيرًا من ISO 27001 لا يقابله شيء في ملحق NIS2: فنظام الإدارة لا نظير له. اقرأ جدول المطابقة دائمًا في اتجاه سؤالك: «لدي A، فماذا تضيف B؟». وهذا بالضبط ما يفعله تحليل الفجوات:
| الاتجاه | مُطابَق | لا يوجد ربط | ||
|---|---|---|---|---|
| لديك ISO 27001 → تحتاج NIS2 | 49 من 49 (100%) | 0 | 0 | تقرير → |
| لديك NIS2 → تحتاج ISO 27001 | 104 من 123 (85%) | 13 | 6 | تقرير → |
5. بأي درجة من التفصيل؟
يمكن لجدول المطابقة أن يربط مجموعات كاملة («AC يُطابَق مع التحكم في الوصول») أو متطلبات فردية. الروابط على مستوى المجموعات تكاد تكون عديمة الفائدة كأدلة، لأنها تصدق على كل ما بداخلها. وقد ربطت بيانات NIST القديمة بعض الفئات الفرعية في CSF بكل عائلات SP 800-53 تقريبًا؛ لذلك لا نعدّ تلك الروابط أدلةً لهذا السبب تحديدًا.
متى لا ينبغي الوثوق بجدول المطابقة
- لا يذكر مصدرًا أو إصدارًا محددًا.
- يربط كل شيء بكل شيء (علامة على ربط على مستوى المجموعات أو ربط بالكلمات المفتاحية).
- يدّعي «الامتثال الكامل» استنادًا إلى مطابقة.
- لم يُحدَّث منذ تغيّر الإطار.
- لا يمكنك معرفة سبب ربط متطلبين محددين ببعضهما.
مثال تطبيقي
خذ رابطًا من المراجع المنشورة لدى NIST: CSF 2.0 PR.AA-03 (المستخدمون والخدمات والأجهزة تُوثَّق هويتها) مع ISO 27001 A.8.5 (المصادقة الآمنة). طبّق الأسئلة الخمسة:
- من أعدّه؟ NIST، من خلال المراجع الإعلامية في CSF 2.0: مرجع موثوق.
- أي الإصدارات؟ CSF 2.0 وISO 27001:2022: إصدارات حالية.
- ماذا يعني الخط؟ نتائج ذات صلة. يتطلب A.8.5 تقنيات وإجراءات مصادقة آمنة، بينما PR.AA-03 هو النتيجة المتمثلة في حدوث المصادقة. قريبان، لكنهما ليسا متطابقين.
- في أي اتجاه؟ استيفاء A.8.5 بشكل جيد يحقق PR.AA-03؛ لكن تحقيق PR.AA-03 لا يثبت كل جانب من جوانب A.8.5.
- بأي درجة من التفصيل؟ من متطلب إلى متطلب: مفيد كدليل.
الخلاصة: رابط قوي ومفيد للتخطيط، لكن يظل من الضروري قراءة النصين قبل الاعتماد عليه في أي تدقيق.
أبرز النقاط
- تحقق من المصدر والإصدارات والمعنى والاتجاه والتفصيل.
- استخدم جداول المطابقة لتحديد ما يجب فحصه، لا لاتخاذ القرار.
الاستخدام الأمثل لجداول المطابقة
استخدمها لـتحديد ما يجب فحصه، لا لـتقرير ما تم إنجازه. ابدأ من أكثر المصادر موثوقيةً المتاحة، واقرأ نصي المتطلبين لأي أمر مهم، وسجّل استنتاجك الخاص. يوضح تحليل الفجوات مصدر كل رابط، ويسرد المنهجية مصادرنا وإصداراتها.
الأسئلة
هل يُثبت جدول المطابقة الامتثال؟
لا. يُظهر جدول المطابقة أن المتطلبات في إطارين تتناول نتائج ذات صلة. أما ما إذا كان تطبيقك يستوفي الإطارين معًا فهذا سؤال منفصل.
من يصدر جداول المطابقة الموثوقة؟
مالكو الأطر والجهات العامة: NIST (مراجع CSF 2.0، وSP 800-53 إلى ISO 27001، وSP 800-171 الملحق D)، وENISA (من NIS2 إلى ISO 27001 وCSF)، وCIS وPCI SSC (أطرهما إلى CSF 2.0).
البيانات حتى تاريخ 2026-10-27: الأرقام الواردة في هذه المقالة محسوبة من جدول المطابقة الحالي وتُحدَّث عند تغييره. جدول المطابقة جدول مطابقة منشور (NIST، ENISA، CIS، PCI SSC) هو ما ينشئ الربط · تحريري حكم ControlMapping في الحالات التي لا يوجد فيها جدول مطابقة، مع عرض السبب · يشترك فقط في نتيجة CSF 2.0 واحدة: يستحق المراجعة، وليس ربطاً · لا يوجد ربط في بياناتنا لا يوجد ربط في بياناتنا؛ غالباً عمل جديد، لكن راجع ملاحظات التغطية. ليست نصيحة امتثال.
مقالات ذات صلة
 التحليل · 2026-10-27APRA CPS 234 وISO 27001: ما الذي يغطيه ISMS وما الذي تضيفه APRAيغطي نظام ISMS وفق ISO 27001 تقريباً كل فقرة من CPS 234 الصادر عن APRA، ومع ذلك تضيف APRA واجبات على مجلس الإدارة، وتأكيداً من أطراف ثالثة، ومواعيد إخطار صارمة.
 التحليل · 2026-10-13متطلبات MFA مقارنةً عبر 11 إطارًا أمنيًاأي الأطر تتطلب MFA، ولمن، وبأي درجة من الصرامة: مقارنة جنبًا إلى جنب لـ PCI DSS وCMMC وNIS2 وEssential Eight وISO 27001 وSOC 2 وHIPAA.
 التحليل · 2026-09-29قاعدة الأمن في HIPAA من منظور إطار NIST CSF 2.0يغطي برنامج NIST CSF 2.0 تقريبًا كل متطلب من متطلبات قاعدة الأمن في HIPAA. ما الذي ينتقل كما هو، والمتطلبان اللذان لا يتطابقان معهما، وما الذي يضيفه CSF فوق HIPAA.