対応表の読み方と、信頼すべきでない場合
対応表は複数フレームワークにまたがるコンプライアンスの基盤であり、最も誤用されがちなツールの一つでもあります。信頼度を見極めるための5つの問いを紹介します。
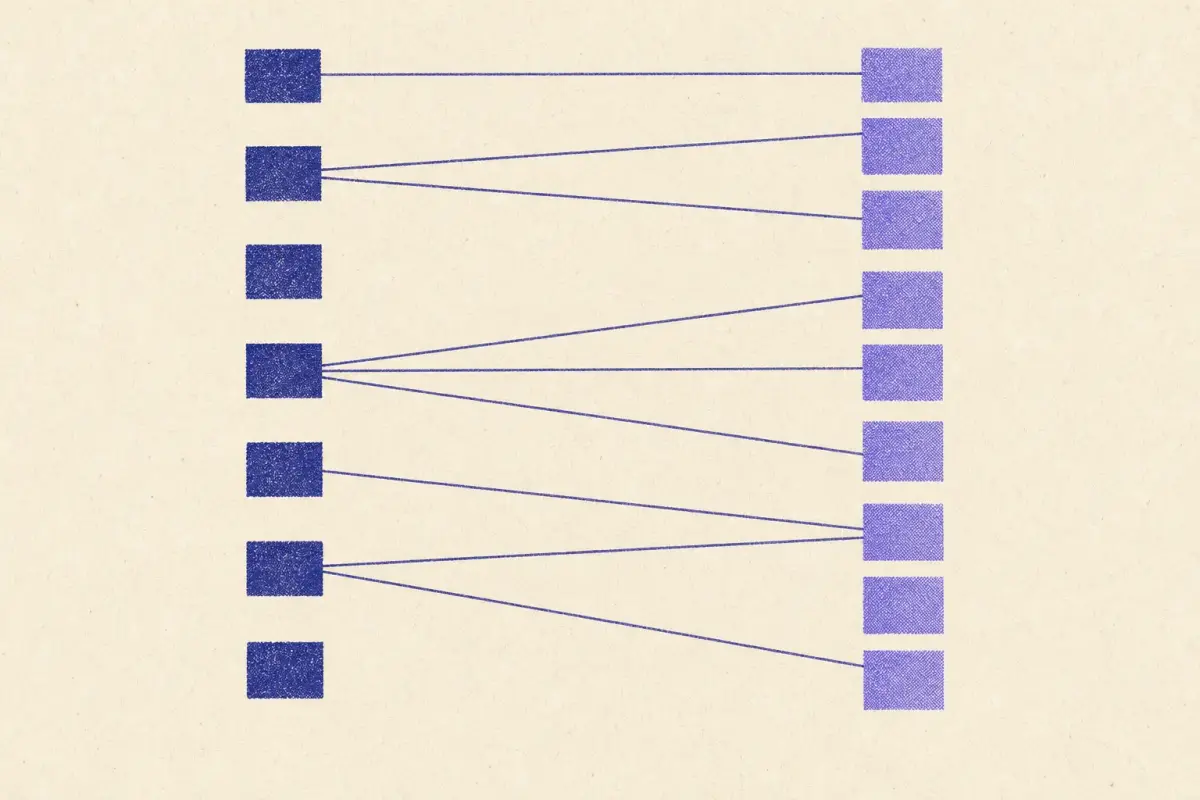
対応表とは、2つのフレームワークの要件間の対応関係を示すマッピングです。ギャップ分析は、ISO 27001のA.8.24がPCI DSS 3.5.1と関連することをこれによって把握します。また、GRCツールが一つの管理策を6つのフレームワークを同時に「満たす」と示すのも、この仕組みによるものです。適切に使えば対応表は膨大な労力を削減しますが、批判的な検討なしに使うと、監査人が反論する自信過剰な回答を生み出してしまいます。対応表をどの程度信頼してよいかは、5つの問いで判断できます。
1. 誰が作成したか?
作成者の信頼性は大きく異なります。NIST、ENISA、またはフレームワーク所有者が公表した対応表は、通常、パブリックコメントを経ており、広く利用されています。ベンダーの対応表は慎重に作られている場合もあれば、若手アナリストが午後に作ったものにすぎない場合もあります。当サイトのデータでは、すべてのリンクを「対応表」(公表された対応表が根拠)または「編集」(当サイトの判断、理由付き)のいずれかで表示しています。公表された根拠に基づくマッピングの割合についての記事で示したとおり、この内訳は示唆に富んでいます。
2. どのバージョンか?
マッピングは劣化します。CSF 1.1の対応表は、もはや存在しないサブカテゴリを指しています(廃止されたサブカテゴリの移行先を参照)。ISO 27001:2013の対応表は、2022年の改訂で終了した管理策番号を使っています。PCI DSS v3.2.1の対応表は、v4.0の要件を取りこぼしています。何よりもまず、両方のバージョンを確認してください。
3. 1本の線は何を意味するか?
NISTの対応表に関するガイダンス(NIST IR 8477)は、関係の種類を区別しています。2つの要件は同等であることもあれば、一方が他方のサブセットまたはスーパーセットであることもあり、単に重なっているだけのこともあります。公表されている対応表の多くはどれであるかを示していないため、2つの要件間の線は通常「関連している」を意味し、「同等である」を意味するわけではありません。結論ではなく、両方の本文を読むための手がかりとして扱ってください。
4. どの方向か?
実務上、マッピングは対称ではありません。NIS2のすべての条項はISO 27001のいずれかに対応しますが、ISO 27001の多くの部分にはNIS2の附属書に対応するものがありません。たとえば、マネジメントシステムには対応する項目がありません。対応表は常に、あなたの問いの方向に沿って読んでください。「Aを持っている。Bは何を追加するのか?」という問いです。ギャップ分析はまさにこれを行います。
| 方向 | マッピング済み | マッピングなし | ||
|---|---|---|---|---|
| ISO 27001 を保有、NIS2 が必要 | 49 件中 49 件 (100%) | 0 | 0 | レポート → |
| NIS2 を保有、ISO 27001 が必要 | 123 件中 104 件 (85%) | 13 | 6 | レポート → |
5. どの粒度か?
対応表は、ファミリー全体(「AC は Access Control に対応」)を対応付けることも、個々の要件を対応付けることもあります。ファミリー単位のリンクは、証拠としてはほとんど役に立ちません。その中のすべてに当てはまってしまうからです。NISTの旧データでは、一部のCSFサブカテゴリをすべてのSP 800-53ファミリーに結び付けていました。当サイトでは、まさにこの理由から、それらを当該内容の証拠としては数えていません。
対応表を信頼すべきでない場合
- 出典またはバージョンが明記されていない。
- すべてをすべてに対応付けている(ファミリー単位またはキーワードによるマッピングの兆候)。
- マッピングから「完全な準拠」を主張している。
- フレームワークが変更されてから更新されていない。
- 特定の2つの要件がなぜ結び付けられているのか分からない。
具体例
NISTが公表した参照情報から、CSF 2.0 PR.AA-03(利用者、サービス、ハードウェアが認証される)とISO 27001 A.8.5(安全な認証)のリンクを例に取ります。5つの問いを適用してみます。
- 誰が作成したか? NIST。CSF 2.0の参考情報(informative references)によるもので、信頼できる。
- どのバージョンか? CSF 2.0とISO 27001:2022。いずれも最新。
- 線は何を意味するか? 関連する成果。A.8.5は安全な認証技術と手順を求め、PR.AA-03は認証が行われているという成果である。近いが、同一ではない。
- どの方向か? A.8.5を十分に満たせばPR.AA-03は達成される。しかしPR.AA-03を達成しても、A.8.5のすべての側面が証明されるわけではない。
- どの粒度か? 要件から要件への対応。証拠として有用。
結論:強いリンクであり、計画には適しているが、監査で依拠する前には両方の本文を読む価値がある。
要点
- 出典、バージョン、意味、方向、粒度を確認する。
- 対応表は、確認すべき事項を見つけるために使い、判断のために使わない。
対応表を効果的に使う
対応表は、確認すべき事項を見つけるために使い、完了したかどうかを判断するために使わないでください。利用可能な最も権威ある出典から始め、重要な事項については両方の要件本文を読み、自分自身の結論を記録してください。ギャップ分析では各リンクの出典を示しています。方法論には当サイトの出典とバージョンを掲載しています。
よくある質問
対応表はコンプライアンスを証明しますか?
いいえ。対応表が示すのは、2つのフレームワークの要件が関連する成果に対応しているということだけです。自社の実装が両方を満たしているかどうかは、別の問題です。
信頼できる対応表を公表しているのは誰か?
フレームワーク所有者や公的機関です。NIST(CSF 2.0の参考情報、SP 800-53からISO 27001へ、SP 800-171 附属書D)、ENISA(NIS2からISO 27001およびCSFへ)、CISおよびPCI SSC(各自のフレームワークからCSF 2.0へ)。
データ基準日:2026-10-27。本記事の数値は現行の対応表から算出しており、対応表が更新されると数値も更新されます。 対応表 公開されたクロスウォーク(NIST、ENISA、CIS、PCI SSC)によって関連付けられたもの · 編集 対応するクロスウォークが存在しない箇所における ControlMapping の判断(理由を表示) · CSF 2.0のアウトカムを1つ共有するのみ:確認の価値はあるが、マッピングではありません · 当サイトのデータにはマッピングがありません 当サイトのデータではマッピングされていません。新規の取り組みであることが多いですが、カバレッジに関する注記を確認してください. 準拠に関する助言ではありません。
関連記事
 分析 · 2026-10-27APRA CPS 234とISO 27001:ISMSがカバーする範囲とAPRAが追加する要件ISO 27001のISMSは、APRAのCPS 234のほぼすべての段落をカバーしています。しかしAPRAは、取締役会の責務、第三者による保証、厳格な通知期限を追加しています。
 分析 · 2026-10-1311のセキュリティフレームワークにおけるMFA要件の比較どのフレームワークがMFAを、誰に対して、どの程度厳格に求めているか。PCI DSS、CMMC、NIS2、Essential Eight、ISO 27001、SOC 2、HIPAAを並べて比較します。
 分析 · 2026-09-29NIST CSF 2.0の視点で見るHIPAAセキュリティルールNIST CSF 2.0のプログラムは、HIPAAセキュリティルールの要件のほぼすべてに対応します。引き継げるもの、対応しない2つの項目、そしてHIPAAを超えてCSFが追加するものを整理します。