如何读懂对照映射,以及何时不该信任它
对照映射是多框架合规的支柱,也是最常被误用的工具之一。五个问题可以告诉你应在多大程度上信任它。
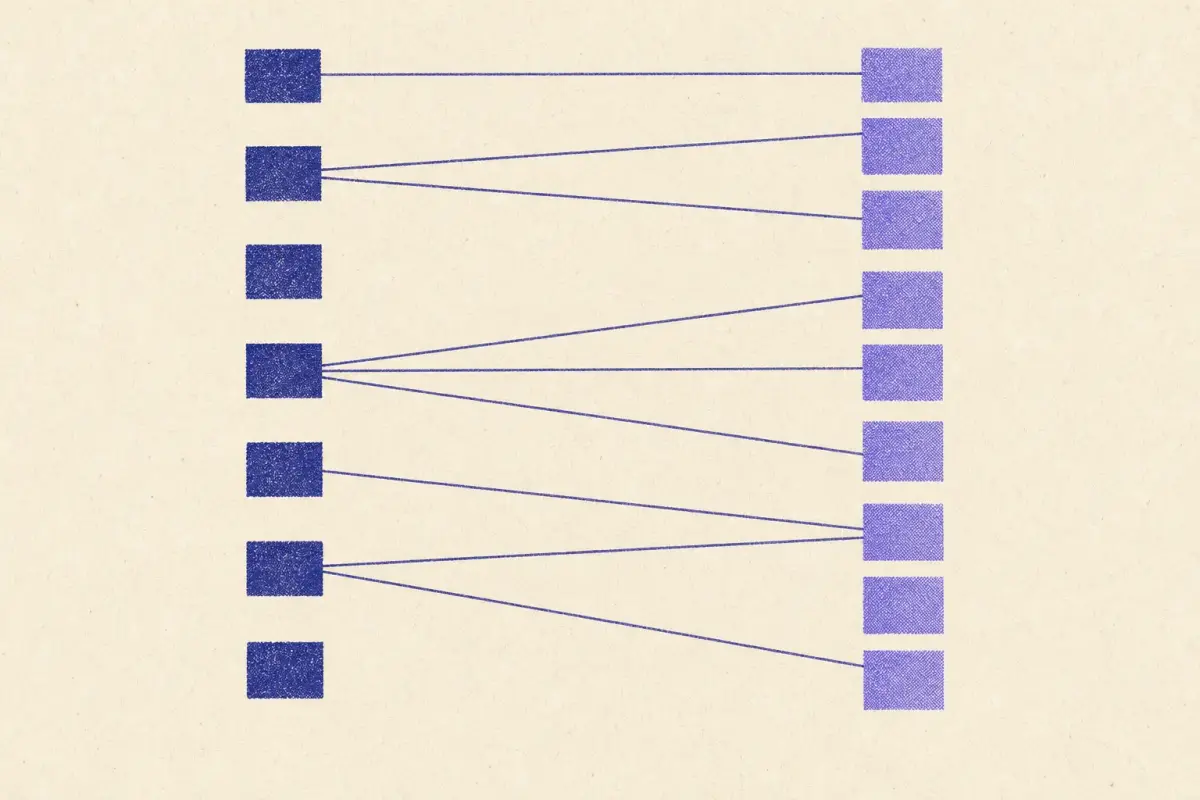
对照映射是两个框架要求之间的映射。正是通过它,差距分析才能得知 ISO 27001 的 A.8.24 与 PCI DSS 3.5.1 相关,也正是通过它,GRC 工具才能声称某项控制“满足”六个框架的要求。用得好,对照映射能节省大量工作;用得不加批判,它会给出看似确定、却会被审计师驳倒的结论。五个问题可以告诉你应在多大程度上信任一份对照映射。
1. 谁制作的?
权威性差异极大。由 NIST、ENISA 或框架所有者发布的对照映射,通常经过公开征求意见,应用广泛。供应商的对照映射可能很严谨,也可能只是一名初级分析师的一个下午的成果。本站数据会为每条关联标注来源:对照映射(有已发布的对照映射支持)或编辑说明(我们的判断,附理由)。这一比例很能说明问题,正如我们的文章有多少映射依据已发布的证据所示。
2. 对应哪些版本?
映射会过时。基于 CSF 1.1 的对照映射指向的子类别可能已不复存在(参见被撤销的子类别去向何方);基于 ISO 27001:2013 的映射使用的控制编号已随 2022 年过渡而终止;基于 PCI DSS v3.2.1 的映射则遗漏了 v4.0 的要求。在做任何其他事情之前,先核对两个版本。
3. 一条连线意味着什么?
NIST 关于对照映射的指南(NIST IR 8477)区分了关系类型:两项要求可以等同,一项可以是另一项的子集或超集,也可以仅仅存在交集。大多数已发布的对照映射并不说明是哪一种,因此两项要求之间的一条连线通常意味着“相关”,而非“等同”。应把它当作提示,促使你阅读两份文本,而不是当作结论。
4. 朝哪个方向看?
实际上,映射并非对称的。每个 NIS2 条款都能映射到 ISO 27001 中的某项内容,但 ISO 27001 的大部分内容在 NIS2 附件中没有对应项:例如管理体系就没有对应项。阅读对照映射时,始终按照你提问的方向来看:“我已有 A,B 还增加了什么?”差距分析正是这样做的:
| 方向 | 已映射 | 无映射 | ||
|---|---|---|---|---|
| 已有 ISO 27001 → 需要 NIS2 | 49 / 49 (100%) | 0 | 0 | 报告 → |
| 已有 NIS2 → 需要 ISO 27001 | 104 / 123 (85%) | 13 | 6 | 报告 → |
5. 粒度如何?
对照映射可以映射整个族(“AC 对应访问控制”),也可以映射单项要求。族级关联作为证据几乎没有用处,因为它对族内的每一项都成立。NIST 早期的数据曾将部分 CSF 子类别与每个 SP 800-53 族相连;正因为如此,我们不把这些关联视为相应的证据。
何时不应信任对照映射
- 未注明来源或版本。
- 将所有内容都映射到所有内容(这是族级或关键词映射的迹象)。
- 仅凭一次映射就宣称“完全合规”。
- 框架变更后从未更新。
- 你无法看出两项特定要求为何被关联。
实例演示
以 NIST 已发布的参考资料中的一条关联为例:CSF 2.0 PR.AA-03(用户、服务和硬件经过身份验证)对应 ISO 27001 A.8.5(安全认证)。依次应用五个问题:
- 谁制作的? NIST,通过 CSF 2.0 信息性参考:权威。
- 对应哪些版本? CSF 2.0 和 ISO 27001:2022:现行有效。
- 这条连线意味着什么? 相关成果。A.8.5 要求安全的认证技术和程序;PR.AA-03 是认证得以实施这一成果。两者接近,但并不相同。
- 朝哪个方向看? 很好地满足 A.8.5 即可实现 PR.AA-03;实现 PR.AA-03 并不能证明 A.8.5 的每个方面都已满足。
- 粒度如何? 要求对要求:可作为证据使用。
结论:这是一条强关联,适合用于规划,但在审计中依赖它之前,仍应阅读两份要求文本。
要点小结
- 检查来源、版本、含义、方向和粒度。
- 用对照映射来找出需要核查的内容,而不是用来做决定。
善用对照映射
用它来查找需要核查的内容,而不是用来判定是否已完成。从可获得的最权威来源入手;对于任何重要事项,阅读两份要求文本;并记录你自己的结论。差距分析页面展示了每条关联的来源;方法论页面列出了我们的来源和版本。
常见问题
对照映射能证明合规吗?
不能。对照映射只表明两个框架中的要求针对相关的成果。你的实施是否同时满足这两者,则是另一个问题。
谁发布权威的对照映射?
框架所有者和公共机构:NIST(CSF 2.0 参考资料、SP 800-53 到 ISO 27001、SP 800-171 附录 D)、ENISA(NIS2 到 ISO 27001 和 CSF)、CIS 和 PCI SSC(其框架到 CSF 2.0)。
数据截至 2026-10-27:本文中的数字基于当前对照映射计算,映射更新时数字随之更新。 对照映射 已发布的对照表(NIST、ENISA、CIS、PCI SSC)建立了关联 · 编辑说明 在不存在对照表时的 ControlMapping 判断;会显示理由 · 仅与一项 CSF 2.0 成果共享:值得核查,但不构成映射 · 本站数据中无映射 我们的数据中未映射任何内容;通常为新工作,但请查看覆盖范围说明. 非合规建议。
相关文章
 分析 · 2026-10-27APRA CPS 234 与 ISO 27001:ISMS 涵盖什么,APRA 又增加了什么ISO 27001 ISMS 几乎涵盖了 APRA CPS 234 的每一段内容,但 APRA 还增加了董事会职责、第三方保证以及严格的通知时限。
 分析 · 2026-10-1311 种安全框架的 MFA 要求对比哪些框架要求 MFA、针对哪些人群以及要求强度如何:PCI DSS、CMMC、NIS2、Essential Eight、ISO 27001、SOC 2 和 HIPAA 并排对比。
 分析 · 2026-09-29从 NIST CSF 2.0 视角看 HIPAA 安全规则NIST CSF 2.0 计划几乎能映射到所有 HIPAA 安全规则要求。哪些内容可以沿用、哪两项无法映射,以及 CSF 在 HIPAA 之外增加了什么。