Comment lire une correspondance et quand s'en méfier
Les correspondances sont l'épine dorsale de la conformité multi-référentiels, et l'un des outils les plus mal utilisés. Cinq questions permettent de savoir jusqu'où leur faire confiance.
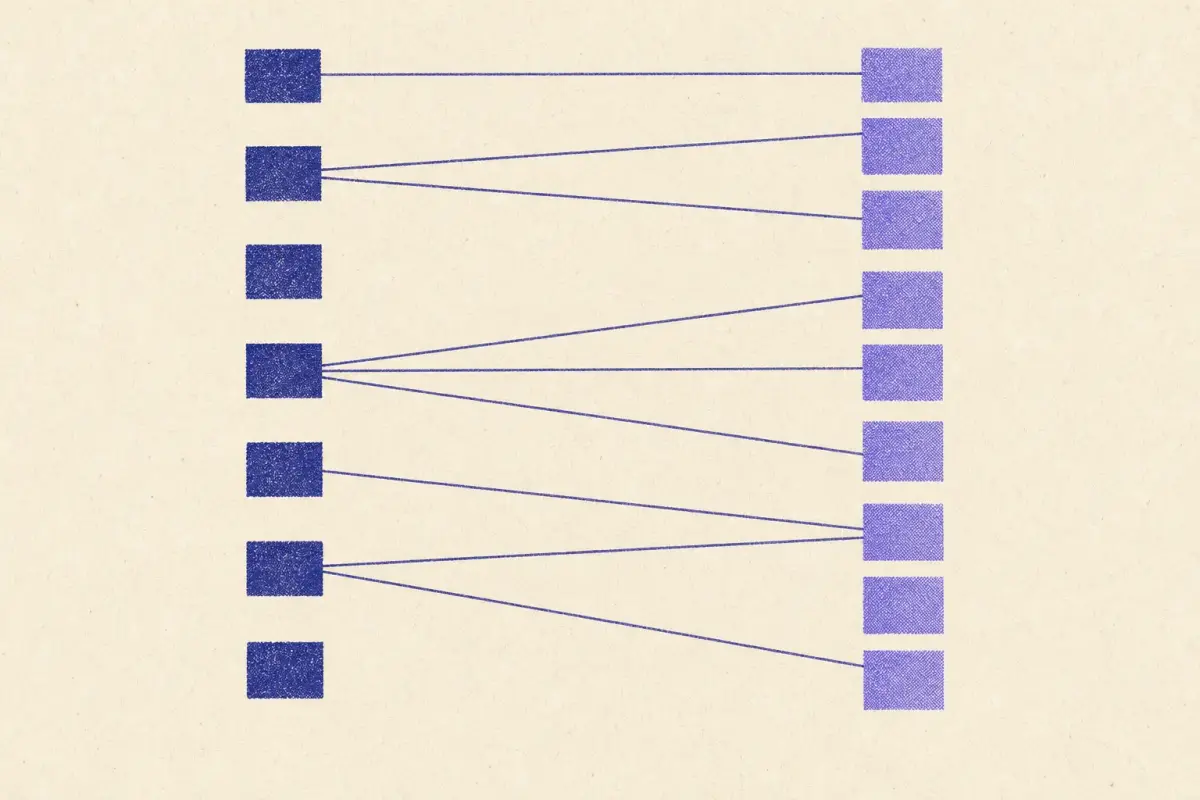
Une correspondance est une mise en relation entre les exigences de deux référentiels. C'est ce qui permet à une analyse d'écarts de savoir que l'A.8.24 de l'ISO 27001 correspond à l'exigence 3.5.1 de PCI DSS, et à un outil GRC de affirmer qu'un contrôle « satisfait » six référentiels à la fois. Bien utilisées, les correspondances font gagner énormément d'efforts. Utilisées sans esprit critique, elles produisent des réponses sûres d'elles que les auditeurs démontent. Cinq questions permettent de savoir à quel point leur faire confiance.
1. Qui l'a produite ?
La fiabilité varie énormément. Une correspondance publiée par le NIST, l'ENISA ou le propriétaire du référentiel a généralement fait l'objet d'une consultation publique et est largement utilisée. La correspondance d'un éditeur peut être soignée, ou n'être que l'après-midi d'un analyste junior. Nos propres données étiquettent chaque lien comme correspondance (une correspondance publiée le confirme) ou éditorial (notre appréciation, avec une justification). La répartition est révélatrice, comme le montre notre article sur la part de la correspondance reposant sur des preuves publiées.
2. Quelles versions ?
Les correspondances se périment. Une correspondance issue du CSF 1.1 renvoie à des sous-catégories qui n'existent plus (voir où sont passées celles qui ont été retirées) ; une correspondance issue de l'ISO 27001:2013 utilise une numérotation des contrôles qui a pris fin avec la transition de 2022 ; une correspondance issue de PCI DSS v3.2.1 ne couvre pas les exigences de la v4.0. Vérifiez les deux versions avant toute autre chose.
3. Que signifie une ligne ?
Les recommandations du NIST sur les correspondances (NIST IR 8477) distinguent les types de relations : deux exigences peuvent être équivalentes, l'une peut être un sous-ensemble ou un sur-ensemble de l'autre, ou elles peuvent simplement se recouper. La plupart des correspondances publiées n'indiquent pas laquelle, si bien qu'un lien entre deux exigences signifie en général « lié », et non « équivalent ». Considérez-le comme un point de départ pour lire les deux textes, et non comme une conclusion.
4. Dans quel sens ?
En pratique, les correspondances ne sont pas symétriques. Chaque point de la NIS2 correspond à quelque chose dans l'ISO 27001, mais une grande partie de l'ISO 27001 n'a aucun équivalent dans l'annexe de la NIS2 : le système de management n'a pas de contrepartie. Lisez toujours une correspondance dans le sens de votre question : « J'ai A, qu'apporte B ? » C'est exactement ce que fait une analyse d'écarts :
| Direction | Mis en correspondance | Aucune correspondance | ||
|---|---|---|---|---|
| Avoir ISO 27001 → viser NIS2 | 49 sur 49 (100%) | 0 | 0 | rapport → |
| Avoir NIS2 → viser ISO 27001 | 104 sur 123 (85%) | 13 | 6 | rapport → |
5. À quelle granularité ?
Une correspondance peut relier des familles entières (« AC correspond à Contrôle d'accès ») ou des exigences individuelles. Les liens au niveau des familles servent presque à rien comme preuve : ils sont vrais de tout ce qu'elles contiennent. Les anciennes données du NIST reliaient certaines sous-catégories du CSF à chaque famille de la SP 800-53 ; nous ne les comptons pas comme preuves pour exactement cette raison.
Quand ne pas faire confiance à une correspondance
- Elle n'indique ni source ni version.
- Elle relie tout à tout (signe d'une correspondance par famille ou par mots-clés).
- Elle revendique une « conformité totale » à partir d'une correspondance.
- Elle n'a pas été mise à jour depuis une évolution du référentiel.
- Vous ne voyez pas pourquoi deux exigences précises sont liées.
Un exemple commenté
Prenons un lien issu des références publiées par le NIST : CSF 2.0 PR.AA-03 (les utilisateurs, services et matériels sont authentifiés) vers l'ISO 27001 A.8.5 (authentification sécurisée). Appliquons les cinq questions :
- Qui l'a produit ? Le NIST, via les références informatives du CSF 2.0 : source faisant autorité.
- Quelles versions ? CSF 2.0 et ISO 27001:2022 : à jour.
- Que signifie la ligne ? Des résultats liés. L'A.8.5 exige des technologies et procédures d'authentification sécurisées ; le PR.AA-03 est le résultat attendu, à savoir que l'authentification a lieu. Proches, mais pas identiques.
- Dans quel sens ? Satisfaire bien l'A.8.5 permet d'atteindre le PR.AA-03 ; atteindre le PR.AA-03 ne prouve pas chaque aspect de l'A.8.5.
- Quelle granularité ? Exigence à exigence : utile comme preuve.
Conclusion : un lien solide, bon pour la planification, mais qui mérite tout de même la lecture des deux textes avant de s'y fier dans un audit.
Points clés
- Vérifiez la source, les versions, le sens, la direction et la granularité.
- Utilisez les correspondances pour identifier ce qu'il faut vérifier, pas pour trancher.
Bien utiliser les correspondances
Utilisez-les pour identifier ce qu'il faut vérifier, jamais pour décider de ce qui est fait. Partez de la source la plus fiable disponible, lisez les deux textes d'exigences pour tout ce qui compte, et consignez votre propre conclusion. L'analyse d'écarts indique la source de chaque lien ; la méthodologie recense nos sources et versions.
Questions
Une correspondance prouve-t-elle la conformité ?
Non. Une correspondance montre que des exigences de deux référentiels visent des résultats liés. Savoir si votre mise en œuvre répond aux deux est une question distincte.
Qui publie des correspondances faisant autorité ?
Les propriétaires de référentiels et organismes publics : le NIST (références du CSF 2.0, SP 800-53 vers ISO 27001, SP 800-171 Annexe D), l'ENISA (NIS2 vers ISO 27001 et CSF), le CIS et le PCI SSC (leurs référentiels vers le CSF 2.0).
Données au 2026-10-27 : les chiffres de cet article sont calculés à partir de la correspondance actuelle et sont mis à jour lorsqu'elle évolue. Correspondance une table de correspondance publiée (NIST, ENISA, CIS, PCI SSC) établit le lien · Éditorial Jugement de ControlMapping lorsqu'aucune table de correspondance n'existe ; le motif est affiché · partage seulement un résultat CSF 2.0 : à vérifier, mais ce n'est pas une correspondance · Aucune correspondance dans nos données rien de mappé dans nos données ; souvent un travail nouveau, mais consultez les notes de couverture. Pas un conseil en conformité.
Articles connexes
 Analyse · 2026-10-27APRA CPS 234 et ISO 27001 : ce que couvre votre SMSI et ce qu'APRA ajouteUn SMSI ISO 27001 couvre presque chaque paragraphe de la norme CPS 234 de l'APRA, mais l'APRA ajoute des obligations pour le conseil d'administration, l'assurance des tiers et des délais de notification stricts.
 Analyse · 2026-10-13Exigences MFA comparées dans 11 référentiels de sécuritéQuels référentiels imposent le MFA, à qui et avec quelle rigueur : PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 et HIPAA, comparés côte à côte.
 Analyse · 2026-09-29Règle de sécurité HIPAA sous l'angle du NIST CSF 2.0Un programme NIST CSF 2.0 correspond à presque chaque exigence de la Règle de sécurité HIPAA. Ce qui se transpose, les deux exigences qui ne correspondent pas, et ce que le CSF apporte en plus de HIPAA.