Exigences MFA comparées dans 11 référentiels de sécurité
Tout le monde s'accorde sur l'importance du MFA, mais les référentiels divergent quant aux cas où il est obligatoire, aux utilisateurs concernés et au niveau de robustesse exigé. Voici la comparaison, avec les identifiants des exigences.
Cet article couvre les 11 référentiels que ControlMapping avait mis en correspondance au moment de sa rédaction. Depuis, DORA, CPS 234, Cyber Essentials ont été ajoutés le 2026-10-27 ; leurs pages et la matrice de couverture les intègrent.
L'authentification multifacteur est le contrôle le plus souvent cité après une violation : « le compte n'avait pas de MFA ». C'est aussi un contrôle sur lequel les référentiels divergent nettement. Certains mentionnent explicitement le MFA pour des utilisateurs et des chemins d'accès précis ; d'autres exigent une « authentification sécurisée » et laissent la méthode à votre appréciation des risques. Un seul n'en parle pas du tout.
Qui exige quoi
| Référentiel | Authentification multifacteur | Lien |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | Définition du sujet |
| ISO 27001 | A.8.5 | Correspondance |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | Éditorial |
| SOC 2 | CC6.1 | Éditorial |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | Éditorial |
| CMMC | IA.L2-3.5.3 | Correspondance |
| 800-53 | IA-2(1)IA-2(2) | Correspondance |
| HIPAA | — | |
| GDPR | — | Aucune correspondance dans nos données |
| NIS2 | 11.611.7 | Correspondance |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | Éditorial |
Détail complet et raison de chaque lien : Authentification multifacteur dans les référentiels →
Les exigences explicites
- PCI DSS v4.0.1 est le plus précis. MFA pour tous les accès administratifs hors console vers l'environnement des données de titulaires de carte (8.4.1), pour tous les accès à cet environnement (8.4.2) et pour l'accès réseau à distance (8.4.3). Depuis le 31 mars 2025, 8.4.2 s'applique à tous les utilisateurs, et non plus aux seuls administrateurs. 8.5.1 ajoute des exigences sur la configuration du système MFA lui-même, par exemple contre le rejeu et le contournement.
- CMMC Level 2 (IA.L2-3.5.3) exige le MFA pour l'accès local et réseau aux comptes privilégiés, ainsi que pour l'accès réseau aux comptes non privilégiés.
- NIST SP 800-53 exige le MFA pour les comptes privilégiés et non privilégiés via IA-2(1) et IA-2(2).
- CIS Controls v8.1 exigent le MFA pour les applications exposées à l'extérieur (6.3), l'accès réseau à distance (6.4) et l'accès administratif (6.5).
- Le règlement d'exécution de NIS2 (point 11.7) exige une authentification multifacteur ou continue, le cas échéant, en fonction de la classification des systèmes auxquels on accède. La directive elle-même cite le MFA parmi les mesures de l'article 21.
- L'Essential Eight compte le MFA parmi ses huit stratégies, avec des exigences qui s'étendent à chaque niveau de maturité : des services en ligne et de l'accès à distance au niveau un, jusqu'aux utilisateurs privilégiés et aux dépôts de données, puis au MFA résistant au hameçonnage aux niveaux supérieurs.
Les exigences implicites
ISO 27001 exige une authentification sécurisée (A.8.5), et ses recommandations dans l'ISO/IEC 27002 visent le MFA pour les systèmes importants, mais la norme laisse le choix au traitement des risques. SOC 2 ne comporte aucun critère sur le MFA ; les auditeurs l'examinent au titre du contrôle d'accès logique (CC6.1) et, en pratique, la plupart l'attendent pour les accès à distance et privilégiés. La Security Rule actuelle de HIPAA exige une authentification de la personne ou de l'entité (§164.312(d)) sans préciser la méthode ; HHS a proposé en janvier 2025 d'imposer le MFA. Le RGPD (GDPR) demande une sécurité adaptée au risque et ne nomme aucune mesure précise.
Vers où vont les référentiels : la résistance au hameçonnage
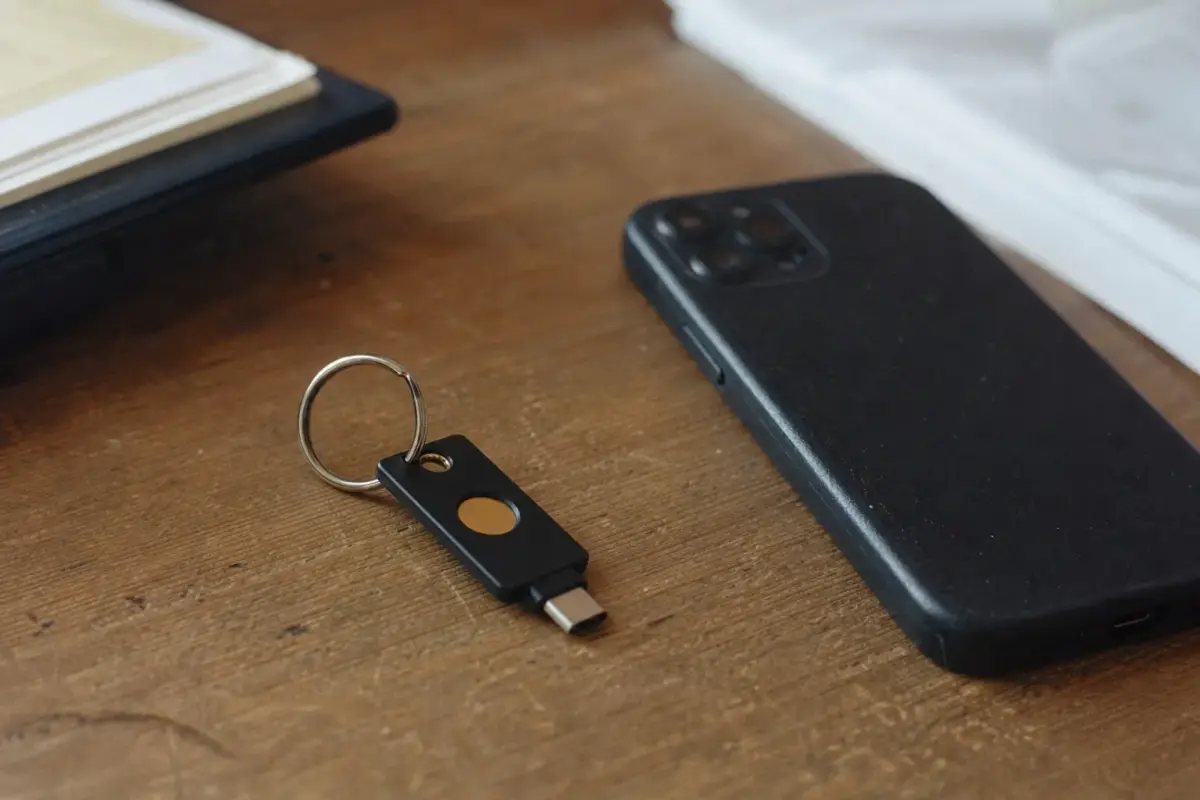
La tendance est claire. Les lignes directrices NIST sur l'identité numérique (SP 800-63B) et la CISA privilégient les authentificateurs résistants au hameçonnage, comme les clés de sécurité FIDO2 et les passkeys, plutôt que les codes à usage unique envoyés par SMS ou par application. L'Essential Eight intègre la résistance au hameçonnage à ses niveaux de maturité supérieurs. Si vous choisissez aujourd'hui une méthode MFA, concevez-la pour le référentiel le plus strict auquel vous pourriez être soumis : résistante au hameçonnage pour les administrateurs et l'accès à distance en priorité, puis pour tous.
Points clés
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 et l'Essential Eight citent explicitement le MFA.
- ISO 27001 et SOC 2 l'impliquent ; HIPAA pourrait bientôt l'exiger.
- Concevez dès maintenant un MFA résistant au hameçonnage, en commençant par les administrateurs et l'accès à distance.
Une base pratique
- MFA partout où l'accès est à distance : VPN, bureau à distance, consoles cloud, messagerie et toutes les applications exposées à l'extérieur.
- MFA pour chaque action privilégiée, y compris l'accès administrateur local lorsque CMMC s'applique.
- MFA pour toute personne pouvant accéder aux données sensibles (l'exigence PCI « tous les accès à l'environnement des données de titulaires de carte »).
- Méthodes résistantes au hameçonnage pour les administrateurs dès maintenant, puis pour tous dès que possible.
- Journaliser les événements MFA et déclencher des alertes en cas d'échecs et de nouvelles inscriptions.
La page du sujet Multi-Factor Auth répertorie chaque identifiant d'exigence avec sa source, et l'analyse d'écarts montre comment les exigences MFA de votre référentiel actuel se comparent à celles du prochain référentiel que vous devez respecter.
Questions
Quels référentiels exigent explicitement le MFA ?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) et IA-2(2)), les CIS Controls (6.3–6.5), le règlement d'exécution de NIS2 (11.7) et l'Essential Eight. ISO 27001 et SOC 2 exigent une authentification sécurisée sans citer explicitement le MFA.
HIPAA exige-t-il le MFA ?
La Security Rule actuelle exige une authentification de la personne ou de l'entité, sans imposer spécifiquement le MFA. HHS a proposé en janvier 2025 d'imposer le MFA ; vérifiez si cette proposition a été finalisée.
Données au 2026-10-27 : les chiffres de cet article sont calculés à partir de la correspondance actuelle et sont mis à jour lorsqu'elle évolue. Correspondance une table de correspondance publiée (NIST, ENISA, CIS, PCI SSC) établit le lien · Éditorial Jugement de ControlMapping lorsqu'aucune table de correspondance n'existe ; le motif est affiché · partage seulement un résultat CSF 2.0 : à vérifier, mais ce n'est pas une correspondance · Aucune correspondance dans nos données rien de mappé dans nos données ; souvent un travail nouveau, mais consultez les notes de couverture. Pas un conseil en conformité.
Articles connexes
 Analyse · 2026-10-27APRA CPS 234 et ISO 27001 : ce que couvre votre SMSI et ce qu'APRA ajouteUn SMSI ISO 27001 couvre presque chaque paragraphe de la norme CPS 234 de l'APRA, mais l'APRA ajoute des obligations pour le conseil d'administration, l'assurance des tiers et des délais de notification stricts.
 Analyse · 2026-10-27Cyber Essentials face à l'Essential Eight : deux référentiels nationaux comparésLe Cyber Essentials britannique et l'Essential Eight australien visent tous deux les attaques courantes, mais ils ne couvrent pas les mêmes domaines. Ce qui se recoupe, ce qui ne se recoupe pas, et pourquoi.
 Analyse · 2026-10-27DORA vs NIS2 : ce qu'un programme NIS2 couvre déjàDORA et NIS2 partagent l'essentiel de la sécurité, mais DORA ajoute registre, clauses et tests basés sur la menace. Article par article, ce qui se reporte.