Requisitos de MFA comparados em 11 frameworks de segurança
Todos concordam que a MFA é importante, mas os frameworks divergem quanto aos locais em que ela é obrigatória, aos usuários para os quais se aplica e à robustez que deve ter. Eis a comparação, com os IDs dos requisitos.
Esta publicação abrange as 11 normas que a ControlMapping tinha mapeado quando foi escrita. Desde então, foram acrescentadas DORA, CPS 234, Cyber Essentials em 2026-10-27; as respetivas páginas e a matriz de cobertura já as incluem.
A autenticação multifator é o controle mais citado após uma violação: "a conta não tinha MFA." Também é um controle em que os frameworks divergem bastante. Alguns citam explicitamente a MFA para usuários e caminhos de acesso específicos; outros exigem "autenticação segura" e deixam o método a critério da sua avaliação de riscos. Um não a menciona.
Quem exige o quê
| Framework | Autenticação multifator | Vínculo |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | Definição do tópico |
| ISO 27001 | A.8.5 | Correspondência |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | Editorial |
| SOC 2 | CC6.1 | Editorial |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | Editorial |
| CMMC | IA.L2-3.5.3 | Correspondência |
| 800-53 | IA-2(1)IA-2(2) | Correspondência |
| HIPAA | — | |
| GDPR | — | Sem mapeamento em nossos dados |
| NIS2 | 11.611.7 | Correspondência |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | Editorial |
Detalhe completo e o motivo de cada ligação: Autenticação multifator em todos os frameworks →
Os requisitos explícitos
- PCI DSS v4.0.1 é o mais específico. MFA para todo acesso administrativo não realizado pelo console no ambiente de dados do titular do cartão (8.4.1), para todo acesso ao ambiente de dados do titular do cartão (8.4.2) e para acesso remoto à rede (8.4.3). Desde 31 de março de 2025, o 8.4.2 se aplica a todos os usuários, e não apenas aos administradores. O 8.5.1 acrescenta requisitos sobre a configuração do próprio sistema de MFA, por exemplo contra reprodução e contorno.
- CMMC Level 2 (IA.L2-3.5.3) exige MFA para acesso local e de rede a contas privilegiadas e para acesso de rede a contas não privilegiadas.
- NIST SP 800-53 exige MFA para contas privilegiadas e não privilegiadas por meio de IA-2(1) e IA-2(2).
- CIS Controls v8.1 exigem MFA para aplicações expostas externamente (6.3), acesso remoto à rede (6.4) e acesso administrativo (6.5).
- O Regulamento de Execução da NIS2 (ponto 11.7) exige autenticação multifator ou contínua, quando apropriado, de acordo com a classificação dos sistemas acessados. A própria diretiva inclui a MFA entre as medidas do Artigo 21.
- O Essential Eight tem a MFA como uma de suas oito estratégias, com requisitos que se ampliam em cada nível de maturidade: de serviços online e acesso remoto no Nível Um, passando por usuários privilegiados e repositórios de dados, até a MFA resistente a phishing nos níveis superiores.
Os requisitos implícitos
ISO 27001 exige autenticação segura (A.8.5), e sua orientação na ISO/IEC 27002 aponta para a MFA em sistemas importantes, mas a norma deixa a escolha ao seu tratamento de riscos. O SOC 2 não tem critério de MFA; os auditores o analisam no contexto de acesso lógico (CC6.1), e, na prática, a maioria espera a MFA para acesso remoto e privilegiado. A regra de segurança atual do HIPAA exige autenticação de pessoa ou entidade (§164.312(d)) sem especificar como; o HHS propôs em janeiro de 2025 exigir MFA. O RGPD [GDPR] pede segurança adequada ao risco e não cita controles específicos.
Para onde os frameworks caminham: resistência a phishing
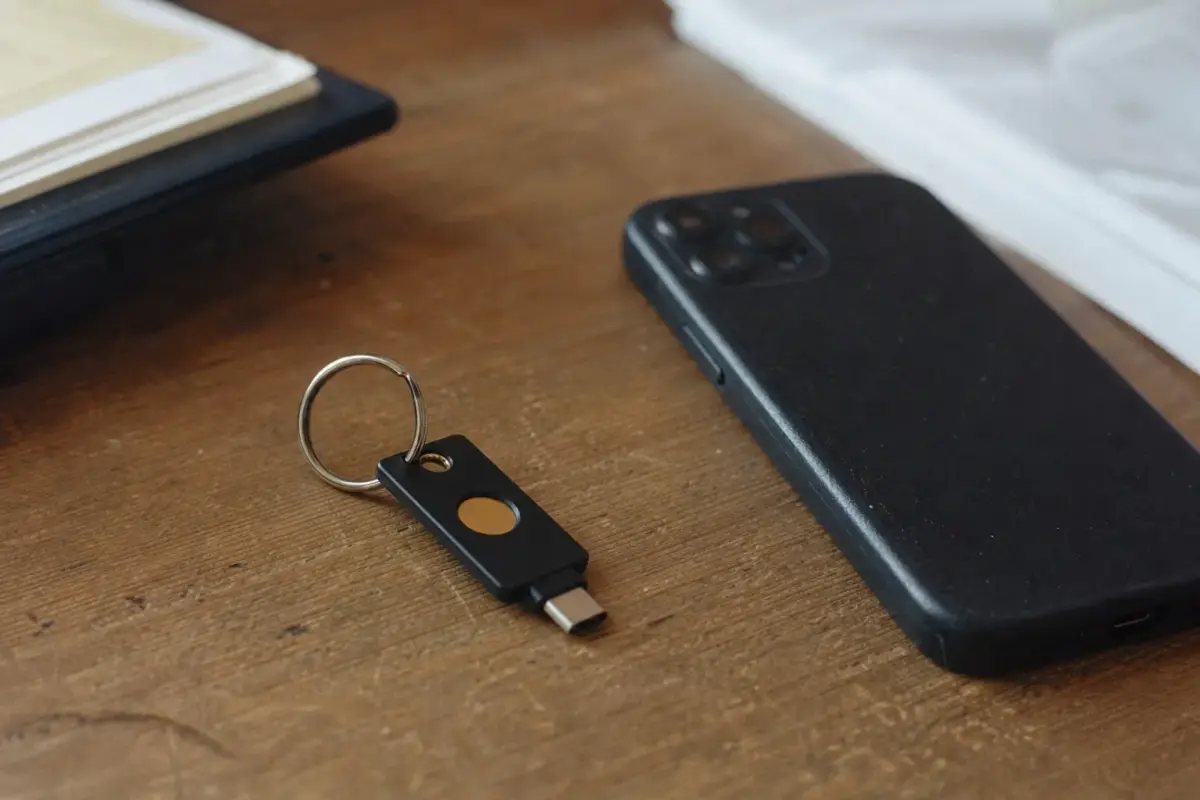
A direção é clara. As diretrizes de identidade digital do NIST (SP 800-63B) e a CISA privilegiam autenticadores resistentes a phishing, como chaves de segurança FIDO2 e passkeys, em vez de códigos únicos enviados por SMS ou aplicativo. O Essential Eight incorpora a resistência a phishing em seus níveis de maturidade mais altos. Se você está escolhendo um método de MFA agora, projete pensando no framework mais rigoroso que possa enfrentar: primeiro resistente a phishing para administradores e acesso remoto, depois para todos.
Principais conclusões
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 e Essential Eight citam a MFA explicitamente.
- ISO 27001 e SOC 2 a implicam; o HIPAA pode vir a exigi-la em breve.
- Projete para MFA resistente a phishing já, começando por administradores e acesso remoto.
Uma referência prática
- MFA em todo acesso remoto: VPN, área de trabalho remota, consoles de nuvem, e-mail e cada aplicação exposta externamente.
- MFA para toda ação privilegiada, incluindo acesso de administrador local quando o CMMC se aplicar.
- MFA para todos que podem acessar dados sensíveis (o "todo acesso ao CDE" do PCI).
- Métodos resistentes a phishing para administradores agora e para todos assim que for possível.
- Registre eventos de MFA e emita alertas em caso de falhas e de novos cadastros.
A página do tópico Multi-Factor Auth lista todos os IDs de requisitos com suas fontes, e a análise de lacunas mostra como os requisitos de MFA do seu framework atual se comparam ao próximo de que você precisa.
Perguntas
Quais frameworks exigem MFA explicitamente?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) e IA-2(2)), os CIS Controls (6.3–6.5), o Regulamento de Execução da NIS2 (11.7) e o Essential Eight. ISO 27001 e SOC 2 exigem autenticação segura sem citar a MFA.
O HIPAA exige MFA?
A regra de segurança atual exige autenticação de pessoa ou entidade, não especificamente MFA. O HHS propôs em janeiro de 2025 exigir MFA; verifique se isso foi finalizado.
Dados atualizados em 2026-10-27: os números deste artigo são calculados a partir da correspondência atual e são atualizados quando ela muda. Correspondência um crosswalk publicado (NIST, ENISA, CIS, PCI SSC) estabelece a correspondência · Editorial Juízo editorial da ControlMapping onde não existe crosswalk; o motivo é indicado · compartilha apenas um resultado do CSF 2.0: vale verificar, mas não é um mapeamento · Sem mapeamento em nossos dados nada mapeado em nossos dados; muitas vezes é trabalho novo, mas verifique as notas de cobertura. Não é aconselhamento de conformidade.
Publicações relacionadas
 Análise · 2026-10-27APRA CPS 234 e ISO 27001: o que seu ISMS cobre e o que a APRA acrescentaUm ISMS ISO 27001 cobre quase todos os parágrafos da CPS 234 da APRA, mas a APRA acrescenta deveres do Conselho, garantia de terceiros e prazos rigorosos de notificação.
 Análise · 2026-10-27Cyber Essentials vs Essential Eight: duas bases nacionaisO Cyber Essentials do Reino Unido e o Essential Eight da Austrália visam ataques comuns, mas cobrem terrenos diferentes. O que se sobrepõe, o que não se sobrepõe e por quê.
 Análise · 2026-10-27DORA vs NIS2: o que um programa NIS2 já cobreDORA e NIS2 compartilham a maior parte do seu conteúdo de segurança, mas o DORA acrescenta um registro, cláusulas contratuais e testes orientados por ameaças. Artigo por artigo, veja o que se aproveita.