Требования к MFA в 11 стандартах безопасности: сравнение
Все согласны, что MFA важна, но стандарты расходятся в том, где она обязательна, для каких пользователей и насколько стойкой она должна быть. Ниже сравнение с идентификаторами требований.
В этом материале рассматриваются 11 фреймворков, которые ControlMapping сопоставил на момент написания. С тех пор DORA, CPS 234, Cyber Essentials были добавлены 2026-10-27; их страницы и матрица покрытия уже включают их.
Многофакторная аутентификация — самая часто упоминаемая мера после инцидента: «у учётной записи не было MFA». Это также мера, в которой стандарты заметно различаются. Одни прямо называют MFA для конкретных пользователей и путей доступа; другие требуют «безопасной аутентификации» и оставляют выбор метода вашей оценке рисков. Один стандарт вообще о ней не упоминает.
Кто что требует
| Стандарт | Многофакторная аутентификация | Связь |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | Определение темы |
| ISO 27001 | A.8.5 | Соответствия |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | Редакционные материалы |
| SOC 2 | CC6.1 | Редакционные материалы |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | Редакционные материалы |
| CMMC | IA.L2-3.5.3 | Соответствия |
| 800-53 | IA-2(1)IA-2(2) | Соответствия |
| HIPAA | — | |
| GDPR | — | Нет сопоставления в наших данных |
| NIS2 | 11.611.7 | Соответствия |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | Редакционные материалы |
Полные подробности и обоснование каждой связи: Многофакторная аутентификация по фреймворкам →
Явные требования
- PCI DSS v4.0.1 — самый конкретный. MFA для всего административного доступа в среду данных держателей карт, не относящегося к консоли (8.4.1), для всего доступа в среду данных держателей карт (8.4.2) и для удалённого сетевого доступа (8.4.3). С 31 марта 2025 года 8.4.2 распространяется на всех пользователей, а не только на администраторов. 8.5.1 добавляет требования к настройке самой системы MFA, например против повторного воспроизведения и обхода.
- CMMC Level 2 (IA.L2-3.5.3) требует MFA для локального и сетевого доступа к привилегированным учётным записям и для сетевого доступа к непривилегированным учётным записям.
- NIST SP 800-53 требует MFA для привилегированных и непривилегированных учётных записей через IA-2(1) и IA-2(2).
- CIS Controls v8.1 требуют MFA для внешне доступных приложений (6.3), удалённого сетевого доступа (6.4) и административного доступа (6.5).
- Имплементационный регламент NIS2 (пункт 11.7) требует многофакторной или непрерывной аутентификации там, где это уместно, в соответствии с классификацией доступных систем. Сама директива включает MFA в число мер статьи 21.
- Essential Eight включает MFA как одну из восьми стратегий, и требования расширяются на каждом уровне зрелости: от онлайн-сервисов и удалённого доступа на первом уровне через привилегированных пользователей и хранилища данных до MFA, устойчивой к фишингу, на более высоких уровнях.
Неявные требования
ISO 27001 требует безопасной аутентификации (A.8.5), а её руководство в ISO/IEC 27002 указывает на MFA для важных систем, но сам стандарт оставляет выбор за вашей обработкой рисков. SOC 2 не содержит критерия по MFA; аудиторы рассматривают её в рамках логического доступа (CC6.1), и на практике большинство ожидает её для удалённого и привилегированного доступа. Действующее Правило безопасности HIPAA требует аутентификации лица или организации (§164.312(d)), не уточняя способ; в январе 2025 года HHS предложило требовать MFA. GDPR требует безопасности, соответствующей риску, и не называет конкретных мер.
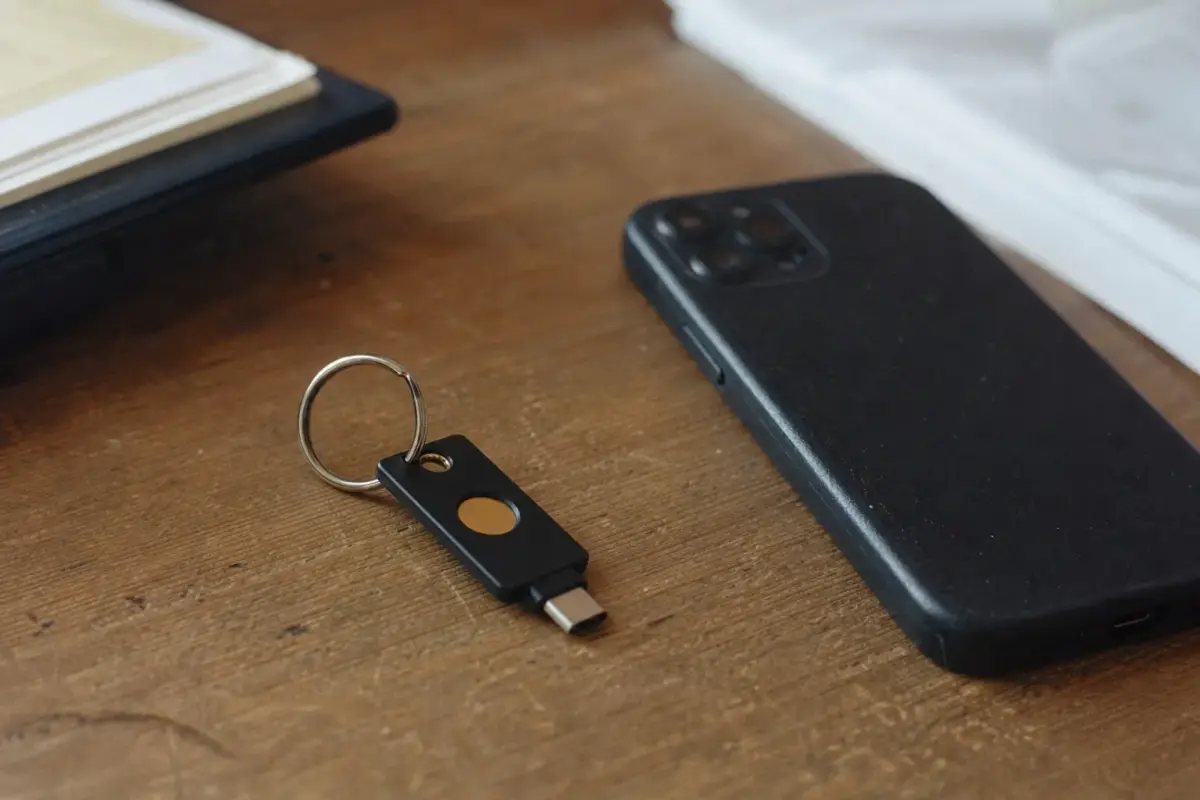
Куда движутся стандарты: устойчивость к фишингу
Направление очевидно. Цифровые руководства по идентификации NIST (SP 800-63B) и CISA отдают предпочтение аутентификаторам, устойчивым к фишингу, таким как ключи безопасности FIDO2 и passkeys, перед одноразовыми кодами, отправляемыми по SMS или через приложение. Essential Eight закладывает устойчивость к фишингу в более высокие уровни зрелости. Если вы выбираете метод MFA сейчас, проектируйте его под самый строгий стандарт, с которым можете столкнуться: сначала устойчивый к фишингу для администраторов и удалённого доступа, затем для всех.
Ключевые выводы
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 и Essential Eight прямо называют MFA.
- ISO 27001 и SOC 2 подразумевают её; HIPAA, возможно, скоро потребует.
- Проектируйте MFA, устойчивую к фишингу, уже сейчас, начиная с администраторов и удалённого доступа.
Практическая базовая конфигурация
- MFA для всего удалённого доступа: VPN, удалённый рабочий стол, облачные консоли, почта и каждое внешне доступное приложение.
- MFA для каждого привилегированного действия, включая локальный административный доступ, где применяется CMMC.
- MFA для всех, кто может получить доступ к чувствительным данным (требование PCI «весь доступ в CDE»).
- Методы, устойчивые к фишингу, для администраторов уже сейчас и для всех, как только сможете.
- Журналируйте события MFA и настройте оповещения о сбоях и новых регистрациях.
Страница темы Multi-Factor Auth перечисляет каждый идентификатор требования с его источником, а анализ разрывов показывает, как требования MFA вашего текущего стандарта соотносятся со следующим, который вам нужен.
Вопросы
Какие стандарты прямо требуют MFA?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) и IA-2(2)), CIS Controls (6.3–6.5), Имплементационный регламент NIS2 (11.7) и Essential Eight. ISO 27001 и SOC 2 требуют безопасной аутентификации, не называя MFA прямо.
Требует ли HIPAA MFA?
Действующее Правило безопасности требует аутентификации лица или организации, но не MFA конкретно. В январе 2025 года HHS предложило требовать MFA; проверьте, была ли эта норма окончательно принята.
Данные на 2026-10-27: цифры в этой публикации рассчитаны по текущей таблице соответствий и обновляются при её изменении. Соответствия связь установлена опубликованной таблицей соответствий (NIST, ENISA, CIS, PCI SSC) · Редакционные материалы Суждение ControlMapping там, где таблицы соответствий не существует; причина указана · есть только общий результат CSF 2.0: стоит проверить, но это не сопоставление · Нет сопоставления в наших данных в наших данных ничего не сопоставлено; часто это новая работа, но проверьте примечания о покрытии. Не является консультацией по соответствию.
Связанные публикации
 Аналитика · 2026-10-27APRA CPS 234 и ISO 27001: что охватывает ваша СУИБ и что добавляет APRAСУИБ по ISO 27001 охватывает почти каждый пункт стандарта CPS 234 от APRA, однако APRA добавляет обязанности совета директоров, гарантии в отношении третьих сторон и жёсткие сроки уведомления.
 Аналитика · 2026-10-27Cyber Essentials и Essential Eight: сравнение базовых наборов мерCyber Essentials в Великобритании и Essential Eight в Австралии нацелены на одни и те же распространённые атаки, но охватывают разные области. Что совпадает, что нет и почему.
 Аналитика · 2026-10-27DORA и NIS2: что уже покрывает программа NIS2DORA и NIS2 во многом совпадают по мерам безопасности, но DORA добавляет реестр, условия договоров и тестирование на основе угроз. Статья за статьёй: что переносится.