MFA-Anforderungen im Vergleich über 11 Security-Frameworks
Alle sind sich einig, dass MFA wichtig ist, doch die Frameworks unterscheiden sich darin, wo sie verpflichtend ist, für welche Nutzer und wie stark sie sein muss. Hier ist der Vergleich mit den Anforderungs-IDs.
Dieser Beitrag behandelt die 11 Frameworks, die ControlMapping zum Zeitpunkt der Erstellung zugeordnet hatte. Seitdem wurden DORA, CPS 234, Cyber Essentials am 2026-10-27 hinzugefügt; ihre Seiten und die Abdeckungsmatrix enthalten sie.
Multi-Faktor-Authentifizierung ist die einzelne Maßnahme, die nach einem Vorfall am häufigsten genannt wird: „Das Konto hatte kein MFA.“ Außerdem ist es eine Maßnahme, bei der sich die Frameworks deutlich unterscheiden. Einige nennen MFA ausdrücklich für bestimmte Nutzer und Zugangswege; andere verlangen „sichere Authentifizierung“ und überlassen die Methode Ihrer Risikobewertung. Eines erwähnt sie gar nicht.
Wer verlangt was
| Framework | Multi-Faktor-Authentifizierung | Verknüpfung |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | Themendefinition |
| ISO 27001 | A.8.5 | Crosswalk |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | Redaktionell |
| SOC 2 | CC6.1 | Redaktionell |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | Redaktionell |
| CMMC | IA.L2-3.5.3 | Crosswalk |
| 800-53 | IA-2(1)IA-2(2) | Crosswalk |
| HIPAA | — | |
| GDPR | — | Keine Zuordnung in unseren Daten |
| NIS2 | 11.611.7 | Crosswalk |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | Redaktionell |
Vollständige Details und die Begründung für jede Verknüpfung: Multi-Faktor-Authentifizierung über Frameworks hinweg →
Die expliziten Anforderungen
- PCI DSS v4.0.1 ist am spezifischsten. MFA für alle nicht konsolenbasierten administrativen Zugriffe auf die Cardholder Data Environment (8.4.1), für alle Zugriffe auf die Cardholder Data Environment (8.4.2) und für den Remote-Netzwerkzugriff (8.4.3). Seit dem 31. März 2025 gilt 8.4.2 für alle Nutzer, nicht nur für Administratoren. 8.5.1 ergänzt Anforderungen daran, wie das MFA-System selbst konfiguriert ist, etwa gegen Replay- und Umgehungsangriffe.
- CMMC Level 2 (IA.L2-3.5.3) verlangt MFA für lokalen und Netzwerkzugriff auf privilegierte Konten sowie für Netzwerkzugriff auf nicht privilegierte Konten.
- NIST SP 800-53 verlangt MFA für privilegierte und nicht privilegierte Konten über IA-2(1) und IA-2(2).
- CIS Controls v8.1 verlangen MFA für extern erreichbare Anwendungen (6.3), Remote-Netzwerkzugriff (6.4) und administrativen Zugriff (6.5).
- NIS2-Durchführungsverordnung (Punkt 11.7) verlangt Multi-Faktor- oder kontinuierliche Authentifizierung, wo angemessen, entsprechend der Einstufung der aufgerufenen Systeme. Die Richtlinie selbst nennt MFA unter den Maßnahmen nach Artikel 21.
- Die Essential Eight haben MFA als eine ihrer acht Strategien, mit Anforderungen, die auf jeder Reifegradstufe ausgeweitet werden: von Online-Diensten und Remote-Zugriff auf Level One über privilegierte Nutzer und Datenspeicher bis zu phishing-resistenter MFA auf den höheren Stufen.
Die impliziten Anforderungen
ISO 27001 verlangt sichere Authentifizierung (A.8.5), und die Leitlinie in ISO/IEC 27002 verweist für wichtige Systeme auf MFA, doch der Standard überlässt die Wahl Ihrer Risikobehandlung. SOC 2 enthält kein MFA-Kriterium; Auditoren prüfen es unter logischem Zugriff (CC6.1), und in der Praxis erwarten die meisten es für Remote- und privilegierte Zugriffe. Die aktuelle Security Rule von HIPAA verlangt die Authentifizierung von Personen oder Einrichtungen (§164.312(d)), ohne die Methode vorzugeben; HHS hat im Januar 2025 vorgeschlagen, MFA verpflichtend zu machen. DSGVO (GDPR) verlangt Sicherheit, die dem Risiko angemessen ist, und nennt keine konkreten Maßnahmen.
Wohin sich die Frameworks entwickeln: Phishing-Resistenz
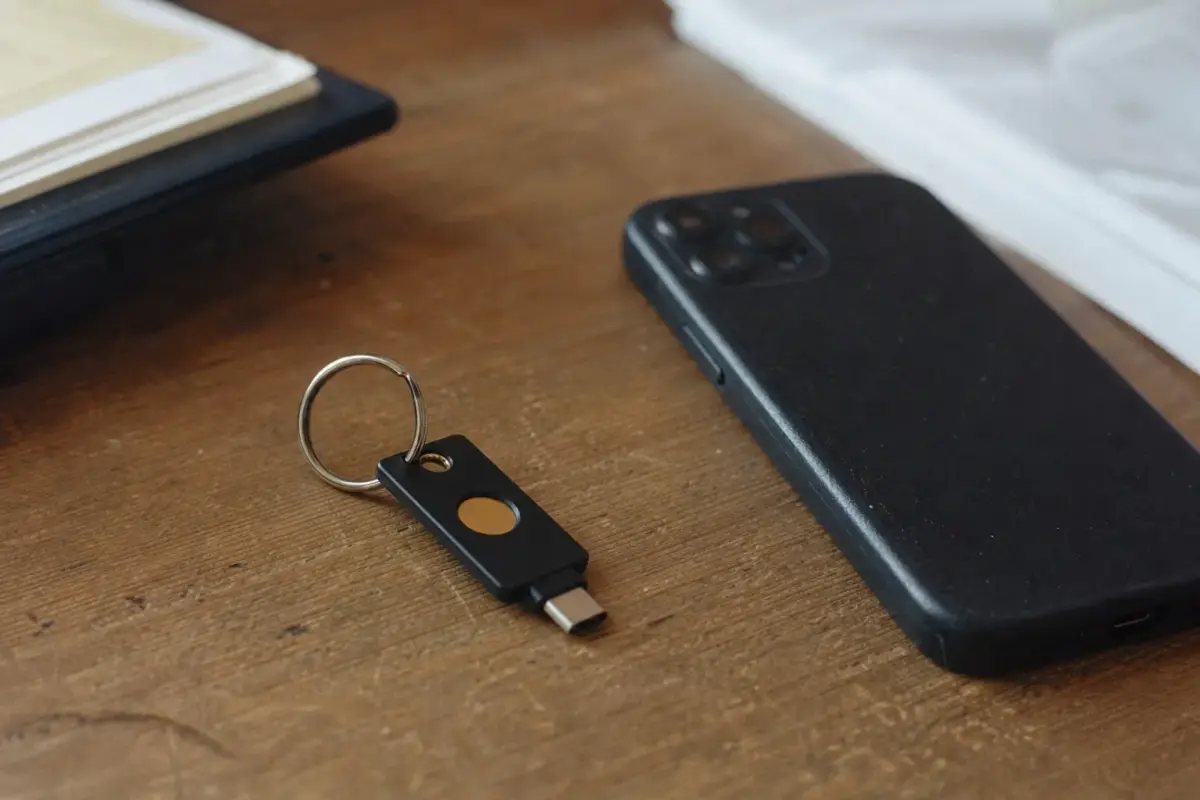
Die Richtung ist klar. Die Digital-Identity-Richtlinien des NIST (SP 800-63B) und CISA bevorzugen phishing-resistente Authentifikatoren wie FIDO2-Sicherheitsschlüssel und Passkeys gegenüber Einmalcodes per SMS oder App. Die Essential Eight verankern Phishing-Resistenz in ihren höheren Reifegradstufen. Wenn Sie heute eine MFA-Methode wählen, planen Sie für das strengste Framework, dem Sie begegnen könnten: zuerst phishing-resistent für Administratoren und Remote-Zugriff, dann für alle.
Die wichtigsten Erkenntnisse
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 und die Essential Eight nennen MFA ausdrücklich.
- ISO 27001 und SOC 2 setzen sie voraus; HIPAA könnte sie bald verlangen.
- Planen Sie jetzt phishing-resistente MFA, beginnend mit Administratoren und Remote-Zugriff.
Eine praxisnahe Grundlage
- MFA überall dort, wo remote gearbeitet wird: VPN, Remote-Desktop, Cloud-Konsolen, E-Mail und jede extern erreichbare Anwendung.
- MFA für jede privilegierte Aktion, einschließlich lokalem Administratorzugriff, wo CMMC gilt.
- MFA für alle, die auf sensible Daten zugreifen können (PCIs „alle Zugriffe auf die CDE“).
- Phishing-resistente Methoden für Administratoren jetzt und für alle, sobald Sie es können.
- MFA-Ereignisse protokollieren und bei Fehlschlägen und neuen Registrierungen Alarm auslösen.
Die Thema-Seite Multi-Factor Auth listet jede Anforderungs-ID mit ihrer Quelle auf, und die Lückenanalyse zeigt, wie sich die MFA-Anforderungen Ihres aktuellen Frameworks zu dem nächsten verhalten, das Sie benötigen.
Fragen
Welche Frameworks verlangen MFA ausdrücklich?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) und IA-2(2)), die CIS Controls (6.3–6.5), die NIS2-Durchführungsverordnung (11.7) und die Essential Eight. ISO 27001 und SOC 2 verlangen sichere Authentifizierung, ohne MFA ausdrücklich zu nennen.
Verlangt HIPAA MFA?
Die aktuelle Security Rule verlangt die Authentifizierung von Personen oder Einrichtungen, nicht ausdrücklich MFA. HHS hat im Januar 2025 vorgeschlagen, MFA verpflichtend zu machen; prüfen Sie, ob dies inzwischen abschließend beschlossen wurde.
Datenstand 2026-10-27: Die Zahlen in diesem Beitrag werden aus dem aktuellen Crosswalk berechnet und aktualisieren sich, sobald dieser geändert wird. Crosswalk eine veröffentlichte Crosswalk (NIST, ENISA, CIS, PCI SSC) stellt die Verbindung her · Redaktionell Einschätzung von ControlMapping, wo kein Crosswalk existiert; die Begründung wird angezeigt · teilt nur ein CSF-2.0-Ergebnis: einer Prüfung wert, aber keine Zuordnung · Keine Zuordnung in unseren Daten In unseren Daten nichts zugeordnet; oft neue Arbeit, aber prüfen Sie die Hinweise zur Abdeckung. Keine Compliance-Beratung.
Verwandte Beiträge
 Analyse · 2026-10-27CPS 234 und ISO 27001: Was das ISMS abdeckt und was APRA ergänztEin ISO-27001-ISMS deckt nahezu jeden Absatz der CPS 234 der APRA ab, dennoch ergänzt die APRA Pflichten des Vorstands, Zusicherungen durch Dritte und strenge Meldefristen.
 Analyse · 2026-10-27Cyber Essentials vs. Essential Eight: Zwei nationale Baselines im VergleichDas britische Cyber Essentials und das australische Essential Eight zielen beide auf gängige Angriffe ab, decken aber unterschiedliche Bereiche ab. Was sich überschneidet, was nicht und warum.
 Analyse · 2026-10-27DORA vs NIS2: Was ein NIS2-Programm bereits abdecktDORA und NIS2 teilen den größten Teil ihrer Sicherheitsinhalte, doch DORA ergänzt ein Register, Vertragsklauseln und bedrohungsorientierte Tests. Artikel für Artikel: Was sich übertragen lässt.