11 种安全框架的 MFA 要求对比
大家都认同 MFA 很重要,但各框架对于在哪些场景必须启用、适用于哪些用户以及强度要求如何,看法并不一致。以下是对比,并附上要求编号。
本文介绍的是撰写时 ControlMapping 已映射的 11 个框架。此后,DORA, CPS 234, Cyber Essentials 已于 2026-10-27 新增;其页面和覆盖矩阵均已包含这些内容。
多因素认证是泄露事件之后最常被提及的控制措施:“该账户没有启用 MFA。”它也是各框架差异很大的控制项。有些框架明确针对特定用户和访问路径提出 MFA 要求;有些只要求“安全认证”,把具体方法交由您的风险评估决定;还有一个框架根本没有提及它。
各框架的要求
| 框架 | 多因素认证 | 链接 |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | 主题定义 |
| ISO 27001 | A.8.5 | 对照映射 |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | 编辑说明 |
| SOC 2 | CC6.1 | 编辑说明 |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | 编辑说明 |
| CMMC | IA.L2-3.5.3 | 对照映射 |
| 800-53 | IA-2(1)IA-2(2) | 对照映射 |
| HIPAA | — | |
| GDPR | — | 本站数据中无映射 |
| NIS2 | 11.611.7 | 对照映射 |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | 编辑说明 |
完整详情及每条关联的依据: 多因素认证 跨框架对照 →
明确要求
- PCI DSS v4.0.1 的要求最为具体。对进入持卡人数据环境的非控制台管理访问需启用 MFA(8.4.1),对进入持卡人数据环境的所有访问需启用 MFA(8.4.2),对远程网络访问需启用 MFA(8.4.3)。自 2025 年 3 月 31 日起,8.4.2 适用于所有用户,而不仅限于管理员。8.5.1 还增加了对 MFA 系统自身配置的要求,例如防范重放和绕过。
- CMMC Level 2(IA.L2-3.5.3)要求对特权账户的本地和网络访问以及对非特权账户的网络访问启用 MFA。
- NIST SP 800-53 通过 IA-2(1) 和 IA-2(2) 要求对特权账户和非特权账户启用 MFA。
- CIS Controls v8.1 要求对外部暴露的应用程序(6.3)、远程网络访问(6.4)和管理访问(6.5)启用 MFA。
- NIS2 实施条例(第 11.7 点)要求在适当情况下采用多因素或持续认证,并与所访问系统的分类相匹配。指令本身则将 MFA 列为第 21 条所列措施之一。
- Essential Eight 将 MFA 列为其八项策略之一,并且其要求随每个成熟度等级递增:从一级的在线服务和远程访问,到特权用户和数据存储库,再到较高等级的抗钓鱼 MFA。
隐含要求
ISO 27001 要求安全认证(A.8.5),其在 ISO/IEC 27002 中的指南指向对重要系统启用 MFA,但标准本身将选择权留给您的风险处置。SOC 2 没有 MFA 相关准则;审计人员会在逻辑访问(CC6.1)下审视此项,实践中大多数审计人员期望远程访问和特权访问启用 MFA。HIPAA 现行安全规则要求对人员或实体进行身份认证(§164.312(d)),但未规定具体方式;HHS 于 2025 年 1 月提议要求启用 MFA。GDPR 要求采取与风险相适应的安全措施,但未指明具体控制措施。
框架的发展方向:抗钓鱼能力
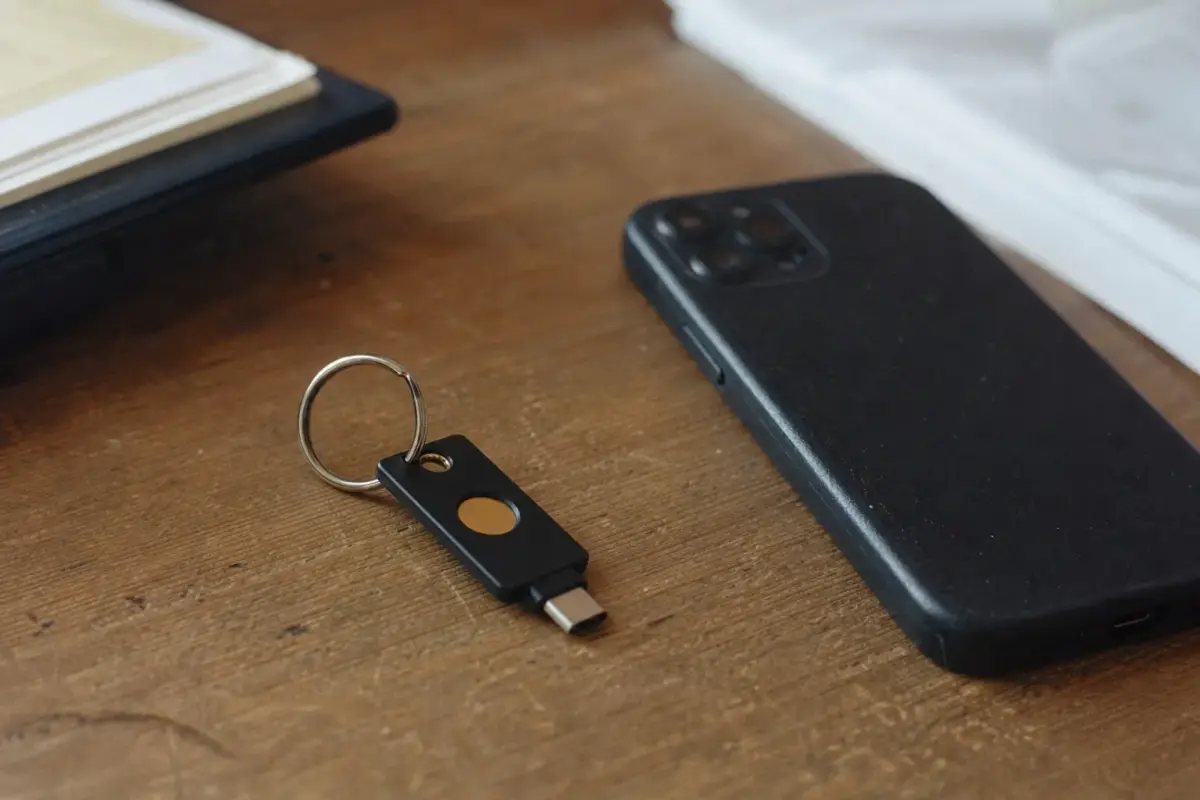
趋势已经很清楚。NIST 的数字身份指南(SP 800-63B)和 CISA 倾向于采用抗钓鱼的认证器,例如 FIDO2 安全密钥和通行密钥,而非通过短信或应用发送的一次性验证码。Essential Eight 将抗钓鱼能力纳入其较高成熟度等级。如果您现在要选择 MFA 方式,请按照您可能面临的最严格框架进行设计:先为管理员和远程访问部署抗钓鱼 MFA,然后再推广至所有人。
核心要点
- PCI DSS、CMMC、SP 800-53、CIS、NIS2 和 Essential Eight 明确提出了 MFA 要求。
- ISO 27001 和 SOC 2 隐含了此要求;HIPAA 未来可能会明确要求。
- 现在就应按抗钓鱼 MFA 进行设计,并从管理员和远程访问开始。
实用基线
- 所有远程访问启用 MFA:VPN、远程桌面、云控制台、电子邮件以及每个对外暴露的应用程序。
- 每项特权操作均启用 MFA,包括适用 CMMC 的本地管理员访问。
- 所有可接触敏感数据的人员启用 MFA(即 PCI 的“进入 CDE 的所有访问”)。
- 管理员现在即采用抗钓鱼方法,并尽快推广至所有人员。
- 记录 MFA 事件,并对失败和新注册情况发出告警。
多因素认证主题页面列出了每项要求编号及其来源,差距分析则展示了您当前框架的 MFA 要求与您需要满足的下一个框架之间的对比情况。
常见问题
哪些框架明确要求 MFA?
PCI DSS v4.0.1(8.4.1–8.4.3)、CMMC Level 2(IA.L2-3.5.3)、SP 800-53(IA-2(1) 和 IA-2(2))、CIS Controls(6.3–6.5)、NIS2 实施条例(11.7)以及 Essential Eight。ISO 27001 和 SOC 2 要求安全认证,但未明确提及 MFA。
HIPAA 是否要求 MFA?
现行安全规则要求对人员或实体进行身份认证,并未专门要求 MFA。HHS 于 2025 年 1 月提议要求启用 MFA;请核实该提议是否已定稿。
数据截至 2026-10-27:本文中的数字基于当前对照映射计算,映射更新时数字随之更新。 对照映射 已发布的对照表(NIST、ENISA、CIS、PCI SSC)建立了关联 · 编辑说明 在不存在对照表时的 ControlMapping 判断;会显示理由 · 仅与一项 CSF 2.0 成果共享:值得核查,但不构成映射 · 本站数据中无映射 我们的数据中未映射任何内容;通常为新工作,但请查看覆盖范围说明. 非合规建议。
相关文章
 分析 · 2026-10-27APRA CPS 234 与 ISO 27001:ISMS 涵盖什么,APRA 又增加了什么ISO 27001 ISMS 几乎涵盖了 APRA CPS 234 的每一段内容,但 APRA 还增加了董事会职责、第三方保证以及严格的通知时限。
 分析 · 2026-10-27Cyber Essentials与Essential Eight对比:两项国家基线的比较英国的Cyber Essentials和澳大利亚的Essential Eight都针对常见攻击,但覆盖范围各不相同。哪些内容重叠,哪些不重叠,以及原因何在。
 分析 · 2026-10-27DORA 与 NIS2 对比:已有 NIS2 计划能覆盖什么DORA 与 NIS2 的安全内容大部分相同,但 DORA 增加了登记册、合同条款和威胁驱动测试。逐条说明哪些内容可以延续沿用。