Requisiti MFA confrontati tra 11 framework di sicurezza
Tutti concordano sull'importanza dell'MFA, ma i framework divergono su dove sia obbligatoria, per quali utenti e con quale robustezza debba essere. Ecco il confronto, con gli ID dei requisiti.
Questo articolo copre i 11 framework che ControlMapping aveva mappato al momento della stesura. Da allora sono stati aggiunti DORA, CPS 234, Cyber Essentials il 2026-10-27; le relative pagine e la matrice di copertura li includono.
L'autenticazione a più fattori è il singolo controllo più citato dopo una violazione: «l'account non aveva l'MFA.» È anche un controllo su cui i framework differiscono nettamente. Alcuni nominano esplicitamente l'MFA per utenti e percorsi di accesso specifici; altri richiedono una «autenticazione sicura» e lasciano la scelta del metodo alla valutazione del rischio. Uno non ne fa alcuna menzione.
Chi richiede cosa
| Framework | Autenticazione a più fattori | Collegamento |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | Definizione dell'argomento |
| ISO 27001 | A.8.5 | Crosswalk |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | Redazione |
| SOC 2 | CC6.1 | Redazione |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | Redazione |
| CMMC | IA.L2-3.5.3 | Crosswalk |
| 800-53 | IA-2(1)IA-2(2) | Crosswalk |
| HIPAA | — | |
| GDPR | — | Nessuna mappatura nei nostri dati |
| NIS2 | 11.611.7 | Crosswalk |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | Redazione |
Dettaglio completo e motivazione di ogni collegamento: Autenticazione a più fattori nei framework →
I requisiti espliciti
- PCI DSS v4.0.1 è il più specifico. MFA per tutti gli accessi amministrativi non da console all'ambiente dei dati di titolari di carte (8.4.1), per tutti gli accessi all'ambiente dei dati di titolari di carte (8.4.2) e per l'accesso remoto alla rete (8.4.3). Dal 31 marzo 2025, 8.4.2 si applica a tutti gli utenti, non solo agli amministratori. 8.5.1 aggiunge requisiti su come è configurato il sistema MFA stesso, ad esempio contro replay e bypass.
- CMMC Level 2 (IA.L2-3.5.3) richiede MFA per l'accesso locale e di rete agli account privilegiati e per l'accesso di rete agli account non privilegiati.
- NIST SP 800-53 richiede MFA per account privilegiati e non privilegiati tramite IA-2(1) e IA-2(2).
- CIS Controls v8.1 richiedono MFA per le applicazioni esposte esternamente (6.3), l'accesso remoto alla rete (6.4) e l'accesso amministrativo (6.5).
- Il Regolamento di esecuzione NIS2 (punto 11.7) richiede autenticazione a più fattori o continua, ove opportuno, in linea con la classificazione dei sistemi cui si accede. La direttiva stessa elenca l'MFA tra le misure dell'Articolo 21.
- L'Essential Eight include l'MFA come una delle sue otto strategie, con requisiti che si estendono a ciascun livello di maturità: dai servizi online e dall'accesso remoto al Livello Uno, passando per utenti privilegiati e repository di dati, fino all'MFA resistente al phishing ai livelli superiori.
Quelli impliciti
ISO 27001 richiede un'autenticazione sicura (A.8.5) e la guida in ISO/IEC 27002 indica l'MFA per i sistemi importanti, ma lo standard lascia la scelta al trattamento del rischio. SOC 2 non ha un criterio sull'MFA; gli auditor lo esaminano nell'ambito dell'accesso logico (CC6.1) e in pratica la maggior parte se lo aspetta per l'accesso remoto e privilegiato. Il Security Rule attuale di HIPAA richiede l'autenticazione di persona o entità (§164.312(d)) senza specificarne le modalità; HHS ha proposto nel gennaio 2025 di richiedere l'MFA. Il GDPR chiede una sicurezza adeguata al rischio e non nomina controlli specifici.
Dove stanno andando i framework: la resistenza al phishing
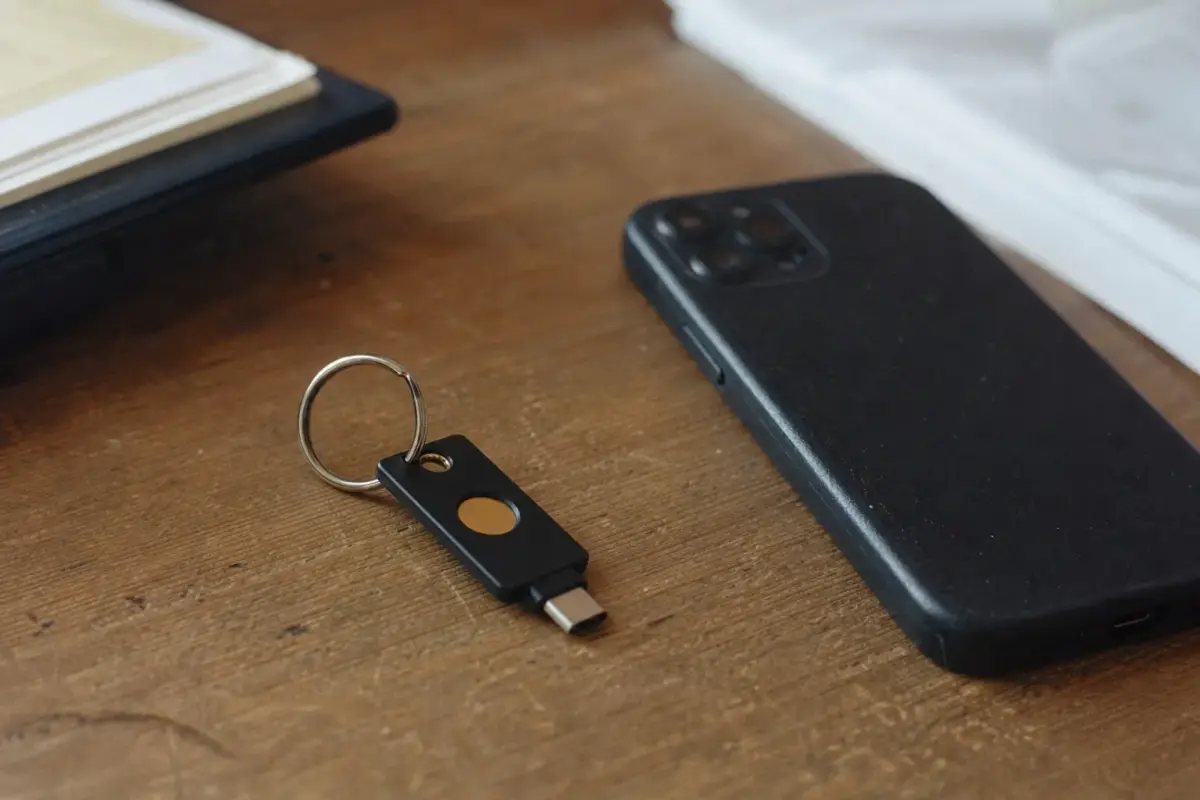
La direzione è chiara. Le linee guida del NIST sull'identità digitale (SP 800-63B) e la CISA privilegiano gli autenticatori resistenti al phishing, come le chiavi di sicurezza FIDO2 e le passkey, rispetto ai codici monouso inviati via SMS o app. L'Essential Eight integra la resistenza al phishing nei suoi livelli di maturità più alti. Se stai scegliendo ora un metodo MFA, progetta per il framework più severo che potresti dover affrontare: prima resistente al phishing per amministratori e accesso remoto, poi per tutti.
Punti chiave
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 e l'Essential Eight nominano esplicitamente l'MFA.
- ISO 27001 e SOC 2 lo implicano; HIPAA potrebbe presto richiederlo.
- Progetta fin da ora un MFA resistente al phishing, a partire da amministratori e accesso remoto.
Una baseline pratica
- MFA ovunque ci sia accesso remoto: VPN, desktop remoto, console cloud, posta elettronica e ogni applicazione esposta esternamente.
- MFA per ogni azione privilegiata, inclusi gli accessi amministrativi locali dove si applica CMMC.
- MFA per chiunque possa raggiungere dati sensibili (l'"all access into the CDE" di PCI, ovvero ogni accesso all'ambiente dei dati di titolari di carte).
- Metodi resistenti al phishing per gli amministratori subito, e per tutti appena possibile.
- Registra gli eventi MFA e genera avvisi per i tentativi falliti e le nuove registrazioni.
La pagina dell'argomento Multi-Factor Auth elenca ogni ID di requisito con la sua fonte, e la Gap analysis mostra come i requisiti MFA del framework attuale si confrontano con quelli del successivo di cui hai bisogno.
Domande
Quali framework richiedono esplicitamente l'MFA?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) e IA-2(2)), i CIS Controls (6.3–6.5), il Regolamento di esecuzione NIS2 (11.7) e l'Essential Eight. ISO 27001 e SOC 2 richiedono un'autenticazione sicura senza nominare l'MFA.
HIPAA richiede l'MFA?
Il Security Rule attuale richiede l'autenticazione di persona o entità, non specificamente l'MFA. HHS ha proposto nel gennaio 2025 di richiedere l'MFA; verifica se la proposta è stata finalizzata.
Dati aggiornati al 2026-10-27: i numeri di questo articolo sono calcolati dal crosswalk attuale e si aggiornano quando questo cambia. Crosswalk una tabella di corrispondenza pubblicata (NIST, ENISA, CIS, PCI SSC) stabilisce il collegamento · Redazione Giudizio di ControlMapping dove non esiste una tabella di corrispondenza; la motivazione è indicata · condivide solo un esito di CSF 2.0: da verificare, non è una mappatura · Nessuna mappatura nei nostri dati nessuna mappatura nei nostri dati; spesso si tratta di lavoro nuovo, ma verifica le note sulla copertura. Non è una consulenza di conformità.
Articoli correlati
 Analisi · 2026-10-27APRA CPS 234 e ISO 27001: cosa copre l'ISMS e cosa aggiunge APRAUn ISMS conforme a ISO 27001 copre quasi ogni paragrafo del CPS 234 di APRA, ma APRA aggiunge responsabilità del Consiglio di amministrazione, garanzie di terze parti e scadenze di notifica stringenti.
 Analisi · 2026-10-27Cyber Essentials vs Essential Eight: confronto tra due baselineIl Cyber Essentials del Regno Unito e l'Essential Eight australiano puntano entrambi a contrastare attacchi comuni, ma coprono ambiti diversi. Cosa si sovrappone, cosa no e perché.
 Analisi · 2026-10-27DORA vs NIS2: cosa copre già un programma NIS2DORA e NIS2 condividono gran parte dei controlli di sicurezza, ma DORA aggiunge registro, clausole contrattuali e test basati sulle minacce. Cosa si riporta, articolo per articolo.