11 सुरक्षा फ़्रेमवर्क में MFA आवश्यकताओं की तुलना
सभी मानते हैं कि MFA महत्वपूर्ण है, लेकिन फ़्रेमवर्क इस पर असहमत हैं कि यह कहाँ अनिवार्य है, किन उपयोगकर्ताओं के लिए है और इसे कितना मज़बूत होना चाहिए। यहाँ आवश्यकता आईडी के साथ तुलना दी गई है।
यह पोस्ट उन 11 फ़्रेमवर्कों को कवर करती है जिन्हें इसके लिखे जाने के समय ControlMapping ने मानचित्रित किया था। तब से DORA, CPS 234, Cyber Essentials को 2026-10-27 पर जोड़ा गया है; उनके पृष्ठ और कवरेज मैट्रिक्स में वे शामिल हैं।
बहु-कारक प्रमाणीकरण वह एकल नियंत्रण है जिसका किसी उल्लंघन के बाद सबसे अधिक उल्लेख होता है: “खाते में MFA नहीं था।” यह ऐसा नियंत्रण भी है जिस पर फ़्रेमवर्क में काफ़ी अंतर है। कुछ फ़्रेमवर्क विशेष उपयोगकर्ताओं और पहुँच मार्गों के लिए MFA का स्पष्ट नाम लेते हैं; अन्य “सुरक्षित प्रमाणीकरण” की माँग करते हैं और तरीका आपके जोखिम मूल्यांकन पर छोड़ देते हैं। एक फ़्रेमवर्क इसका ज़िक्र तक नहीं करता।
कौन क्या माँगता है
| फ़्रेमवर्क | मल्टी-फ़ैक्टर ऑथेंटिकेशन | लिंक |
|---|---|---|
| NIST CSF 2.0 | PR.AA-03 | विषय परिभाषा |
| ISO 27001 | A.8.5 | क्रॉसवॉक |
| CIS v8.1 | CIS 6.3CIS 6.4CIS 6.5 | संपादकीय |
| SOC 2 | CC6.1 | संपादकीय |
| PCI DSS | 8.4.18.4.28.4.38.5.1 | संपादकीय |
| CMMC | IA.L2-3.5.3 | क्रॉसवॉक |
| 800-53 | IA-2(1)IA-2(2) | क्रॉसवॉक |
| HIPAA | — | |
| GDPR | — | हमारे डेटा में कोई मैपिंग नहीं |
| NIS2 | 11.611.7 | क्रॉसवॉक |
| Essential Eight | ISM-1504ISM-1679ISM-1173ISM-0974ISM-1401ISM-1872 | संपादकीय |
पूर्ण विवरण और हर संबंध का कारण: फ़्रेमवर्क में मल्टी-फ़ैक्टर ऑथेंटिकेशन →
स्पष्ट आवश्यकताएँ
- PCI DSS v4.0.1 सबसे विशिष्ट है। कार्डधारक डेटा वातावरण में सभी गैर-कंसोल प्रशासनिक पहुँच के लिए MFA (8.4.1), कार्डधारक डेटा वातावरण में सभी पहुँच के लिए (8.4.2), और दूरस्थ नेटवर्क पहुँच के लिए (8.4.3)। 31 मार्च 2025 से 8.4.2 केवल प्रशासकों पर नहीं, बल्कि सभी उपयोगकर्ताओं पर लागू होता है। 8.5.1 MFA प्रणाली की अपनी कॉन्फ़िगरेशन पर आवश्यकताएँ जोड़ता है, जैसे रीप्ले और बाईपास के विरुद्ध।
- CMMC Level 2 (IA.L2-3.5.3) विशेषाधिकार प्राप्त खातों तक स्थानीय और नेटवर्क पहुँच के लिए, तथा गैर-विशेषाधिकार प्राप्त खातों तक नेटवर्क पहुँच के लिए MFA की माँग करता है।
- NIST SP 800-53 IA-2(1) और IA-2(2) के माध्यम से विशेषाधिकार प्राप्त और गैर-विशेषाधिकार प्राप्त दोनों खातों के लिए MFA की माँग करता है।
- CIS Controls v8.1 बाहरी रूप से उपलब्ध एप्लिकेशन (6.3), दूरस्थ नेटवर्क पहुँच (6.4) और प्रशासनिक पहुँच (6.5) के लिए MFA की माँग करते हैं।
- NIS2 का कार्यान्वयन विनियम (बिंदु 11.7) उपयुक्त होने पर बहु-कारक या सतत प्रमाणीकरण की माँग करता है, जो पहुँचे गए सिस्टमों के वर्गीकरण के अनुरूप हो। निर्देश स्वयं MFA को अनुच्छेद 21 के उपायों में शामिल करता है।
- Essential Eight में MFA आठ रणनीतियों में से एक है, जिसकी आवश्यकताएँ हर परिपक्वता स्तर पर बढ़ती हैं: स्तर एक पर ऑनलाइन सेवाएँ और दूरस्थ पहुँच, फिर विशेषाधिकार प्राप्त उपयोगकर्ता और डेटा रिपॉज़िटरी, और उच्च स्तरों पर फ़िशिंग-प्रतिरोधी MFA।
निहित आवश्यकताएँ
ISO 27001 सुरक्षित प्रमाणीकरण की माँग करता है (A.8.5), और ISO/IEC 27002 में इसका मार्गदर्शन महत्वपूर्ण सिस्टमों के लिए MFA की ओर इशारा करता है, पर मानक चुनाव आपके जोखिम उपचार पर छोड़ता है। SOC 2 में कोई MFA मानदंड नहीं है; ऑडिटर इसे तार्किक पहुँच (CC6.1) के अंतर्गत देखते हैं, और व्यवहार में अधिकतर दूरस्थ और विशेषाधिकार प्राप्त पहुँच के लिए इसकी अपेक्षा करते हैं। HIPAA का वर्तमान सुरक्षा नियम व्यक्ति या इकाई प्रमाणीकरण की माँग करता है (§164.312(d)), पर यह नहीं बताता कि कैसे; HHS ने जनवरी 2025 में MFA अनिवार्य करने का प्रस्ताव रखा था। GDPR जोखिम के अनुरूप सुरक्षा माँगता है और कोई विशिष्ट नियंत्रण नहीं बताता।
फ़्रेमवर्क किस ओर जा रहे हैं: फ़िशिंग-प्रतिरोध
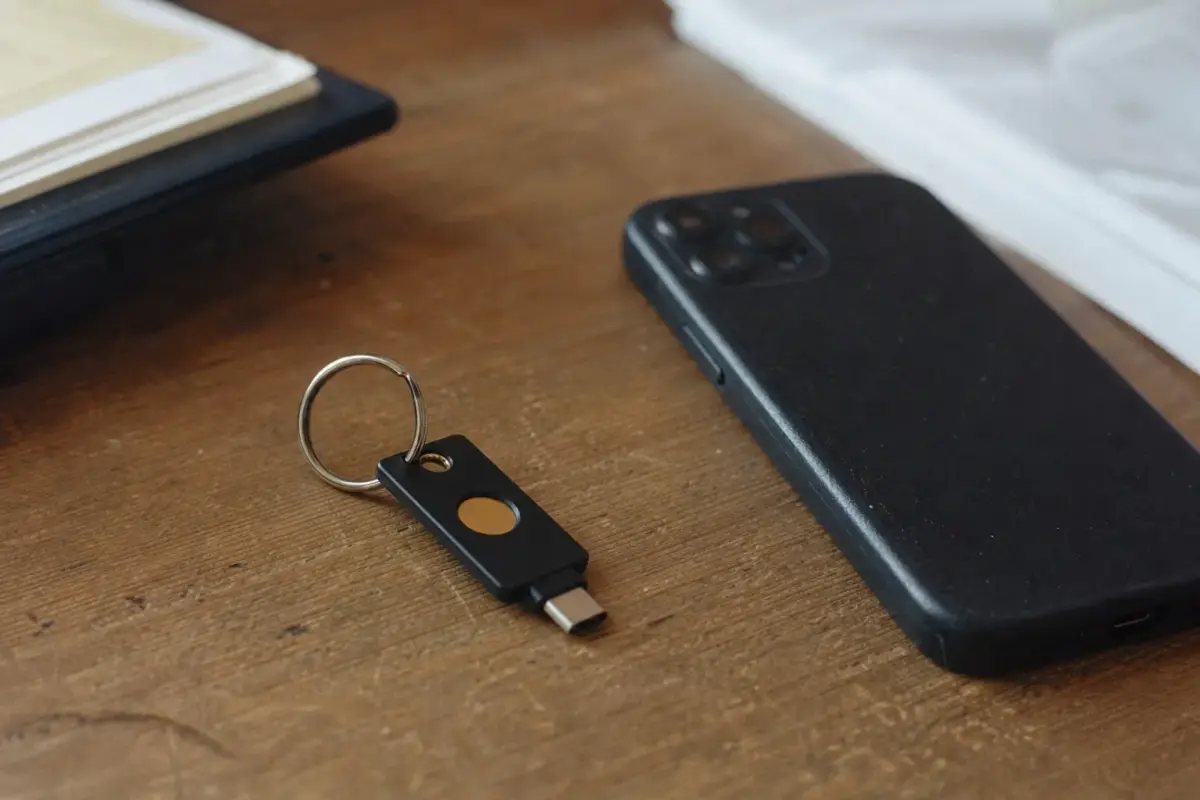
दिशा स्पष्ट है। NIST के डिजिटल पहचान दिशानिर्देश (SP 800-63B) और CISA SMS या ऐप से भेजे गए एक-बार कोड की तुलना में FIDO2 सुरक्षा कुंजी और पासकी जैसे फ़िशिंग-प्रतिरोधी प्रमाणक को तरजीह देते हैं। Essential Eight अपने उच्च परिपक्वता स्तरों में फ़िशिंग-प्रतिरोध को शामिल करता है। यदि आप अभी MFA का तरीका चुन रहे हैं, तो उस सबसे सख़्त फ़्रेमवर्क के लिए डिज़ाइन करें जिसका सामना आपको करना पड़ सकता है: पहले प्रशासकों और दूरस्थ पहुँच के लिए फ़िशिंग-प्रतिरोधी, फिर सभी के लिए।
मुख्य बातें
- PCI DSS, CMMC, SP 800-53, CIS, NIS2 और Essential Eight MFA का स्पष्ट नाम लेते हैं।
- ISO 27001 और SOC 2 इसे निहित रूप से माँगते हैं; HIPAA जल्द इसे अनिवार्य कर सकता है।
- अभी से फ़िशिंग-प्रतिरोधी MFA के लिए डिज़ाइन करें, प्रशासकों और दूरस्थ पहुँच से शुरुआत करते हुए।
एक व्यावहारिक आधाररेखा
- दूरस्थ पहुँच के हर स्थान पर MFA: VPN, रिमोट डेस्कटॉप, क्लाउड कंसोल, ईमेल और हर बाहरी रूप से उपलब्ध एप्लिकेशन।
- हर विशेषाधिकार प्राप्त कार्य के लिए MFA, जिसमें CMMC लागू होने पर स्थानीय प्रशासक पहुँच भी शामिल है।
- संवेदनशील डेटा तक पहुँच रख सकने वाले हर व्यक्ति के लिए MFA (PCI का “CDE में सभी पहुँच”)।
- प्रशासकों के लिए अभी से फ़िशिंग-प्रतिरोधी तरीके, और सभी के लिए जितनी जल्दी संभव हो।
- MFA घटनाओं को लॉग करें और विफलताओं तथा नए पंजीकरणों पर अलर्ट करें।
मल्टी-फ़ैक्टर ऑथ विषय पृष्ठ में हर आवश्यकता आईडी उसके स्रोत के साथ सूचीबद्ध है, और गैप विश्लेषण दिखाता है कि आपके वर्तमान फ़्रेमवर्क की MFA आवश्यकताएँ अगले फ़्रेमवर्क से, जिसकी आपको ज़रूरत है, कैसे तुलना करती हैं।
प्रश्न
कौन-से फ़्रेमवर्क MFA को स्पष्ट रूप से अनिवार्य करते हैं?
PCI DSS v4.0.1 (8.4.1–8.4.3), CMMC Level 2 (IA.L2-3.5.3), SP 800-53 (IA-2(1) और IA-2(2)), CIS Controls (6.3–6.5), NIS2 के कार्यान्वयन विनियम (11.7) और Essential Eight। ISO 27001 और SOC 2 सुरक्षित प्रमाणीकरण की माँग करते हैं, पर MFA का नाम नहीं लेते।
क्या HIPAA के लिए MFA आवश्यक है?
वर्तमान सुरक्षा नियम व्यक्ति या इकाई प्रमाणीकरण की माँग करता है, विशेष रूप से MFA की नहीं। HHS ने जनवरी 2025 में MFA अनिवार्य करने का प्रस्ताव रखा था; जाँच लें कि यह अंतिम रूप पा चुका है या नहीं।
2026-10-27 तक का डेटा: इस पोस्ट के आँकड़े वर्तमान क्रॉसवॉक से गणना किए गए हैं और उसके बदलने पर अपडेट होते हैं। क्रॉसवॉक प्रकाशित क्रॉसवॉक (NIST, ENISA, CIS, PCI SSC) यह संबंध बनाता है · संपादकीय जहाँ कोई क्रॉसवॉक मौजूद नहीं है वहाँ ControlMapping का निर्णय; कारण दिखाया गया है · केवल एक CSF 2.0 परिणाम साझा करता है: जाँचने योग्य है, मैपिंग नहीं · हमारे डेटा में कोई मैपिंग नहीं हमारे डेटा में कुछ भी मैप नहीं है; अक्सर यह नया काम होता है, पर कवरेज नोट्स जाँच लें. यह अनुपालन सलाह नहीं है।
संबंधित पोस्ट
 विश्लेषण · 2026-10-27APRA CPS 234 और ISO 27001: आपका ISMS क्या कवर करता है और APRA क्या जोड़ता हैISO 27001 ISMS APRA के CPS 234 के लगभग हर अनुच्छेद को कवर करता है, फिर भी APRA बोर्ड की जिम्मेदारियाँ, तृतीय पक्ष आश्वासन और सख़्त सूचना समय-सीमाएँ जोड़ता है।
 विश्लेषण · 2026-10-27Cyber Essentials बनाम Essential Eight: दो राष्ट्रीय बेसलाइनों की तुलनाUK का Cyber Essentials और ऑस्ट्रेलिया का Essential Eight, दोनों आम हमलों को निशाना बनाते हैं, लेकिन उनका दायरा अलग है। क्या ओवरलैप होता है, क्या नहीं होता, और क्यों।
 विश्लेषण · 2026-10-27DORA बनाम NIS2: NIS2 कार्यक्रम पहले से क्या-क्या कवर करता हैDORA और NIS2 की अधिकांश सुरक्षा सामग्री समान है, लेकिन DORA में रजिस्टर, अनुबंध शर्तें और खतरा-आधारित परीक्षण जुड़ते हैं। अनुच्छेद-दर-अनुच्छेद देखें कि क्या आगे ले जाया जा सकता है।