Como ler uma correspondência e quando não confiar nela
Correspondências são a base da conformidade multi-framework e uma das ferramentas mais mal utilizadas. Cinco perguntas indicam o quanto confiar em uma.
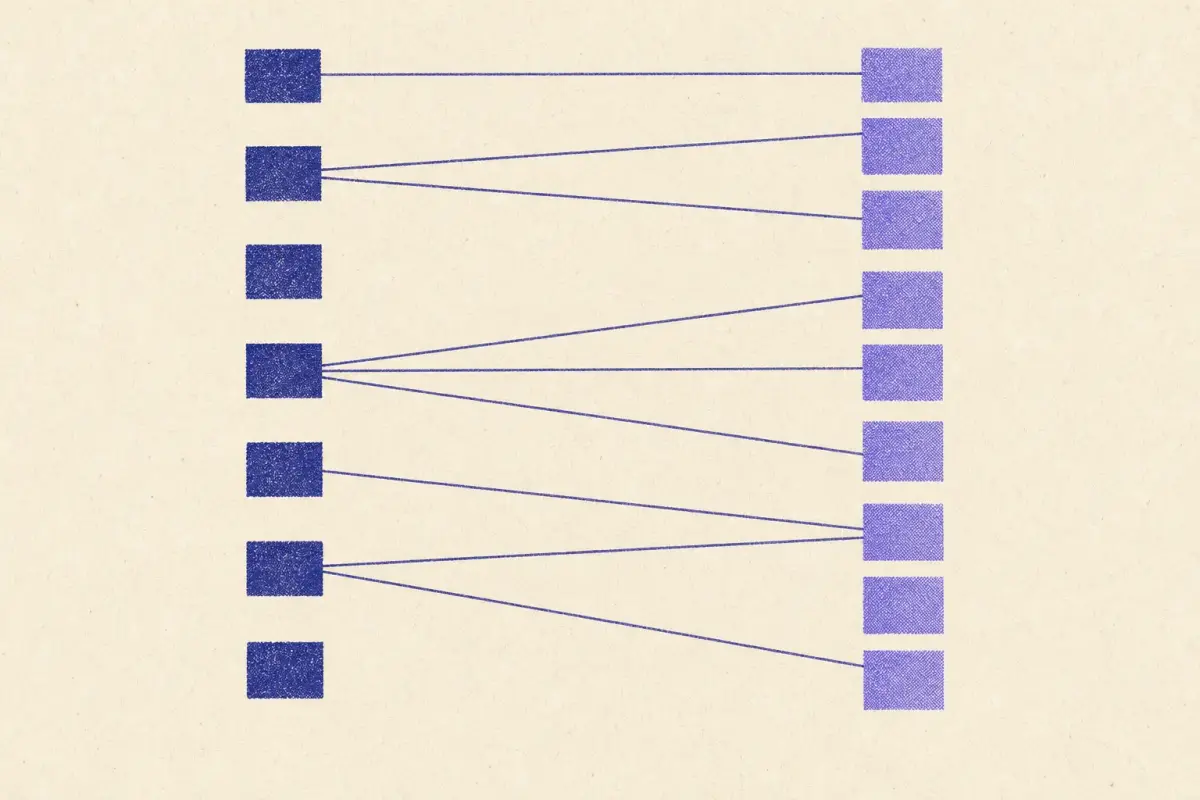
Uma correspondência é um mapeamento entre os requisitos de dois frameworks. É assim que uma análise de lacunas identifica que o A.8.24 da ISO 27001 se relaciona com o 3.5.1 do PCI DSS, e como uma ferramenta de GRC afirma que um controle "atende" seis frameworks ao mesmo tempo. Bem utilizadas, as correspondências economizam um esforço enorme. Usadas sem senso crítico, produzem respostas confiantes que os auditores desmontam. Cinco perguntas indicam o quanto confiar em uma.
1. Quem a produziu?
A autoridade varia muito. Uma correspondência publicada pelo NIST, pela ENISA ou pelo proprietário do framework normalmente passou por consulta pública e é amplamente usada. A correspondência de um fornecedor pode ser cuidadosa ou pode ser o trabalho de uma tarde de um analista júnior. Nossos próprios dados rotulam cada vínculo como correspondência (uma correspondência publicada o respalda) ou editorial (nosso julgamento, com uma justificativa). A divisão é reveladora, como mostra nosso artigo sobre quanto do mapeamento se apoia em evidências publicadas.
2. Quais versões?
Mapeamentos envelhecem. Uma correspondência do CSF 1.1 aponta para subcategorias que não existem mais (veja para onde foram as retiradas); uma da ISO 27001:2013 usa uma numeração de controles que terminou com a transição de 2022; uma do PCI DSS v3.2.1 deixa de fora os requisitos da v4.0. Verifique as duas versões antes de qualquer outra coisa.
3. O que significa uma linha?
A orientação do NIST sobre correspondências (NIST IR 8477) distingue tipos de relação: dois requisitos podem ser equivalentes, um pode ser subconjunto ou superconjunto do outro, ou podem apenas se sobrepor. A maioria das correspondências publicadas não informa qual, então uma linha entre dois requisitos geralmente significa "relacionado", não "equivalente". Trate-a como um ponteiro para ler os dois textos, não como uma conclusão.
4. Qual a direção?
Na prática, os mapeamentos não são simétricos. Todo ponto da NIS2 corresponde a algo na ISO 27001, mas grande parte da ISO 27001 não tem nada no Anexo da NIS2: o sistema de gestão não tem contrapartida. Leia sempre uma correspondência na direção da sua pergunta: "Tenho A, o que B acrescenta?" Uma análise de lacunas faz exatamente isso:
| Direção | Mapeado | Sem mapeamento | ||
|---|---|---|---|---|
| Tem ISO 27001 → precisa de NIS2 | 49 de 49 (100%) | 0 | 0 | relatório → |
| Tem NIS2 → precisa de ISO 27001 | 104 de 123 (85%) | 13 | 6 | relatório → |
5. Em que granularidade?
Uma correspondência pode mapear famílias inteiras ("AC corresponde a Controle de Acesso") ou requisitos individuais. Vínculos em nível de família quase não servem como evidência; são verdadeiros para tudo o que está dentro deles. Os dados mais antigos do NIST vinculavam algumas subcategorias do CSF a todas as famílias do SP 800-53; não as contamos como evidência justamente por isso.
Quando não confiar em uma correspondência
- Não tem fonte ou versão declarada.
- Mapeia tudo para tudo (sinal de mapeamento por família ou por palavras-chave).
- Afirma "conformidade total" a partir de um mapeamento.
- Não foi atualizada desde que um framework mudou.
- Você não consegue ver por que dois requisitos específicos estão vinculados.
Um exemplo prático
Considere um vínculo das referências publicadas pelo NIST: CSF 2.0 PR.AA-03 (usuários, serviços e hardware são autenticados) com ISO 27001 A.8.5 (autenticação segura). Aplique as cinco perguntas:
- Quem a produziu? NIST, por meio das referências informativas do CSF 2.0: autoritativa.
- Quais versões? CSF 2.0 e ISO 27001:2022: atuais.
- O que significa a linha? Resultados relacionados. O A.8.5 exige tecnologias e procedimentos de autenticação segura; o PR.AA-03 é o resultado de que a autenticação acontece. Próximos, mas não idênticos.
- Qual a direção? Atender bem ao A.8.5 alcança o PR.AA-03; alcançar o PR.AA-03 não comprova todos os aspectos do A.8.5.
- Qual a granularidade? Requisito a requisito: útil como evidência.
Conclusão: um vínculo forte, bom para planejamento, mas ainda vale a pena ler os dois textos antes de confiar nele em uma auditoria.
Principais conclusões
- Verifique fonte, versões, significado, direção e granularidade.
- Use correspondências para descobrir o que verificar, não para decidir.
Como usar bem as correspondências
Use-as para descobrir o que verificar, nunca para decidir o que está concluído. Comece pela fonte mais autoritativa disponível, leia os dois textos de requisitos em tudo o que importa e registre sua própria conclusão. A análise de lacunas mostra a fonte de cada vínculo; a metodologia lista nossas fontes e versões.
Perguntas
Uma correspondência comprova a conformidade?
Não. Uma correspondência mostra que requisitos de dois frameworks tratam de resultados relacionados. Se a sua implementação atende aos dois é outra questão.
Quem publica correspondências autoritativas?
Proprietários de frameworks e órgãos públicos: NIST (referências do CSF 2.0, SP 800-53 para ISO 27001, SP 800-171 Apêndice D), ENISA (NIS2 para ISO 27001 e CSF), CIS e PCI SSC (seus frameworks para o CSF 2.0).
Dados atualizados em 2026-10-27: os números deste artigo são calculados a partir da correspondência atual e são atualizados quando ela muda. Correspondência um crosswalk publicado (NIST, ENISA, CIS, PCI SSC) estabelece a correspondência · Editorial Juízo editorial da ControlMapping onde não existe crosswalk; o motivo é indicado · compartilha apenas um resultado do CSF 2.0: vale verificar, mas não é um mapeamento · Sem mapeamento em nossos dados nada mapeado em nossos dados; muitas vezes é trabalho novo, mas verifique as notas de cobertura. Não é aconselhamento de conformidade.
Publicações relacionadas
 Análise · 2026-10-27APRA CPS 234 e ISO 27001: o que seu ISMS cobre e o que a APRA acrescentaUm ISMS ISO 27001 cobre quase todos os parágrafos da CPS 234 da APRA, mas a APRA acrescenta deveres do Conselho, garantia de terceiros e prazos rigorosos de notificação.
 Análise · 2026-10-13Requisitos de MFA comparados em 11 frameworks de segurançaQuais frameworks exigem MFA, para quem e com que rigor: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 e HIPAA, comparados lado a lado.
 Análise · 2026-09-29Regra de Segurança da HIPAA sob a ótica do NIST CSF 2.0Um programa NIST CSF 2.0 se mapeia com quase todos os requisitos da Regra de Segurança da HIPAA. O que se aproveita, os dois que não se aproveitam e o que o CSF acrescenta além da HIPAA.