क्रॉसवॉक कैसे पढ़ें, और उसपर कब भरोसा न करें
क्रॉसवॉक बहु-फ़्रेमवर्क अनुपालन की रीढ़ हैं, और सबसे अधिक दुरुपयोग होने वाले उपकरणों में से एक भी। पाँच सवाल बताते हैं कि किसी पर कितना भरोसा किया जाए।
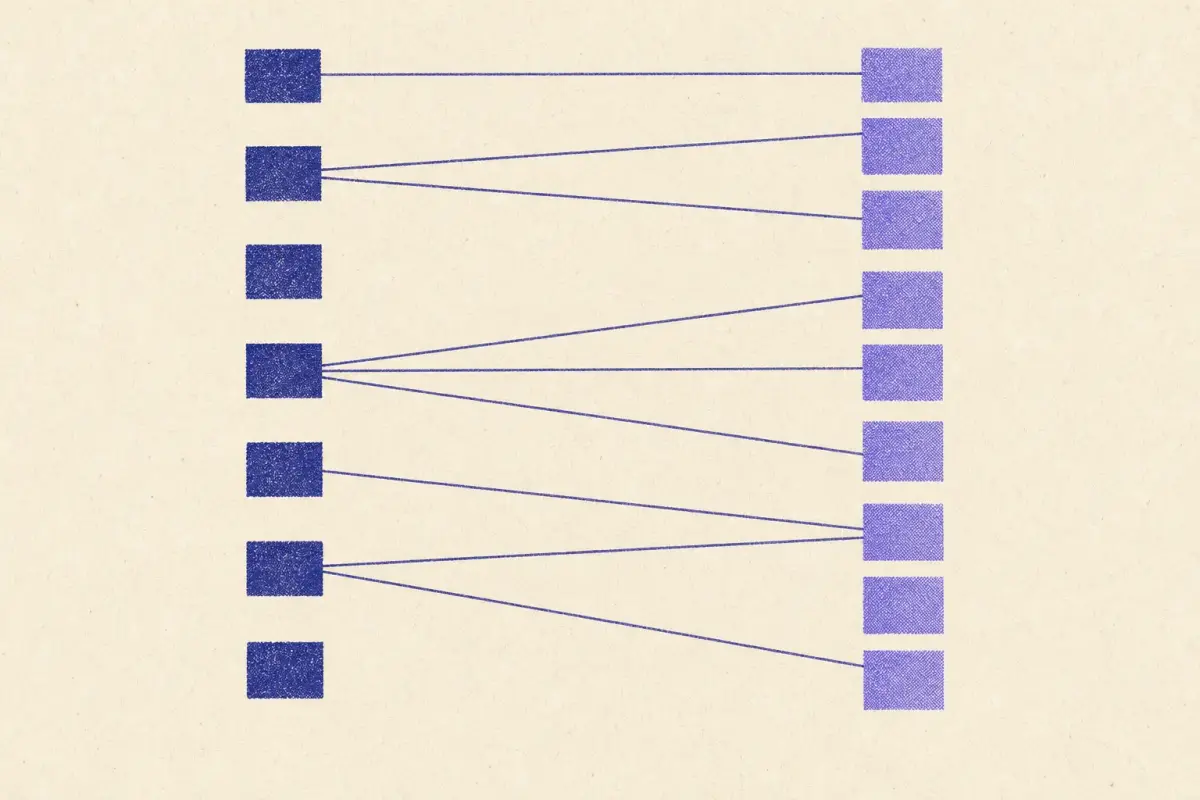
क्रॉसवॉक दो फ़्रेमवर्क की आवश्यकताओं के बीच की मैपिंग है। इसी से गैप विश्लेषण जानता है कि ISO 27001 का A.8.24, PCI DSS 3.5.1 से संबंधित है, और GRC टूल यह दावा कर पाता है कि कोई एक नियंत्रण एक साथ छह फ़्रेमवर्क को "पूरा करता" है। सही ढंग से इस्तेमाल किए जाने पर क्रॉसवॉक बहुत मेहनत बचाते हैं। बिना परखे इस्तेमाल किए जाने पर वे ऐसे आत्मविश्वासी जवाब देते हैं जिन्हें ऑडिटर धज्जियाँ उड़ा देते हैं। किसी पर कितना भरोसा किया जाए, यह पाँच सवाल बताते हैं।
1. इसे किसने बनाया?
प्राधिकार में भारी अंतर होता है। NIST, ENISA या फ़्रेमवर्क के मालिक द्वारा प्रकाशित क्रॉसवॉक आम तौर पर सार्वजनिक टिप्पणी से गुज़र चुका होता है और व्यापक रूप से इस्तेमाल होता है। किसी विक्रेता का क्रॉसवॉक सावधानी से बना हो सकता है, या किसी जूनियर विश्लेषक की एक दोपहर का काम भी हो सकता है। हमारा अपना डेटा हर लिंक को या तो क्रॉसवॉक (जिसे कोई प्रकाशित क्रॉसवॉक समर्थन देता है) या संपादकीय (हमारा निर्णय, कारण सहित) के रूप में चिह्नित करता है। यह विभाजन कुछ कह जाता है, जैसा कि कितनी मैपिंग प्रकाशित साक्ष्य पर टिकी है पर हमारी पोस्ट दिखाती है।
2. कौन-से संस्करण?
मैपिंग पुरानी होकर सड़ जाती हैं। CSF 1.1 का एक क्रॉसवॉक ऐसी उप-श्रेणियों की ओर इशारा करता है जो अब मौजूद नहीं हैं (देखें हटाई गई उप-श्रेणियाँ कहाँ गईं); ISO 27001:2013 का एक क्रॉसवॉक ऐसी नियंत्रण क्रमांकन प्रणाली इस्तेमाल करता है जो 2022 के संक्रमण के साथ समाप्त हो गई; PCI DSS v3.2.1 का एक क्रॉसवॉक v4.0 की आवश्यकताओं को छोड़ देता है। किसी और बात से पहले दोनों संस्करण जाँच लें।
3. कोई रेखा किसका संकेत देती है?
क्रॉसवॉक पर NIST का मार्गदर्शन (NIST IR 8477) संबंध के प्रकारों में फ़र्क करता है: दो आवश्यकताएँ बराबर हो सकती हैं, एक दूसरी का उपसमुच्चय या अधिसमुच्चय हो सकती है, या वे केवल आंशिक रूप से एक-दूसरे को काटती हों। अधिकांश प्रकाशित क्रॉसवॉक यह नहीं बताते कि कौन-सा प्रकार है, इसलिए दो आवश्यकताओं के बीच की रेखा आम तौर पर "संबंधित" का अर्थ रखती है, "समतुल्य" का नहीं। इसे दोनों पाठों को पढ़ने का संकेत समझें, निष्कर्ष नहीं।
4. कौन-सी दिशा?
व्यवहार में मैपिंग सममित नहीं होतीं। NIS2 का हर बिंदु ISO 27001 में किसी चीज़ से मैप होता है, लेकिन ISO 27001 के बड़े हिस्से का NIS2 के अनुलग्नक में कोई समकक्ष नहीं है: प्रबंधन प्रणाली का वहाँ कोई प्रतिरूप नहीं है। क्रॉसवॉक को हमेशा अपने सवाल की दिशा में पढ़ें: "मेरे पास A है, B क्या जोड़ता है?" गैप विश्लेषण ठीक यही करता है:
| दिशा | मैप किया गया | कोई मैपिंग नहीं | ||
|---|---|---|---|---|
| ISO 27001 है → NIS2 चाहिए | 49 में से 49 (100%) | 0 | 0 | रिपोर्ट → |
| NIS2 है → ISO 27001 चाहिए | 123 में से 104 (85%) | 13 | 6 | रिपोर्ट → |
5. किस विस्तार-स्तर पर?
क्रॉसवॉक पूरे परिवारों को ("AC, Access Control से मैप होता है") या अलग-अलग आवश्यकताओं को मैप कर सकता है। परिवार-स्तर के लिंक साक्ष्य के रूप में लगभग बेकार होते हैं, क्योंकि वे भीतर की हर चीज़ पर लागू होते दिखते हैं। NIST के पुराने डेटा ने कुछ CSF उप-श्रेणियों को SP 800-53 के हर परिवार से जोड़ रखा था; ठीक इसी कारण हम उन्हें साक्ष्य नहीं गिनते।
कब किसी क्रॉसवॉक पर भरोसा न करें
- इसका कोई घोषित स्रोत या संस्करण नहीं है।
- यह सब कुछ को सब कुछ से मैप करता है (परिवार-स्तर या कीवर्ड मैपिंग का संकेत)।
- यह एक मैपिंग से "पूर्ण अनुपालन" का दावा करता है।
- फ़्रेमवर्क बदलने के बाद से इसे अपडेट नहीं किया गया है।
- आप यह नहीं देख पाते कि दो खास आवश्यकताएँ क्यों जुड़ी हैं।
एक उदाहरण का विश्लेषण
NIST के प्रकाशित संदर्भों से एक लिंक लें: CSF 2.0 PR.AA-03 (उपयोगकर्ता, सेवाएँ और हार्डवेयर प्रमाणीकृत होते हैं) से ISO 27001 A.8.5 (सुरक्षित प्रमाणीकरण)। पाँचों सवाल लागू करें:
- इसे किसने बनाया? NIST, CSF 2.0 के सूचनात्मक संदर्भों के माध्यम से: प्राधिकृत।
- कौन-से संस्करण? CSF 2.0 और ISO 27001:2022: वर्तमान।
- रेखा का क्या अर्थ है? संबंधित परिणाम। A.8.5 सुरक्षित प्रमाणीकरण तकनीकों और प्रक्रियाओं की माँग करता है; PR.AA-03 वह परिणाम है कि प्रमाणीकरण होता है। नज़दीकी, पर हूबहू समान नहीं।
- कौन-सी दिशा? A.8.5 को अच्छी तरह पूरा करना PR.AA-03 को प्राप्त करता है; PR.AA-03 को प्राप्त करना A.8.5 के हर पहलू को साबित नहीं करता।
- किस विस्तार-स्तर पर? आवश्यकता से आवश्यकता तक: साक्ष्य के रूप में उपयोगी।
निष्कर्ष: यह एक मज़बूत लिंक है, योजना के लिए उपयोगी, फिर भी ऑडिट में इस पर भरोसा करने से पहले दोनों पाठ पढ़ना ज़रूरी है।
मुख्य बातें
- स्रोत, संस्करण, अर्थ, दिशा और विस्तार-स्तर की जाँच करें।
- क्रॉसवॉक का उपयोग यह खोजने के लिए करें कि क्या जाँचना है, निर्णय लेने के लिए नहीं।
क्रॉसवॉक का सही उपयोग
इन्हें खोजने के लिए इस्तेमाल करें कि क्या जाँचना है, कभी यह तय करने के लिए नहीं कि क्या पूरा हो चुका है। उपलब्ध सबसे प्राधिकृत स्रोत से शुरू करें, जो भी मायने रखता हो उसके लिए दोनों आवश्यकता-पाठ पढ़ें, और अपना निष्कर्ष दर्ज करें। गैप विश्लेषण हर लिंक का स्रोत दिखाता है; पद्धति हमारे स्रोत और संस्करण सूचीबद्ध करती है।
प्रश्न
क्या क्रॉसवॉक अनुपालन साबित करता है?
नहीं। क्रॉसवॉक केवल यह दिखाता है कि दो फ़्रेमवर्क की आवश्यकताएँ संबंधित परिणामों को संबोधित करती हैं। आपका कार्यान्वयन दोनों को पूरा करता है या नहीं, यह एक अलग सवाल है।
प्राधिकृत क्रॉसवॉक कौन प्रकाशित करता है?
फ़्रेमवर्क के मालिक और सार्वजनिक निकाय: NIST (CSF 2.0 संदर्भ, SP 800-53 से ISO 27001, SP 800-171 परिशिष्ट D), ENISA (NIS2 से ISO 27001 और CSF), CIS और PCI SSC (उनके फ़्रेमवर्क से CSF 2.0)।
2026-10-27 तक का डेटा: इस पोस्ट के आँकड़े वर्तमान क्रॉसवॉक से गणना किए गए हैं और उसके बदलने पर अपडेट होते हैं। क्रॉसवॉक प्रकाशित क्रॉसवॉक (NIST, ENISA, CIS, PCI SSC) यह संबंध बनाता है · संपादकीय जहाँ कोई क्रॉसवॉक मौजूद नहीं है वहाँ ControlMapping का निर्णय; कारण दिखाया गया है · केवल एक CSF 2.0 परिणाम साझा करता है: जाँचने योग्य है, मैपिंग नहीं · हमारे डेटा में कोई मैपिंग नहीं हमारे डेटा में कुछ भी मैप नहीं है; अक्सर यह नया काम होता है, पर कवरेज नोट्स जाँच लें. यह अनुपालन सलाह नहीं है।
संबंधित पोस्ट
 विश्लेषण · 2026-10-27APRA CPS 234 और ISO 27001: आपका ISMS क्या कवर करता है और APRA क्या जोड़ता हैISO 27001 ISMS APRA के CPS 234 के लगभग हर अनुच्छेद को कवर करता है, फिर भी APRA बोर्ड की जिम्मेदारियाँ, तृतीय पक्ष आश्वासन और सख़्त सूचना समय-सीमाएँ जोड़ता है।
 विश्लेषण · 2026-10-1311 सुरक्षा फ़्रेमवर्क में MFA आवश्यकताओं की तुलनाकौन-से फ़्रेमवर्क MFA की आवश्यकता रखते हैं, किन उपयोगकर्ताओं के लिए और कितनी सख़्ती से: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 और HIPAA की साथ-साथ तुलना।
 विश्लेषण · 2026-09-29NIST CSF 2.0 के नज़रिये से HIPAA सुरक्षा नियमNIST CSF 2.0 कार्यक्रम लगभग हर HIPAA सुरक्षा नियम आवश्यकता से मैप होता है। क्या आगे ले जाया जा सकता है, वे दो जो नहीं होतीं, और HIPAA से परे CSF क्या जोड़ता है।