過剰なコミットメントを避けつつ、初めての SOC 2 報告書の範囲を定める
範囲の設定によって、SOC 2 報告書のコスト、所要期間、顧客にとっての有用性が決まります。初回取得時の誤りの大半は範囲設定の誤りで、しかも最初の 1 週間に起きています。
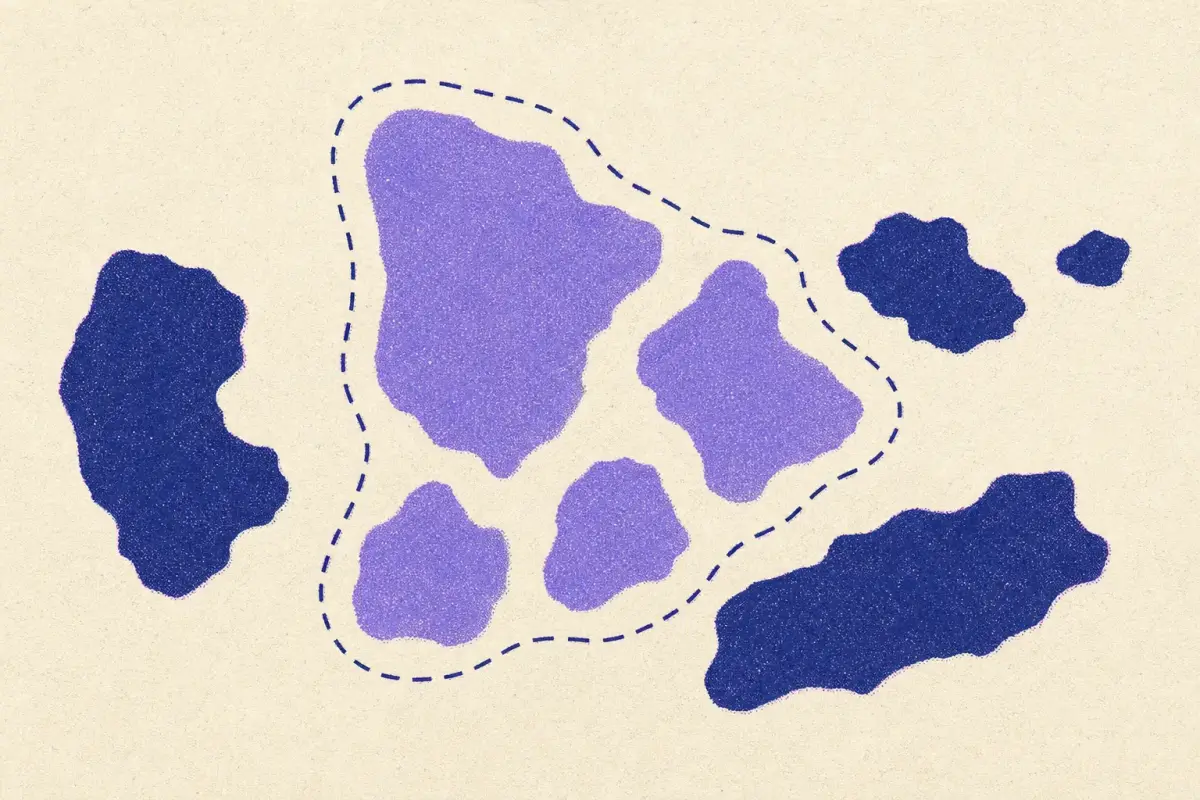
SOC 2 報告書が対象とするのは システム です。顧客が購入するサービスと、その背後にあるすべての要素を指します。境界を広げすぎると、誰も求めていない統制の証跡を何か月もかけて集めることになります。逆に狭すぎると、報告書は顧客の問いに答えられません。初回の SOC 2 で費用が最もかさむ誤りの多くは、範囲を定める 1 週間に起きています。
判断 1:対象システム
顧客が購入し、依存しているものから出発します。多くのソフトウェア企業では、それは本番環境のプラットフォームです。アプリケーション、そのインフラとデータストア、それを構築・運用する人員、そして彼らが従うプロセスが含まれます。通常、対象外となるのは、顧客データに触れない社内の corporate IT、他の製品ライン、営業系システムです。
境界は早い段階で文書化してください。これが報告書の システムの説明 となり、境界内のすべての統制は、観察期間の毎日、そのすべてにわたって機能している必要があるからです。
判断 2:適用する基準
セキュリティ(共通規準 CC1 から CC9)は必須です。その他の基準は、顧客が必要とする場合にのみ追加してください。
- 可用性:顧客が稼働時間の確約に依存している場合。
- 機密性:顧客データのうち機密に指定されたものを保有している場合(多くの B2B サービスが該当)。
- 処理の完全性:顧客がデータの正確な処理を依頼している場合(決済、給与計算、請求など)。
- プライバシー:自社の目的で個人情報を取り扱い、顧客がそれを求めている場合。SOC 2 と ISO 27001 の分析が示すとおり、プライバシーの規準の多くは、セキュリティ系フレームワークに対応するものがありません。
判断 3:分担先の業務委託先(サブサービス組織)
クラウドプロバイダー、決済処理業者、マネージドデータベース提供者などは、あなたが依存する統制を運用しています。次のいずれかを選びます。
- カーブアウト(最も一般的):それらの統制は除外します。依存している内容を記述し、相手先自身の SOC 2 報告書をレビューしていることを示します。
- インクルーシブ:それらの統制を自社の報告書内でテストします。相手先の協力が必要で、大手プロバイダーでは稀です。
判断 4:補完的ユーザーエンティティ統制
自社のシステムが機能するために、顧客が運用しなければならない統制を列挙します。たとえば、顧客自身のユーザーアカウントの管理、API キーの保護、SSO の設定などです。顧客がこれらを読み、不合理な一覧であれば顧客のセキュリティチームが疑問を呈するため、現実的で数を絞った内容にしてください。
判断 5:Type I か Type II か、そして期間
Type I は早く取得できますが、多くの顧客が求めるのは Type II です。初回の Type II では、3 か月から 6 か月の期間が一般的です。統制が数週間稼働してから期間を開始してください。そうしないと、期間の初期に例外が多発します。
範囲設定のチェックリスト
CPA 事務所とのキックオフの前に、次の問いに答えられるようにしておきます。
- 報告書はどの製品またはサービスについてのもので、顧客はそれに何を依存しているか。
- どの環境が対象か(本番のみか、ステージングも含むか)。
- どのクラウドアカウント、リージョン、データストアか。
- どのチームと役割がシステムを運用しているか。
- システムが依存するサブサービス組織はどこで、それらの報告書を入手できているか。
- どの Trust Services Criteria のカテゴリを、なぜ選ぶのか。
- 顧客が運用する必要のある補完的ユーザーエンティティ統制は何か。
- Type I から始めるか、いきなり Type II か。期間はいつにするか。
- 既存のフレームワークや監査で、証跡を再利用できるものはあるか。
文書化された回答は、システムの説明の最初の草案になり、何週間もの行き来を省けます。すでに ISO 27001 を取得している場合は、ISO 27001 → SOC 2 のギャップレポートで最後の問いに答えられます。
特にコストがかかる範囲設定の誤り
- 「念のため」として corporate IT を含める:証跡を取るべきシステムの母集団が 2 倍になります。
- 響きがよいからとプライバシーや処理の完全性を追加する:それぞれが、期間全体にわたる統制と証跡を追加します。
- 実態と一致しないシステムの説明:監査人は、あなたが書いた内容をテストします。
- 統制が稼働する前に期間を開始する:1 か月目の例外も報告書に残ります。
SOC 2 ガイドでは全体のプロセスを扱い、SOC 2 フレームワークのページでは各規準とそのマッピングを一覧できます。また、すでに別のフレームワークを取得している場合は、ギャップ分析でどこまで対応できているかを確認できます。
よくある質問
SOC 2 報告書の最小限の範囲はどこまでか?
定義されたシステムに対するセキュリティカテゴリ(共通規準 CC1 から CC9)。可用性、機密性、処理の完全性、プライバシーは任意です。
SOC 2 におけるカーブアウトとは何か?
サブサービス組織の統制(たとえばクラウドプロバイダーのデータセンター統制)を報告書から除外し、それに依存している内容とその監視方法を記述することです。
データ基準日:2026-10-27。本記事の数値は現行の対応表から算出しており、対応表が更新されると数値も更新されます。 対応表 公開されたクロスウォーク(NIST、ENISA、CIS、PCI SSC)によって関連付けられたもの · 編集 対応するクロスウォークが存在しない箇所における ControlMapping の判断(理由を表示) · CSF 2.0のアウトカムを1つ共有するのみ:確認の価値はあるが、マッピングではありません · 当サイトのデータにはマッピングがありません 当サイトのデータではマッピングされていません。新規の取り組みであることが多いですが、カバレッジに関する注記を確認してください. 準拠に関する助言ではありません。
関連記事
 操作ガイド · 2026-09-018 800-53 を運用している組織が CMMC レベル 2 の評価に備える方法NIST SP 800-53 をすでに運用している組織が CMMC レベル 2 評価に備える方法:CUI の範囲、SSP、証跡の再利用、よくある落とし穴を解説します。
 分析 · 2026-08-04物理セキュリティ:クラウドファースト企業が見落とすトピックISO 27001、PCI DSS、CMMC、HIPAA、SOC 2の物理セキュリティ要件を比較し、クラウドファーストの企業がそれらをどう満たすかを解説します。
 操作ガイド · 2026-07-21対応表の読み方と、信頼すべきでない場合フレームワーク対応表が示すこと・示さないこと:関係の種類、方向、バージョン、粒度、作成者を解説し、依拠する前の確認事項をまとめました。