إعداد التقارير لمجلس الإدارة باستخدام ملفات NIST CSF 2.0
لا يريد أعضاء مجلس الإدارة أرقام الضوابط. يريدون أن يعرفوا أين تقف المؤسسة، وإلى أين تتجه، وما الذي هو معرّض للخطر. تجيب ملفات CSF 2.0 عن هذه الأسئلة بالتحديد.
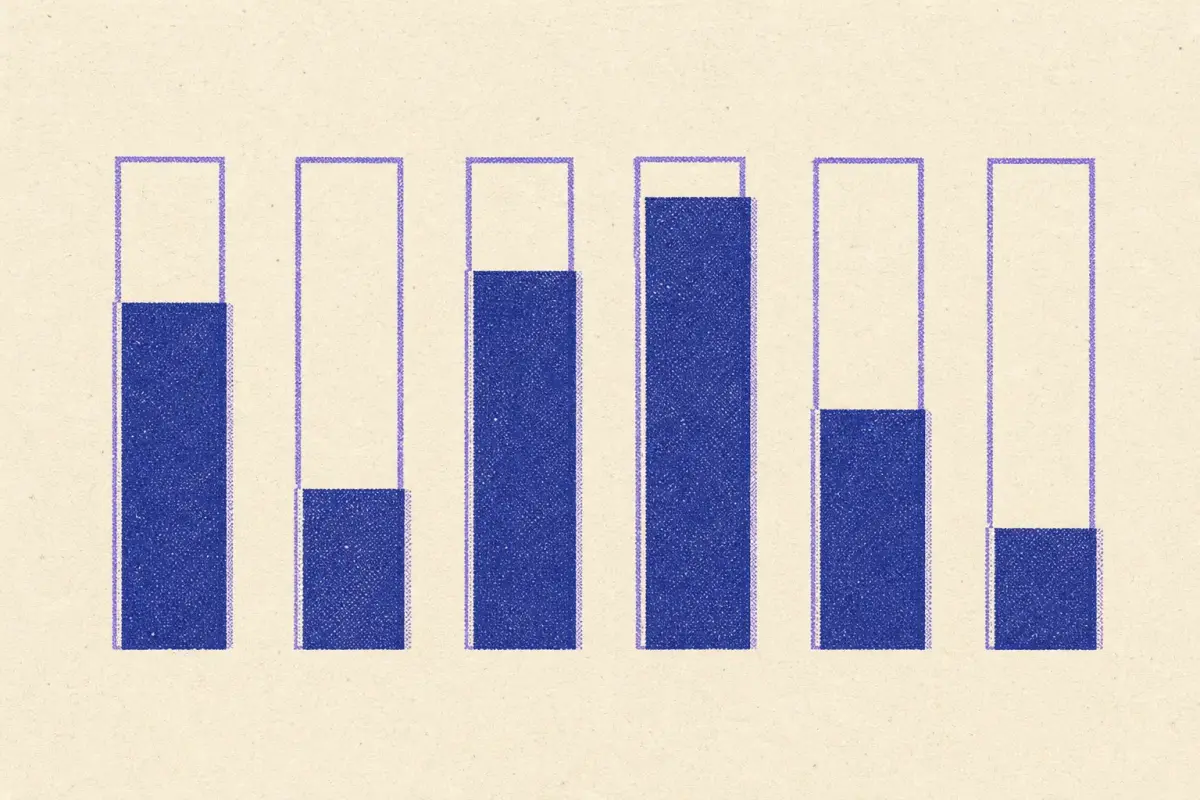
معظم تقارير الأمن السيبراني المقدمة إلى مجلس الإدارة تفشل بإحدى طريقتين: كومة من المقاييس التقنية لا يستطيع أحد في المجلس تفسيرها، أو إشارة مرور مطمئنة تُخفي المخاطر الحقيقية. يقدم إطار NIST CSF 2.0 هيكلاً يقع بين الطريقتين. وظائفه الست («يحكم»، «يحدد»، «يحمي»، «يكتشف»، «يستجيب»، «يتعافى») واضحة بما يكفي لمجلس الإدارة، والملفات التعريفية فيه تحوّل سؤال «ما مدى أمننا؟» إلى «أين نقف، وإلى أين نتجه، وما الذي يعترض طريقنا؟»
الملفات الحالية والمستهدفة
يسجل الملف الحالي النتائج التي يحققها CSF اليوم، ومدى جودتها. ويسجل الملف المستهدف النتائج التي تسعى إليها، وتُختار بناءً على شهيتك للمخاطر والالتزامات والتهديدات. الفجوة بينهما هي خارطة طريقك، ومهمة المجلس هي اعتماد الهدف وتمويل سدّ الفجوة.
ما الذي ينبغي عرضه
- مخطط واحد: الحالي مقابل المستهدف، حسب الوظيفة. ست أعمدة، ولكل منها قيمتان. يستطيع أعضاء المجلس أن يروا خلال ثوانٍ أن وظيفة «يتعافى» متأخرة كثيراً عن «يحمي»، على سبيل المثال.
- أهم المخاطر بلغة الأعمال. عبارة «قد يوقف هجوم الفدية معالجة الطلبات لمدة أسبوع» أوقع في النفس من «PR.DS-11 تحقق جزئياً».
- التقدم منذ المرة السابقة. ما الذي تحرك، وما الذي لم يتحرك.
- القرارات المطلوبة. الميزانية، أو قبول المخاطر، أو تغيير الهدف.
- الالتزامات. الأطر واللوائح المنطبقة، ووضعك في كل منها (معتمد، قيد التنفيذ، فجوات).
«يحكم» يجب أن يكون على جدول الأعمال نفسه
تشمل وظيفة «يحكم» في CSF 2.0 السياق التنظيمي، واستراتيجية المخاطر، والأدوار، والسياسات، والإشراف، وإدارة مخاطر سلسلة التوريد. وعدد من نتائجها من مسؤوليات المجلس نفسه: تحديد شهية المخاطر، والإشراف على الاستراتيجية، وتحديد المساءلة. وبموجب NIS2 (المادة 20)، يجب على هيئات الإدارة اعتماد تدابير الأمن السيبراني والإشراف عليها، وأن تتلقى التدريب بنفسها، ما يجعل «يحكم» بنداً امتثالياً إلى جانب كونه ممارسة جيدة. يبيّن تحليلنا لـالأطر التي تغطي «يحكم» أين تترك الأطر الأخرى فجوات.
ربط CSF بالأطر التي تخضع لتدقيقك
إذا كنت تحصل على شهادة ISO 27001 أو تقدم تقارير وفق SOC 2، فلا تحتاج إلى برنامج منفصل لـ CSF. اربط ضوابطك بنتائج CSF مرة واحدة، وقدّم الأدلة نفسها بطريقتين: وظائف CSF لمجلس الإدارة، ومتطلبات الأطر للمدققين. تنشر NIST جدول المطابقة الرسمي من CSF 2.0 إلى ISO 27001 وSP 800-53:
| الاتجاه | مُطابَق | لا يوجد ربط | ||
|---|---|---|---|---|
| لديك NIST CSF 2.0 → تحتاج ISO 27001 | 79 من 123 (64%) | 34 | 10 | تقرير → |
| لديك ISO 27001 → تحتاج NIST CSF 2.0 | 89 من 106 (84%) | 15 | 2 | تقرير → |
تقييم النتائج دون دقة زائفة
لا يحتاج مجلس الإدارة إلى كسور عشرية. يكفي مقياس بسيط ومتسق لكل فئة من فئات CSF، على سبيل المثال:
| الدرجة | المعنى |
|---|---|
| 0 | غير مطبق |
| 1 | مطبق جزئياً، وبشكل غير رسمي أو غير متسق |
| 2 | مطبق وموثّق، مع بعض الأدلة |
| 3 | مطبق وموثّق بالأدلة ومختبر بانتظام |
| 4 | مُقاس ويتحسن باستمرار |
قيّم كل فئة استناداً إلى الأدلة لا إلى الرأي، واجمع الفئات في الوظائف الست لمخطط المجلس. واحتفظ بقواعد التقييم مكتوبة كي تعني أرقام الربع القادم ما تعنيه أرقام هذا الربع. تصف «المستويات» في CSF 2.0 دقة الحوكمة وإدارة المخاطر بشكل عام؛ استخدمها للسرد، واستخدم درجات الفئات للمخطط.
أهم الخلاصات
- اعرض الحالي مقابل المستهدف حسب وظيفة CSF في مخطط واحد.
- قدّم أهم المخاطر بلغة الأعمال، والقرارات المطلوبة.
- قيّم بناءً على الأدلة، وبشكل متسق.
كن صادقاً
- قيّم النتائج بناءً على الأدلة لا الرأي: تُعد النتيجة محققة عندما تعمل ضوابطها وتنتج أدلة.
- اعرض الفجوات المزعجة. المجلس الذي يعتمد هدفاً مع فجوة معروفة يكون قد قبل بالمخاطرة، أما من لا يرى الفجوة أبداً فلم يقبلها.
- غيّر الهدف عندما يتغير العمل، وأعلن ذلك.
لكل فئة فرعية في CSF 2.0 صفحة هنا تربطها بعشرة أطر؛ ابدأ من صفحة إطار CSF 2.0 أو من مقارنة NIST CSF مع ISO 27001.
الأسئلة
ما هو الملف الحالي في CSF؟
وصف للنتائج الحالية للأمن السيبراني لدى المؤسسة مقارنةً بنواة CSF 2.0. يصف الملف المستهدف النتائج التي تسعى المؤسسة إلى تحقيقها، والفجوة بينهما تحرّك الخطة.
هل ينبغي أن تستخدم تقارير مجلس الإدارة ISO 27001 أم NIST CSF؟
تحصل كثير من المؤسسات على شهادة ISO 27001 لكنها ترفع تقاريرها إلى مجلس الإدارة باستخدام الوظائف الست لـ CSF، لأن لغة النتائج في CSF أسهل على غير المتخصصين. والإطاران يتطابقان بشكل وثيق.
البيانات حتى تاريخ 2026-10-27: الأرقام الواردة في هذه المقالة محسوبة من جدول المطابقة الحالي وتُحدَّث عند تغييره. جدول المطابقة جدول مطابقة منشور (NIST، ENISA، CIS، PCI SSC) هو ما ينشئ الربط · تحريري حكم ControlMapping في الحالات التي لا يوجد فيها جدول مطابقة، مع عرض السبب · يشترك فقط في نتيجة CSF 2.0 واحدة: يستحق المراجعة، وليس ربطاً · لا يوجد ربط في بياناتنا لا يوجد ربط في بياناتنا؛ غالباً عمل جديد، لكن راجع ملاحظات التغطية. ليست نصيحة امتثال.
مقالات ذات صلة
 التحليل · 2026-10-27APRA CPS 234 وISO 27001: ما الذي يغطيه ISMS وما الذي تضيفه APRAيغطي نظام ISMS وفق ISO 27001 تقريباً كل فقرة من CPS 234 الصادر عن APRA، ومع ذلك تضيف APRA واجبات على مجلس الإدارة، وتأكيداً من أطراف ثالثة، ومواعيد إخطار صارمة.
 التحليل · 2026-10-13متطلبات MFA مقارنةً عبر 11 إطارًا أمنيًاأي الأطر تتطلب MFA، ولمن، وبأي درجة من الصرامة: مقارنة جنبًا إلى جنب لـ PCI DSS وCMMC وNIS2 وEssential Eight وISO 27001 وSOC 2 وHIPAA.
 التحليل · 2026-09-29قاعدة الأمن في HIPAA من منظور إطار NIST CSF 2.0يغطي برنامج NIST CSF 2.0 تقريبًا كل متطلب من متطلبات قاعدة الأمن في HIPAA. ما الذي ينتقل كما هو، والمتطلبان اللذان لا يتطابقان معهما، وما الذي يضيفه CSF فوق HIPAA.