NIST CSF 2.0のプロファイルで取締役会に報告する
取締役会は管理策のIDを求めていません。組織の現在地、目指す方向、そしてどんなリスクがあるかを知りたいのです。CSF 2.0のプロファイルは、まさにそれらの問いに答えます。
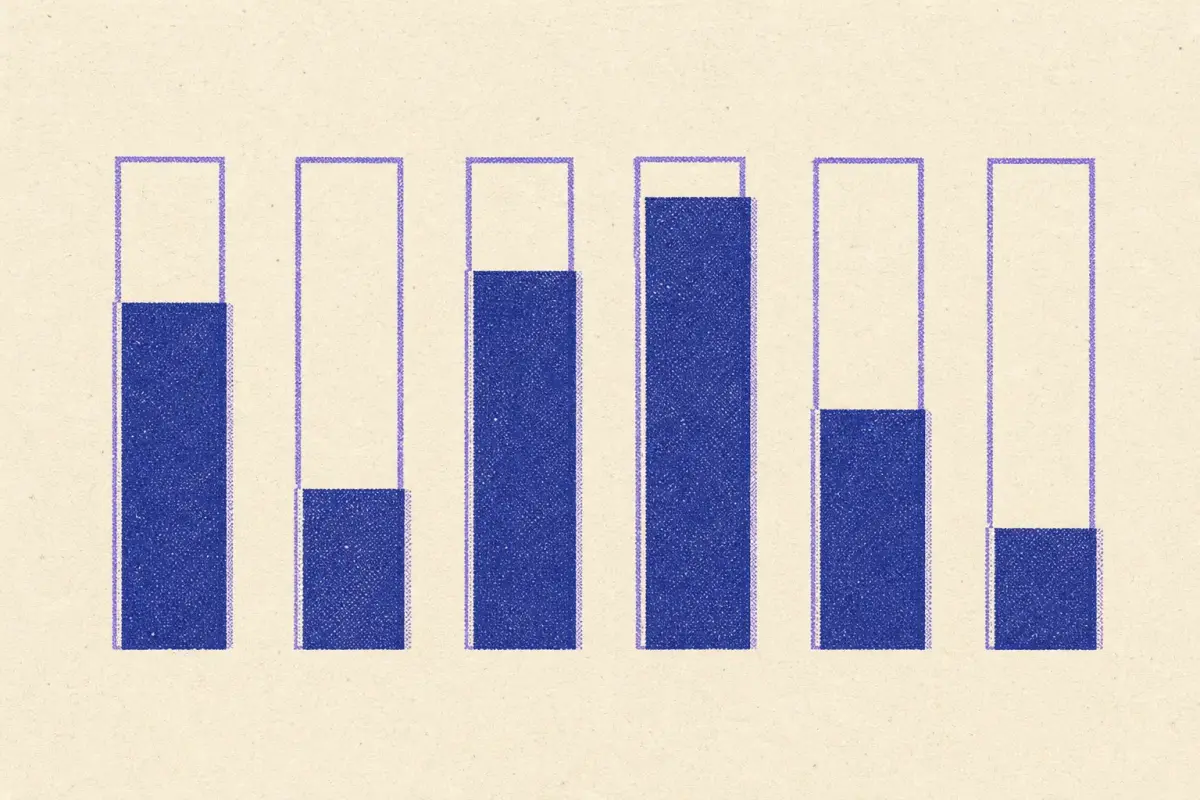
取締役会へのサイバーセキュリティ報告の多くは、次の2つのいずれかの形で失敗します。取締役会の誰も解釈できない技術指標の羅列か、実際のリスクを隠す安心感のある信号機表示です。NIST CSF 2.0は、その中間に位置する構造を提供します。6つの機能(統治する、識別する、防御する、検知する、対応する、復旧する)は取締役会にも分かりやすく、そのプロファイルは「どの程度安全か」という問いを「現在地はどこか、どこへ向かうのか、何が障害になっているのか」に変換します。
現状プロファイルと目標プロファイル
現状プロファイルは、現在どのCSFの成果をどの程度達成しているかを記録します。目標プロファイルは、リスク選好、義務、脅威に基づいて選んだ、目指す成果を記録します。両者のギャップがロードマップとなり、取締役会の役割は目標を承認し、そのギャップへの資金を承認することです。
提示すべき内容
- 1つのチャート:機能別の現状と目標。 棒が6本あり、それぞれ2つの値を示します。取締役会のメンバーは、例えば「復旧」が「防御」に大きく遅れていることを数秒で把握できます。
- 主要リスクを事業の言葉で。 「ランサムウェア攻撃により1週間注文処理が停止する可能性がある」の方が、「PR.DS-11は部分的に達成」よりも響きます。
- 前回からの進捗。 何が前進し、何が前進しなかったか。
- 必要な意思決定。 予算、リスク受容、または目標の変更。
- 義務。 適用されるフレームワークと規制、およびそれぞれについての現状(認証取得済み、対応中、ギャップあり)。
統治する項目は議題そのものに含める
CSF 2.0の統治する機能は、組織の状況、リスク戦略、役割、方針、監督、サプライチェーンのリスク管理を扱います。その成果のいくつかは取締役会自身の責任です。リスク選好の設定、戦略の監督、説明責任の割り当てなどです。NIS2(Article 20)の下では、経営機関がサイバーセキュリティ対策を承認・監督し、自らも研修を受けることが求められます。そのため、統治する機能は良い実務であるだけでなく、コンプライアンス上の項目でもあります。当社のどのフレームワークが統治する機能を扱っているかの分析では、他のフレームワークがどこでギャップを残すかを示しています。
監査対象のフレームワークとCSFを結び付ける
ISO 27001で認証を受けている場合や、SOC 2に基づいて報告している場合、CSFのための別個のプログラムは不要です。管理策を一度CSFの成果に対応付け、同じエビデンスを2つの形で報告します。取締役会にはCSFの機能単位で、監査人にはフレームワークの要件単位で報告します。NISTは、CSF 2.0からISO 27001およびSP 800-53への公式な対応表を公開しています。
| 方向 | マッピング済み | マッピングなし | ||
|---|---|---|---|---|
| NIST CSF 2.0 を保有、ISO 27001 が必要 | 123 件中 79 件 (64%) | 34 | 10 | レポート → |
| ISO 27001 を保有、NIST CSF 2.0 が必要 | 106 件中 89 件 (84%) | 15 | 2 | レポート → |
精密さに頼らず成果を採点する
取締役会に小数点は必要ありません。CSFのカテゴリごとに単純で一貫した尺度があれば十分です。例えば次のとおりです。
| 点数 | 意味 |
|---|---|
| 0 | 未実施 |
| 1 | 一部実施、非公式または一貫性なし |
| 2 | 実施済みかつ文書化、一部のエビデンスあり |
| 3 | 実施済み、エビデンスがあり、定期的にテスト済み |
| 4 | 測定され、継続的に改善中 |
各カテゴリは意見ではなくエビデンスに基づいて採点し、取締役会向けチャートのために6つの機能へ集計します。採点ルールは文書化しておき、来四半期の数値が今四半期と同じ意味を持つようにします。CSF 2.0自体のティア(Tiers)は、統治とリスク管理全体の厳格さを記述するものです。説明文にはそれを使い、チャートにはカテゴリの点数を使ってください。
要点
- 1つのチャートで、CSF機能別に現状と目標を示す。
- 主要リスクと必要な意思決定を事業の言葉で提示する。
- エビデンスに基づき、一貫して採点する。
誠実さを保つ
- 成果は意見ではなくエビデンスで採点する。成果とは、その管理策が機能し、エビデンスを生み出している状態のことです。
- 都合の悪いギャップも示す。既知のギャップを抱えた目標を取締役会が承認するなら、それはリスクを受容したことになります。ギャップを一度も見せなければ、受容したことにはなりません。
- 事業が変われば目標も変え、そのことを明示する。
当サイトにはCSF 2.0のサブカテゴリごとのページがあり、それぞれ10のフレームワークへの対応を示しています。CSF 2.0フレームワークのページまたはNIST CSFとISO 27001の比較から始めてください。
よくある質問
CSFの現状プロファイルとは何か?
組織の現在のサイバーセキュリティの成果を、CSF 2.0コアと照らし合わせて記述したものです。目標プロファイルは達成を目指す成果を記述し、両者のギャップが計画を推進します。
取締役会への報告にはISO 27001とNIST CSFのどちらを使うべきか?
多くの組織はISO 27001で認証を取得していますが、CSFの成果の表現は専門家でない人にも分かりやすいため、取締役会へはCSFの6つの機能を使って報告しています。両者は密接に対応しています。
データ基準日:2026-10-27。本記事の数値は現行の対応表から算出しており、対応表が更新されると数値も更新されます。 対応表 公開されたクロスウォーク(NIST、ENISA、CIS、PCI SSC)によって関連付けられたもの · 編集 対応するクロスウォークが存在しない箇所における ControlMapping の判断(理由を表示) · CSF 2.0のアウトカムを1つ共有するのみ:確認の価値はあるが、マッピングではありません · 当サイトのデータにはマッピングがありません 当サイトのデータではマッピングされていません。新規の取り組みであることが多いですが、カバレッジに関する注記を確認してください. 準拠に関する助言ではありません。
関連記事
 分析 · 2026-10-27APRA CPS 234とISO 27001:ISMSがカバーする範囲とAPRAが追加する要件ISO 27001のISMSは、APRAのCPS 234のほぼすべての段落をカバーしています。しかしAPRAは、取締役会の責務、第三者による保証、厳格な通知期限を追加しています。
 分析 · 2026-10-1311のセキュリティフレームワークにおけるMFA要件の比較どのフレームワークがMFAを、誰に対して、どの程度厳格に求めているか。PCI DSS、CMMC、NIS2、Essential Eight、ISO 27001、SOC 2、HIPAAを並べて比較します。
 分析 · 2026-09-29NIST CSF 2.0の視点で見るHIPAAセキュリティルールNIST CSF 2.0のプログラムは、HIPAAセキュリティルールの要件のほぼすべてに対応します。引き継げるもの、対応しない2つの項目、そしてHIPAAを超えてCSFが追加するものを整理します。