NIST CSF 2.0 प्रोफ़ाइलों के साथ बोर्ड को रिपोर्टिंग
बोर्ड को नियंत्रण आईडी नहीं चाहिए। उन्हें यह जानना होता है कि संगठन कहाँ खड़ा है, वह कहाँ जा रहा है और किस चीज़ पर जोखिम है। CSF 2.0 की प्रोफ़ाइलें ठीक इन्हीं सवालों के जवाब देती हैं।
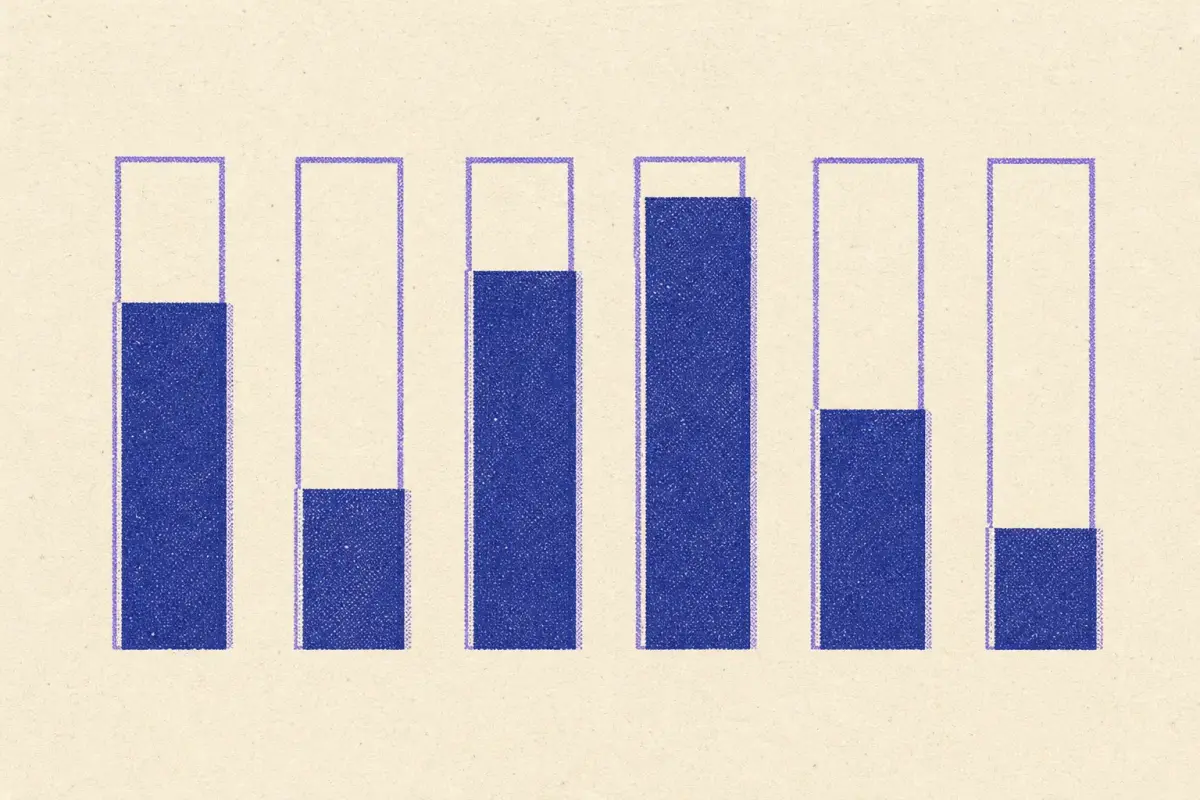
बोर्ड को दी जाने वाली अधिकांश साइबर सुरक्षा रिपोर्टें दो में से किसी एक तरीके से विफल होती हैं: तकनीकी मेट्रिक्स की एक दीवार, जिसे बोर्ड का कोई भी सदस्य समझ नहीं पाता, या एक आश्वस्त करने वाला ट्रैफ़िक लाइट, जो असली जोखिमों को छिपा देता है। NIST CSF 2.0 एक ऐसी संरचना देता है जो इन दोनों के बीच आती है। इसके छह फ़ंक्शन (शासन करें, पहचानें, सुरक्षित रखें, पता लगाएं, प्रतिक्रिया दें, पुनर्प्राप्त करें) बोर्ड के लिए पर्याप्त सरल हैं, और इसकी प्रोफ़ाइलें "हम कितने सुरक्षित हैं?" को "हम कहाँ हैं, हम कहाँ जा रहे हैं, और रास्ते में क्या बाधा है?" में बदल देती हैं।
वर्तमान और लक्ष्य प्रोफ़ाइलें
वर्तमान प्रोफ़ाइल दर्ज करती है कि आप आज कौन-से CSF परिणाम हासिल करते हैं और वे कितनी अच्छी तरह हासिल होते हैं। लक्ष्य प्रोफ़ाइल वे परिणाम दर्ज करती है जिन्हें आप हासिल करना चाहते हैं, जो आपकी जोखिम-स्वीकृति, दायित्वों और खतरों के आधार पर चुने जाते हैं। इन दोनों के बीच का अंतर आपका रोडमैप है, और बोर्ड का काम लक्ष्य को मंज़ूरी देना और इस अंतर को पाटने के लिए धन उपलब्ध कराना है।
क्या दिखाएं
- एक चार्ट: फ़ंक्शन के अनुसार वर्तमान बनाम लक्ष्य। छह बार, हर एक के दो मान। बोर्ड के सदस्य सेकंडों में देख सकते हैं कि उदाहरण के लिए पुनर्प्राप्त करें, सुरक्षित रखें से काफ़ी पीछे है।
- शीर्ष जोखिम, व्यावसायिक शब्दों में। "एक रैनसमवेयर हमला एक सप्ताह तक ऑर्डर प्रोसेसिंग रोक सकता है" कहना "PR.DS-11 आंशिक रूप से प्राप्त" कहने से कहीं ज़्यादा असर डालता है।
- पिछली बार से प्रगति। क्या आगे बढ़ा और क्या नहीं।
- ज़रूरी निर्णय। बजट, जोखिम स्वीकृति, या लक्ष्य में बदलाव।
- दायित्व। कौन-से फ़्रेमवर्क और विनियम लागू होते हैं, और हर एक पर आप कहाँ खड़े हैं (प्रमाणित, प्रगति में, या अंतर)।
शासन करें को एजेंडा में ही रखें
CSF 2.0 का शासन करें फ़ंक्शन संगठनात्मक संदर्भ, जोखिम रणनीति, भूमिकाएँ, नीति, निगरानी और आपूर्ति श्रृंखला जोखिम प्रबंधन को कवर करता है। इसके कई परिणाम बोर्ड की अपनी ज़िम्मेदारियाँ हैं: जोखिम स्वीकृति तय करना, रणनीति की निगरानी करना, और जवाबदेही सौंपना। NIS2 (अनुच्छेद 20) के तहत प्रबंधन निकायों को साइबर सुरक्षा उपायों को मंज़ूरी देनी और उनकी निगरानी करनी होती है, और स्वयं प्रशिक्षण लेना होता है, जिससे शासन करें केवल अच्छी प्रथा नहीं बल्कि अनुपालन की एक मद भी बन जाता है। कौन-से फ़्रेमवर्क शासन करें को कवर करते हैं पर हमारा विश्लेषण दिखाता है कि अन्य फ़्रेमवर्क कहाँ अंतर छोड़ते हैं।
CSF को उन फ़्रेमवर्क से जोड़ना जिनका आप ऑडिट कराते हैं
यदि आप ISO 27001 के लिए प्रमाणन करवाते हैं या SOC 2 के तहत रिपोर्ट करते हैं, तो आपको अलग CSF कार्यक्रम की ज़रूरत नहीं है। अपने नियंत्रणों को एक बार CSF परिणामों से मैप करें, और एक ही साक्ष्य को दो तरीकों से रिपोर्ट करें: बोर्ड के लिए CSF फ़ंक्शन, और ऑडिटरों के लिए फ़्रेमवर्क आवश्यकताएँ। NIST CSF 2.0 से ISO 27001 और SP 800-53 तक का आधिकारिक मैपिंग प्रकाशित करता है:
| दिशा | मैप किया गया | कोई मैपिंग नहीं | ||
|---|---|---|---|---|
| NIST CSF 2.0 है → ISO 27001 चाहिए | 123 में से 79 (64%) | 34 | 10 | रिपोर्ट → |
| ISO 27001 है → NIST CSF 2.0 चाहिए | 106 में से 89 (84%) | 15 | 2 | रिपोर्ट → |
बिना झूठी सटीकता के परिणामों का स्कोर
बोर्ड को दशमलव की ज़रूरत नहीं होती। प्रति CSF श्रेणी एक सरल, सुसंगत पैमाना पर्याप्त है, उदाहरण के लिए:
| स्कोर | अर्थ |
|---|---|
| 0 | मौजूद नहीं |
| 1 | आंशिक रूप से मौजूद, अनौपचारिक या असंगत |
| 2 | मौजूद और दस्तावेज़ीकृत, कुछ साक्ष्य के साथ |
| 3 | मौजूद, साक्ष्य-आधारित और नियमित रूप से परीक्षित |
| 4 | मापा जाता है और सुधर रहा है |
हर श्रेणी का स्कोर राय के आधार पर नहीं, साक्ष्य के आधार पर दें, और बोर्ड चार्ट के लिए श्रेणियों को छह फ़ंक्शनों में समेकित करें। स्कोरिंग के नियम लिखित रूप में रखें, ताकि अगली तिमाही के आँकड़ों का वही अर्थ हो जो इस तिमाही के आँकड़ों का है। CSF 2.0 के अपने टियर शासन और जोखिम प्रबंधन की समग्र कठोरता का वर्णन करते हैं; उन्हें विवरण के लिए इस्तेमाल करें, और चार्ट के लिए श्रेणी-स्कोर।
मुख्य बातें
- एक ही चार्ट पर CSF फ़ंक्शन के अनुसार वर्तमान बनाम लक्ष्य दिखाएं।
- शीर्ष जोखिम और ज़रूरी निर्णय व्यावसायिक शब्दों में प्रस्तुत करें।
- साक्ष्य के आधार पर, लगातार स्कोर करें।
ईमानदार रहें
- परिणामों का स्कोर राय पर नहीं, साक्ष्य पर करें: कोई परिणाम तभी हासिल माना जाता है जब उसके नियंत्रण काम करते हों और साक्ष्य उत्पन्न करते हों।
- असहज अंतर दिखाएं। जो बोर्ड ज्ञात अंतर के साथ लक्ष्य को मंज़ूरी देता है, उसने एक जोखिम स्वीकार किया है; जो कभी अंतर देखता ही नहीं, उसने ऐसा नहीं किया।
- व्यवसाय बदले तो लक्ष्य बदलें, और इसे स्पष्ट रूप से बताएं।
यहाँ हर CSF 2.0 उप-श्रेणी का एक पृष्ठ है, जो उसे दस फ़्रेमवर्क से मैप करता है; CSF 2.0 फ़्रेमवर्क पृष्ठ या NIST CSF बनाम ISO 27001 तुलना से शुरुआत करें।
प्रश्न
CSF वर्तमान प्रोफ़ाइल क्या है?
CSF 2.0 कोर के मुकाबले संगठन के वर्तमान साइबर सुरक्षा परिणामों का विवरण। लक्ष्य प्रोफ़ाइल उन परिणामों का विवरण देती है जिन्हें वह हासिल करना चाहता है; इन दोनों के बीच का अंतर योजना को दिशा देता है।
बोर्ड रिपोर्टिंग के लिए ISO 27001 इस्तेमाल करें या NIST CSF?
कई संगठन ISO 27001 के लिए प्रमाणित होते हैं, लेकिन बोर्ड को CSF के छह फ़ंक्शनों के आधार पर रिपोर्ट करते हैं, क्योंकि CSF की परिणाम-आधारित भाषा गैर-विशेषज्ञों के लिए समझना आसान है। दोनों एक-दूसरे से काफ़ी निकटता से मेल खाते हैं।
2026-10-27 तक का डेटा: इस पोस्ट के आँकड़े वर्तमान क्रॉसवॉक से गणना किए गए हैं और उसके बदलने पर अपडेट होते हैं। क्रॉसवॉक प्रकाशित क्रॉसवॉक (NIST, ENISA, CIS, PCI SSC) यह संबंध बनाता है · संपादकीय जहाँ कोई क्रॉसवॉक मौजूद नहीं है वहाँ ControlMapping का निर्णय; कारण दिखाया गया है · केवल एक CSF 2.0 परिणाम साझा करता है: जाँचने योग्य है, मैपिंग नहीं · हमारे डेटा में कोई मैपिंग नहीं हमारे डेटा में कुछ भी मैप नहीं है; अक्सर यह नया काम होता है, पर कवरेज नोट्स जाँच लें. यह अनुपालन सलाह नहीं है।
संबंधित पोस्ट
 विश्लेषण · 2026-10-27APRA CPS 234 और ISO 27001: आपका ISMS क्या कवर करता है और APRA क्या जोड़ता हैISO 27001 ISMS APRA के CPS 234 के लगभग हर अनुच्छेद को कवर करता है, फिर भी APRA बोर्ड की जिम्मेदारियाँ, तृतीय पक्ष आश्वासन और सख़्त सूचना समय-सीमाएँ जोड़ता है।
 विश्लेषण · 2026-10-1311 सुरक्षा फ़्रेमवर्क में MFA आवश्यकताओं की तुलनाकौन-से फ़्रेमवर्क MFA की आवश्यकता रखते हैं, किन उपयोगकर्ताओं के लिए और कितनी सख़्ती से: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 और HIPAA की साथ-साथ तुलना।
 विश्लेषण · 2026-09-29NIST CSF 2.0 के नज़रिये से HIPAA सुरक्षा नियमNIST CSF 2.0 कार्यक्रम लगभग हर HIPAA सुरक्षा नियम आवश्यकता से मैप होता है। क्या आगे ले जाया जा सकता है, वे दो जो नहीं होतीं, और HIPAA से परे CSF क्या जोड़ता है।