Pelaporan kepada dewan dengan profil NIST CSF 2.0
Dewan tidak membutuhkan ID kontrol. Mereka ingin tahu di mana posisi organisasi, ke mana arahnya, dan risiko apa yang dihadapi. Profil CSF 2.0 menjawab tepat pertanyaan-pertanyaan tersebut.
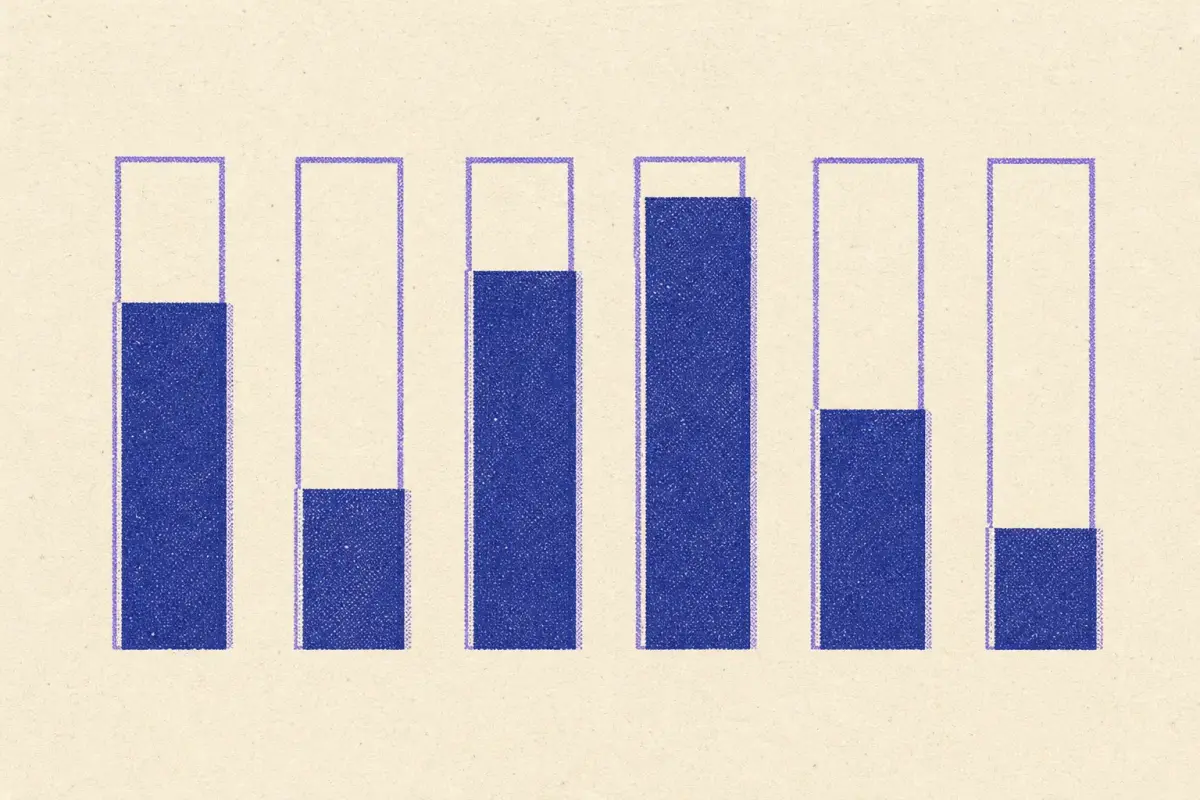
Sebagian besar laporan keamanan siber untuk dewan gagal dengan salah satu dari dua cara: tumpukan metrik teknis yang tidak dapat ditafsirkan oleh anggota dewan, atau lampu lalu lintas yang menenangkan tetapi menyembunyikan risiko sebenarnya. NIST CSF 2.0 menawarkan struktur yang berada di antara keduanya. Enam fungsinya (Mengatur, Mengidentifikasi, Melindungi, Mendeteksi, Merespons, Memulihkan) cukup sederhana bagi dewan, dan profilnya mengubah pertanyaan "seberapa aman kita?" menjadi "di mana posisi kita, ke mana kita menuju, dan apa yang menghalangi?"
Profil Saat Ini dan Profil Target
Sebuah Profil Saat Ini mencatat hasil CSF yang Anda capai saat ini, dan seberapa baik pencapaiannya. Sebuah Profil Target mencatat hasil yang ingin Anda capai, dipilih berdasarkan selera risiko, kewajiban, dan ancaman Anda. Kesenjangan di antara keduanya adalah peta jalan Anda, dan tugas dewan adalah menyetujui target serta mendanai kesenjangan tersebut.
Apa yang ditampilkan
- Satu grafik: saat ini versus target, per fungsi. Enam batang, masing-masing dengan dua nilai. Anggota dewan dapat melihat dalam hitungan detik bahwa Memulihkan jauh tertinggal dari Melindungi, misalnya.
- Risiko teratas, dalam istilah bisnis. "Serangan ransomware dapat menghentikan pemrosesan pesanan selama seminggu" lebih mudah dipahami dibandingkan "PR.DS-11 sebagian tercapai".
- Kemajuan sejak terakhir kali. Apa yang sudah bergerak, dan apa yang belum.
- Keputusan yang diperlukan. Anggaran, penerimaan risiko, atau perubahan target.
- Kewajiban. Kerangka kerja dan regulasi mana yang berlaku, serta posisi Anda pada masing-masing (tersertifikasi, sedang berjalan, atau kesenjangan).
Mengatur harus masuk ke dalam agenda itu sendiri
Fungsi Mengatur pada CSF 2.0 mencakup konteks organisasi, strategi risiko, peran, kebijakan, pengawasan, dan manajemen risiko rantai pasok. Beberapa hasilnya merupakan tanggung jawab dewan itu sendiri: menetapkan selera risiko, mengawasi strategi, dan menugaskan akuntabilitas. Berdasarkan NIS2 (Pasal 20), badan manajemen wajib menyetujui dan mengawasi langkah-langkah keamanan siber serta mengikuti pelatihan sendiri, sehingga Mengatur menjadi item kepatuhan sekaligus praktik yang baik. Analisis kami tentang kerangka kerja mana yang mencakup Mengatur menunjukkan di mana kerangka kerja lain masih menyisakan celah.
Menghubungkan CSF dengan kerangka kerja yang Anda audit
Jika Anda tersertifikasi berdasarkan ISO 27001 atau melaporkan berdasarkan SOC 2, Anda tidak memerlukan program CSF yang terpisah. Petakan kontrol Anda ke hasil CSF sekali saja, lalu laporkan bukti yang sama dengan dua cara: fungsi CSF untuk dewan, persyaratan kerangka kerja untuk auditor. NIST menerbitkan pemetaan resmi dari CSF 2.0 ke ISO 27001 dan SP 800-53:
| Arah | Dipetakan | Tidak ada pemetaan | ||
|---|---|---|---|---|
| Miliki NIST CSF 2.0 → butuhkan ISO 27001 | 79 dari 123 (64%) | 34 | 10 | laporan → |
| Miliki ISO 27001 → butuhkan NIST CSF 2.0 | 89 dari 106 (84%) | 15 | 2 | laporan → |
Memberi skor pada hasil tanpa presisi semu
Dewan tidak memerlukan desimal. Skala sederhana dan konsisten untuk setiap kategori CSF sudah cukup, misalnya:
| Skor | Arti |
|---|---|
| 0 | Tidak diterapkan |
| 1 | Sebagian diterapkan, informal atau tidak konsisten |
| 2 | Diterapkan dan didokumentasikan, dengan sejumlah bukti |
| 3 | Diterapkan, dibuktikan, dan diuji secara berkala |
| 4 | Diukur dan terus membaik |
Beri skor pada setiap kategori berdasarkan bukti, bukan opini, lalu agregasikan kategori ke enam fungsi untuk grafik dewan. Simpan aturan penilaian secara tertulis agar angka kuartal depan memiliki makna yang sama dengan kuartal ini. Tiers CSF 2.0 menggambarkan tingkat ketelitian tata kelola dan manajemen risiko secara keseluruhan; gunakan untuk narasi, dan gunakan skor kategori untuk grafik.
Poin utama
- Tampilkan saat ini versus target per fungsi CSF dalam satu grafik.
- Sajikan risiko teratas dalam istilah bisnis beserta keputusan yang diperlukan.
- Beri skor berdasarkan bukti, secara konsisten.
Tetap jujur
- Beri skor hasil berdasarkan bukti, bukan opini: suatu hasil dianggap tercapai ketika kontrolnya berjalan dan menghasilkan bukti.
- Tampilkan kesenjangan yang tidak nyaman. Dewan yang menyetujui target dengan kesenjangan yang sudah diketahui berarti telah menerima risiko; dewan yang tidak pernah melihat kesenjangan belum melakukannya.
- Ubah target ketika bisnis berubah, dan nyatakan perubahan tersebut.
Setiap subkategori CSF 2.0 memiliki halaman di situs ini yang memetakannya ke sepuluh kerangka kerja; mulailah dari halaman kerangka kerja CSF 2.0 atau perbandingan NIST CSF vs ISO 27001.
Pertanyaan
Apa itu Profil Saat Ini CSF?
Deskripsi hasil keamanan siber organisasi saat ini terhadap inti CSF 2.0. Profil Target menggambarkan hasil yang ingin dicapai; kesenjangan di antara keduanya menjadi dasar rencana.
Apakah pelaporan dewan sebaiknya menggunakan ISO 27001 atau NIST CSF?
Banyak organisasi tersertifikasi berdasarkan ISO 27001 tetapi melaporkan kepada dewan dengan menggunakan enam fungsi CSF, karena bahasa hasil CSF lebih mudah dipahami oleh non-spesialis. Keduanya terpetakan dengan erat.
Data per 2026-10-27: angka dalam tulisan ini dihitung dari crosswalk terkini dan diperbarui ketika crosswalk berubah. Crosswalk crosswalk yang dipublikasikan (NIST, ENISA, CIS, PCI SSC) menetapkan tautannya · Editorial Penilaian ControlMapping jika tidak ada crosswalk; alasannya ditampilkan · hanya berbagi hasil CSF 2.0: layak diperiksa, bukan pemetaan · Tidak ada pemetaan dalam data kami belum ada yang dipetakan dalam data kami; sering kali pekerjaan baru, tetapi periksa catatan cakupannya. Bukan saran kepatuhan.
Artikel terkait
 Analisis · 2026-10-27APRA CPS 234 dan ISO 27001: apa yang dicakup ISMS Anda dan apa yang ditambahkan APRAISMS ISO 27001 mencakup hampir setiap paragraf CPS 234 milik APRA, namun APRA menambahkan kewajiban Dewan Direksi, jaminan pihak ketiga, dan batas waktu notifikasi yang ketat.
 Analisis · 2026-10-13Persyaratan MFA dibandingkan di 11 kerangka kerja keamananKerangka kerja mana yang mewajibkan MFA, untuk siapa, dan seberapa ketat: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2, dan HIPAA dibandingkan berdampingan.
 Analisis · 2026-09-29Aturan Keamanan HIPAA melalui kacamata NIST CSF 2.0Program NIST CSF 2.0 memetakan hampir setiap persyaratan Aturan Keamanan HIPAA. Apa yang tetap berlaku, dua yang tidak, dan apa yang ditambahkan CSF di luar HIPAA.