Rendre compte au conseil avec les profils NIST CSF 2.0
Les conseils ne veulent pas des identifiants de contrôles. Ils veulent savoir où en est l'organisation, où elle va et quels risques la menacent. Les profils CSF 2.0 répondent exactement à ces questions.
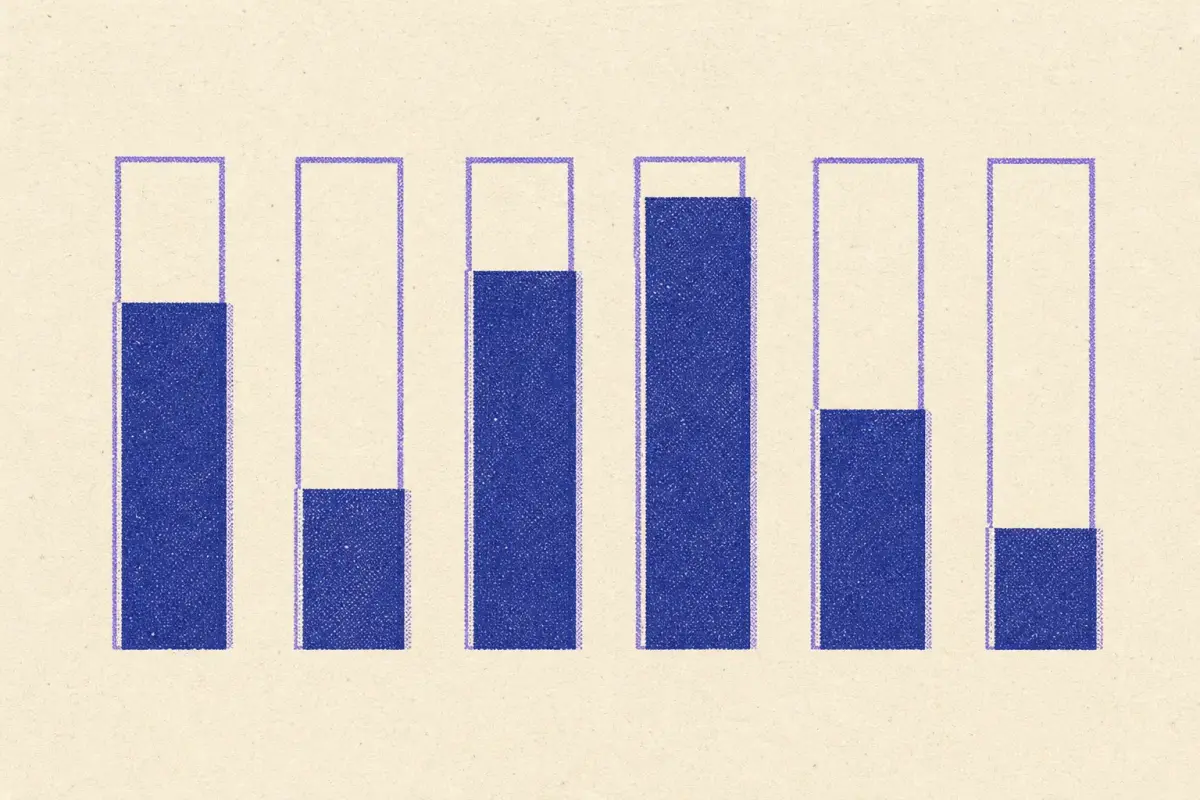
La plupart des rapports de cybersécurité destinés au conseil échouent de l'une de deux manières : un mur d'indicateurs techniques que personne au conseil ne peut interpréter, ou un feu tricolore rassurant qui masque les risques réels. NIST CSF 2.0 propose une structure qui se situe entre les deux. Ses six fonctions (Gouverner, Identifier, Protéger, Détecter, Répondre, Rétablir) sont assez simples pour un conseil, et ses profils transforment « Sommes-nous sécurisés ? » en « Où en sommes-nous, où allons-nous, et qu'est-ce qui fait obstacle ? »
Profils actuel et cible
Un profil actuel recense les résultats CSF que vous atteignez aujourd'hui, et leur niveau. Un profil cible recense les résultats que vous visez, choisis en fonction de votre appétence au risque, de vos obligations et des menaces. L'écart entre les deux constitue votre feuille de route, et le rôle du conseil est d'approuver la cible et de financer l'écart.
Ce qu'il faut montrer
- Un seul graphique : actuel contre cible, par fonction. Six barres, deux valeurs chacune. Les membres du conseil voient en quelques secondes que Rétablir accuse un retard important sur Protéger, par exemple.
- Les principaux risques, en termes métier. « Une attaque par rançongiciel pourrait interrompre le traitement des commandes pendant une semaine » parle mieux que « PR.DS-11 partiellement atteint ».
- Progrès depuis la dernière fois. Ce qui a avancé, et ce qui n'a pas bougé.
- Décisions requises. Budget, acceptation du risque ou modification de la cible.
- Obligations. Les référentiels et réglementations applicables, et votre situation pour chacun (certifié, en cours, écarts).
Gouverner doit figurer à l'ordre du jour lui-même
La fonction Gouverner de CSF 2.0 couvre le contexte organisationnel, la stratégie de risque, les rôles, la politique, la supervision et la gestion des risques de la chaîne d'approvisionnement. Plusieurs de ses résultats relèvent directement des responsabilités du conseil : fixer l'appétence au risque, superviser la stratégie, attribuer les responsabilités. En vertu de NIS2 (article 20), les organes de direction doivent approuver et superviser les mesures de cybersécurité et suivre eux-mêmes une formation, ce qui fait de Gouverner un point de conformité autant qu'une bonne pratique. Notre analyse de quels référentiels couvrent Gouverner montre où les autres référentiels laissent des lacunes.
Relier CSF aux référentiels sur lesquels vous êtes audités
Si vous êtes certifié ISO 27001 ou si vous produisez un rapport SOC 2, vous n'avez pas besoin d'un programme CSF distinct. Faites correspondre vos contrôles aux résultats CSF une seule fois, et présentez les mêmes preuves de deux façons : fonctions CSF pour le conseil, exigences des référentiels pour les auditeurs. NIST publie la correspondance officielle entre CSF 2.0 et ISO 27001 ainsi que SP 800-53 :
| Direction | Mis en correspondance | Aucune correspondance | ||
|---|---|---|---|---|
| Avoir NIST CSF 2.0 → viser ISO 27001 | 79 sur 123 (64%) | 34 | 10 | rapport → |
| Avoir ISO 27001 → viser NIST CSF 2.0 | 89 sur 106 (84%) | 15 | 2 | rapport → |
Noter les résultats sans fausse précision
Les conseils n'ont pas besoin de décimales. Une échelle simple et cohérente par catégorie CSF suffit, par exemple :
| Score | Signification |
|---|---|
| 0 | Non en place |
| 1 | Partiellement en place, informel ou incohérent |
| 2 | En place et documenté, avec quelques preuves |
| 3 | En place, démontré par des preuves et testé régulièrement |
| 4 | Mesuré et en amélioration |
Notez chaque catégorie sur la base de preuves, et non d'opinions, puis agrégez les catégories dans les six fonctions pour le graphique destiné au conseil. Consignez par écrit les règles de notation afin que les chiffres du trimestre prochain aient la même signification que ceux de ce trimestre. Les Niveaux (Tiers) de CSF 2.0 décrivent la rigueur de la gouvernance et de la gestion des risques dans leur ensemble ; utilisez-les pour le récit, et les scores par catégorie pour le graphique.
Points clés à retenir
- Présentez l'actuel contre la cible par fonction CSF sur un seul graphique.
- Présentez les principaux risques en termes métier, ainsi que les décisions requises.
- Notez sur la base de preuves, de manière cohérente.
Rester honnête
- Notez les résultats sur la base de preuves, non d'opinions : un résultat est atteint lorsque ses contrôles fonctionnent et produisent des preuves.
- Montrez les écarts gênants. Un conseil qui approuve une cible en connaissant un écart a accepté un risque ; celui qui ne voit jamais l'écart ne l'a pas accepté.
- Modifiez la cible lorsque l'activité change, et dites-le.
Chaque sous-catégorie de CSF 2.0 dispose ici d'une page la faisant correspondre à dix référentiels ; commencez par la page du référentiel CSF 2.0 ou la comparaison NIST CSF vs ISO 27001.
Questions
Qu'est-ce qu'un profil actuel CSF ?
Description des résultats de cybersécurité actuels de l'organisation par rapport au noyau CSF 2.0. Un profil cible décrit les résultats qu'elle vise à atteindre ; l'écart entre les deux guide le plan.
Le reporting au conseil doit-il utiliser ISO 27001 ou NIST CSF ?
De nombreuses organisations sont certifiées ISO 27001 mais rendent compte au conseil à l'aide des six fonctions de CSF, car le vocabulaire des résultats de CSF est plus accessible aux non-spécialistes. Les deux référentiels se correspondent étroitement.
Données au 2026-10-27 : les chiffres de cet article sont calculés à partir de la correspondance actuelle et sont mis à jour lorsqu'elle évolue. Correspondance une table de correspondance publiée (NIST, ENISA, CIS, PCI SSC) établit le lien · Éditorial Jugement de ControlMapping lorsqu'aucune table de correspondance n'existe ; le motif est affiché · partage seulement un résultat CSF 2.0 : à vérifier, mais ce n'est pas une correspondance · Aucune correspondance dans nos données rien de mappé dans nos données ; souvent un travail nouveau, mais consultez les notes de couverture. Pas un conseil en conformité.
Articles connexes
 Analyse · 2026-10-27APRA CPS 234 et ISO 27001 : ce que couvre votre SMSI et ce qu'APRA ajouteUn SMSI ISO 27001 couvre presque chaque paragraphe de la norme CPS 234 de l'APRA, mais l'APRA ajoute des obligations pour le conseil d'administration, l'assurance des tiers et des délais de notification stricts.
 Analyse · 2026-10-13Exigences MFA comparées dans 11 référentiels de sécuritéQuels référentiels imposent le MFA, à qui et avec quelle rigueur : PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 et HIPAA, comparés côte à côte.
 Analyse · 2026-09-29Règle de sécurité HIPAA sous l'angle du NIST CSF 2.0Un programme NIST CSF 2.0 correspond à presque chaque exigence de la Règle de sécurité HIPAA. Ce qui se transpose, les deux exigences qui ne correspondent pas, et ce que le CSF apporte en plus de HIPAA.