Reporting al CdA con i profili NIST CSF 2.0
I board non vogliono ID di controllo. Vogliono sapere dove si trova l'organizzazione, dove sta andando e quali rischi corre. I profili di CSF 2.0 rispondono esattamente a queste domande.
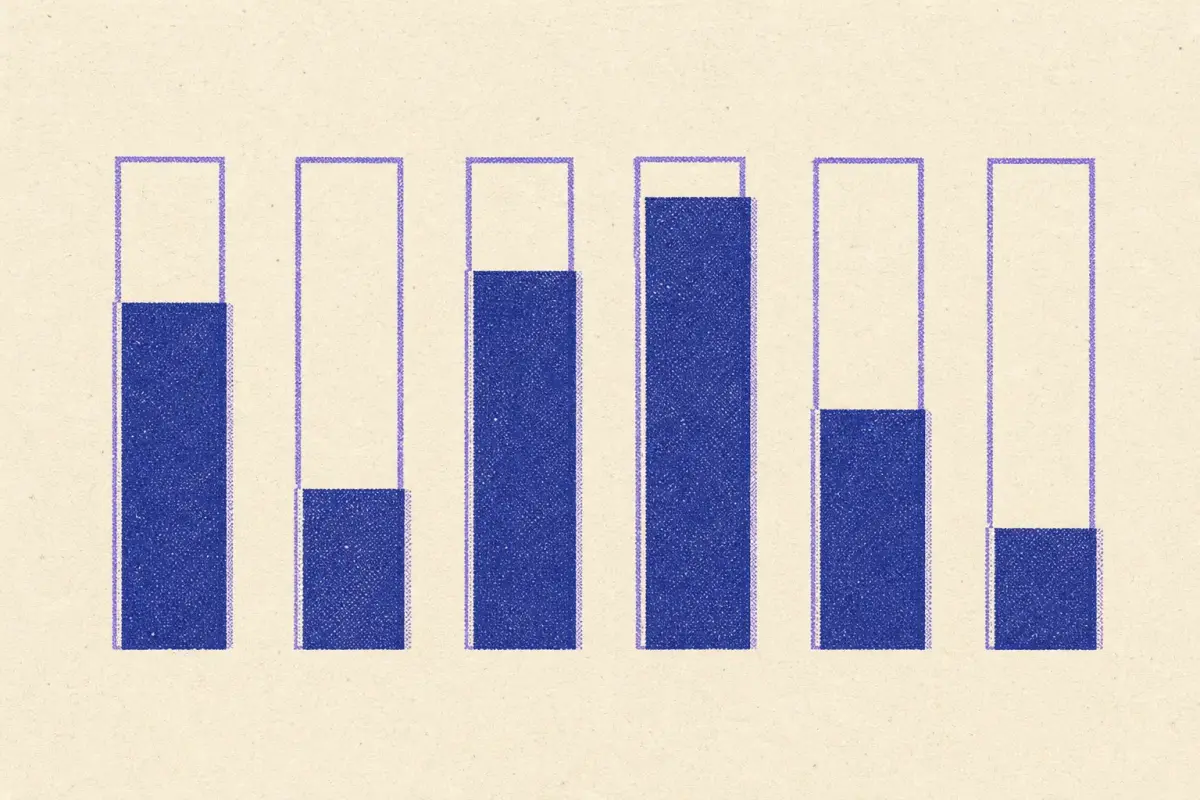
La maggior parte dei report di cybersecurity al board fallisce in uno di due modi: un muro di metriche tecniche che nessun membro del board sa interpretare, oppure un semaforo rassicurante che nasconde i rischi reali. NIST CSF 2.0 offre una struttura che si colloca tra i due. Le sue sei funzioni (Governare, Identificare, Proteggere, Rilevare, Rispondere, Recuperare) sono abbastanza chiare per un board, e i suoi profili trasformano «quanto siamo sicuri?» in «dove siamo, dove stiamo andando e cosa ci ostacola?»
Profili Current e Target
Un Current Profile registra quali risultati CSF raggiungi oggi, e con quale efficacia. Un Target Profile registra i risultati che punti a raggiungere, scelti in base al tuo risk appetite, agli obblighi e alle minacce. Il divario tra i due è la tua roadmap, e compito del board è approvare il target e finanziare il divario.
Cosa mostrare
- Un solo grafico: attuale rispetto al target, per funzione. Sei barre, due valori ciascuna. I membri del board possono vedere in pochi secondi che Recuperare è molto indietro rispetto a Proteggere, per esempio.
- I rischi principali, in termini di business. «Un attacco ransomware potrebbe bloccare l'elaborazione degli ordini per una settimana» arriva meglio di «PR.DS-11 parzialmente raggiunto».
- Progressi rispetto alla volta precedente. Cosa si è mosso e cosa no.
- Decisioni necessarie. Budget, accettazione del rischio o modifica del target.
- Obblighi. Quali framework e normative si applicano e a che punto sei su ciascuno (certificato, in corso, lacune).
Governare deve essere all'ordine del giorno
La funzione Governare di CSF 2.0 copre il contesto organizzativo, la strategia di rischio, i ruoli, la politica, la supervisione e la gestione del rischio della catena di fornitura. Diversi suoi risultati sono responsabilità proprie del board: definire il risk appetite, supervisionare la strategia, assegnare le responsabilità. Ai sensi della NIS2 (Articolo 20), gli organi di gestione devono approvare e supervisionare le misure di cybersecurity e seguire essi stessi una formazione, il che rende Governare un elemento di compliance oltre che una buona pratica. La nostra analisi di quali framework coprono Governare mostra dove altri framework lasciano lacune.
Collegare CSF ai framework con cui sei sottoposto ad audit
Se certifichi secondo ISO 27001 o rendiconti secondo SOC 2, non ti serve un programma CSF separato. Mappa i tuoi controlli sui risultati CSF una sola volta e riporta le stesse evidenze in due modi: funzioni CSF al board, requisiti del framework agli auditor. NIST pubblica la mappatura ufficiale da CSF 2.0 a ISO 27001 e SP 800-53:
| Direzione | Mappato | Nessuna mappatura | ||
|---|---|---|---|---|
| Hai NIST CSF 2.0 → ti serve ISO 27001 | 79 di 123 (64%) | 34 | 10 | report → |
| Hai ISO 27001 → ti serve NIST CSF 2.0 | 89 di 106 (84%) | 15 | 2 | report → |
Valutare i risultati senza falsa precisione
Il board non ha bisogno di decimali. Basta una scala semplice e coerente per ogni categoria CSF, per esempio:
| Punteggio | Significato |
|---|---|
| 0 | Non in atto |
| 1 | Parzialmente in atto, informale o incoerente |
| 2 | In atto e documentato, con alcune evidenze |
| 3 | In atto, dimostrato con evidenze e testato regolarmente |
| 4 | Misurato e in miglioramento |
Valuta ogni categoria in base alle evidenze, non all'opinione, e aggrega le categorie nelle sei funzioni per il grafico del board. Conserva per iscritto le regole di valutazione, così i punteggi del prossimo trimestre avranno lo stesso significato di quelli di questo. I Tier di CSF 2.0 descrivono il rigore della governance e della gestione del rischio nel complesso: usali per la parte narrativa e i punteggi delle categorie per il grafico.
Punti chiave
- Mostra attuale rispetto al target per funzione CSF in un unico grafico.
- Presenta i rischi principali in termini di business e le decisioni necessarie.
- Valuta in base alle evidenze, in modo coerente.
Mantieni l'onestà
- Valuta i risultati in base alle evidenze, non all'opinione: un risultato è raggiunto quando i suoi controlli operano e producono evidenze.
- Mostra le lacune scomode. Un board che approva un target con una lacuna nota ha accettato un rischio; uno che non vede mai la lacuna no.
- Modifica il target quando cambia il business, e dillo.
Ogni sottocategoria di CSF 2.0 ha qui una pagina che la mappa su dieci framework; inizia dalla pagina del framework CSF 2.0 o dal confronto NIST CSF vs ISO 27001.
Domande
Cos'è un Current Profile di CSF?
Una descrizione dei risultati di cybersecurity attuali dell'organizzazione rispetto al nucleo di CSF 2.0. Un Target Profile descrive i risultati che intende raggiungere; il divario tra i due guida il piano.
ISO 27001 o NIST CSF per il reporting al board?
Molte organizzazioni certificano secondo ISO 27001 ma riportano al board usando le sei funzioni di CSF, perché il linguaggio dei risultati di CSF è più facile per i non specialisti. I due si corrispondono molto bene.
Dati aggiornati al 2026-10-27: i numeri di questo articolo sono calcolati dal crosswalk attuale e si aggiornano quando questo cambia. Crosswalk una tabella di corrispondenza pubblicata (NIST, ENISA, CIS, PCI SSC) stabilisce il collegamento · Redazione Giudizio di ControlMapping dove non esiste una tabella di corrispondenza; la motivazione è indicata · condivide solo un esito di CSF 2.0: da verificare, non è una mappatura · Nessuna mappatura nei nostri dati nessuna mappatura nei nostri dati; spesso si tratta di lavoro nuovo, ma verifica le note sulla copertura. Non è una consulenza di conformità.
Articoli correlati
 Analisi · 2026-10-27APRA CPS 234 e ISO 27001: cosa copre l'ISMS e cosa aggiunge APRAUn ISMS conforme a ISO 27001 copre quasi ogni paragrafo del CPS 234 di APRA, ma APRA aggiunge responsabilità del Consiglio di amministrazione, garanzie di terze parti e scadenze di notifica stringenti.
 Analisi · 2026-10-13Requisiti MFA confrontati tra 11 framework di sicurezzaQuali framework richiedono MFA, per chi e con quale rigore: PCI DSS, CMMC, NIS2, Essential Eight, ISO 27001, SOC 2 e HIPAA a confronto diretto.
 Analisi · 2026-09-29HIPAA Security Rule attraverso la lente del NIST CSF 2.0Un programma NIST CSF 2.0 copre quasi ogni requisito dell'HIPAA Security Rule. Cosa si riporta, i due che non corrispondono e ciò che il CSF aggiunge rispetto all'HIPAA.